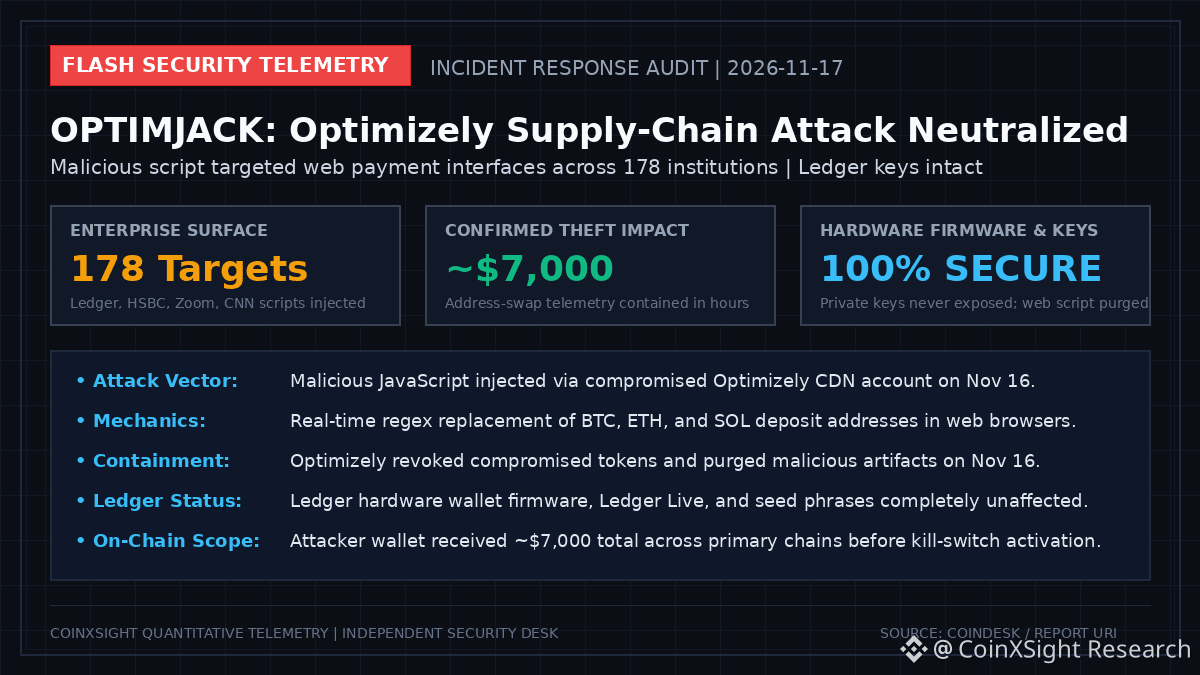
🚨 ALERTA DE TELEMETRIA DE SEGURANÇA: ataque à cadeia de suprimentos OPTIMJACK infiltrou-se em 178 sites corporativos — chaves de hardware Ledger completamente intactas
Uma sofisticada violação da cadeia de suprimentos de software, que tinha como alvo a plataforma de experimentação web Optimizely, foi detectada e neutralizada em 16 de novembro de 2026.
Telemetria principal e análise forense do incidente:
• Vetor de ataque: JavaScript malicioso injetado por meio de uma conta comprometida da CDN da Optimizely, com o objetivo de atingir interfaces web de 178 instituições em todo o mundo, incluindo Ledger, HSBC, Zoom e CNN.
• Mecanismo: substituição automatizada por expressões regulares, que tentava trocar os endereços de depósito de criptomoedas exibidos no navegador (Bitcoin, Ethereum, Solana).
• Contenção e botão de interrupção: a Optimizely revogou os tokens de acesso comprometidos e removeu todos os scripts maliciosos da web poucas horas após a descoberta, em 16 de novembro.
• Impacto on-chain: a carteira do atacante interceptou aproximadamente ~,000 no total, em várias redes, antes da contenção.
• Status da segurança do hardware: a Ledger confirmou que não houve comprometimento de dispositivos de hardware, firmware, do aplicativo Ledger Live ou das frases-semente privadas.
Conclusão para as instituições: o sequestro de scripts web no lado do cliente continua sendo uma vulnerabilidade corporativa, reforçando a necessidade de validação com hardware offline para transferências de criptoativos de alto valor.
#BTC #BinanceSquare
(Aviso: dados quantitativos de mercado e telemetria de segurança publicados estritamente para fins informativos. Não constituem aconselhamento financeiro.)
Uma sofisticada violação da cadeia de suprimentos de software, que tinha como alvo a plataforma de experimentação web Optimizely, foi detectada e neutralizada em 16 de novembro de 2026.
Telemetria principal e análise forense do incidente:
• Vetor de ataque: JavaScript malicioso injetado por meio de uma conta comprometida da CDN da Optimizely, com o objetivo de atingir interfaces web de 178 instituições em todo o mundo, incluindo Ledger, HSBC, Zoom e CNN.
• Mecanismo: substituição automatizada por expressões regulares, que tentava trocar os endereços de depósito de criptomoedas exibidos no navegador (Bitcoin, Ethereum, Solana).
• Contenção e botão de interrupção: a Optimizely revogou os tokens de acesso comprometidos e removeu todos os scripts maliciosos da web poucas horas após a descoberta, em 16 de novembro.
• Impacto on-chain: a carteira do atacante interceptou aproximadamente ~,000 no total, em várias redes, antes da contenção.
• Status da segurança do hardware: a Ledger confirmou que não houve comprometimento de dispositivos de hardware, firmware, do aplicativo Ledger Live ou das frases-semente privadas.
Conclusão para as instituições: o sequestro de scripts web no lado do cliente continua sendo uma vulnerabilidade corporativa, reforçando a necessidade de validação com hardware offline para transferências de criptoativos de alto valor.
#BTC #BinanceSquare
(Aviso: dados quantitativos de mercado e telemetria de segurança publicados estritamente para fins informativos. Não constituem aconselhamento financeiro.)