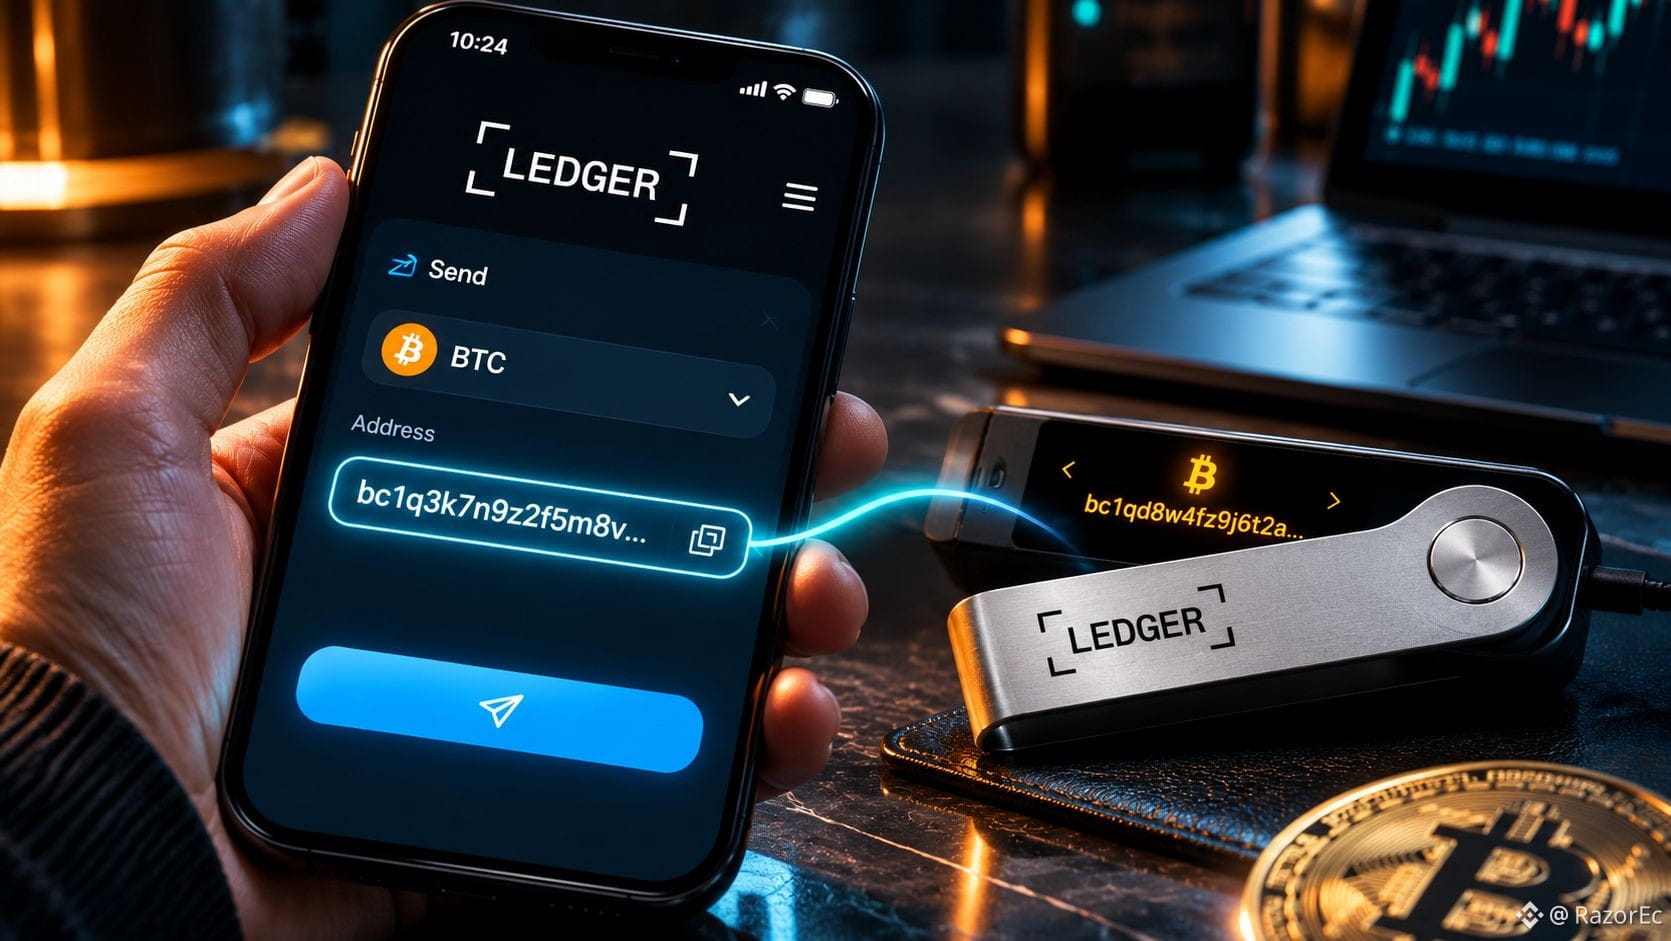
Ontem, um invasor injetou código no Optimizely e acabou alterando endereços de carteiras no próprio site da Ledger e em outros 177 domínios confiáveis.
O malware não mexeu nas chaves do hardware, mas sim no momento em que você copia e cola. Muitas pessoas confiam que “a página parece correta” e presumem que o endereço também está correto. Essa confiança se tornou o ponto de falha.
Quantas vezes você conferiu o endereço na tela do dispositivo antes de assinar?
Fonte: Decrypt
O malware não mexeu nas chaves do hardware, mas sim no momento em que você copia e cola. Muitas pessoas confiam que “a página parece correta” e presumem que o endereço também está correto. Essa confiança se tornou o ponto de falha.
Quantas vezes você conferiu o endereço na tela do dispositivo antes de assinar?
Fonte: Decrypt