


O Google Threat Intelligence Group (GTIG) afirmou que, pela primeira vez, identificou invasores usando estruturas de modelos de linguagem grandes (LLMs) de IA para automatizar a descoberta e a exploração de vulnerabilidades de software sem orientação humana passo a passo.
Em um relatório publicado na segunda-feira, os pesquisadores descreveram uma ferramenta encontrada em um servidor de homologação exposto que comparava versões de software, identificava possíveis falhas e gerava e executava código de exploração.
“No último trimestre, o GTIG identificou agentes de ameaça usando estruturas de LLMs para automatizar totalmente a descoberta e a exploração de vulnerabilidades, sem intervenção humana, pela primeira vez”, disseram os pesquisadores.
O GTIG identificou um servidor de staging exposto que hospedava uma estrutura de pesquisa de vulnerabilidades e desenvolvimento de exploits com vários agentes, criada para realizar análises diferenciais contínuas, comparando o código antes e depois dos anúncios de correções em aplicações web populares. O modelo descobriria e exploraria vulnerabilidades de software de forma autónoma.
A Google alertou que estes fluxos de trabalho automatizados dão às organizações menos tempo para aplicar correções de segurança antes de os atacantes desenvolverem formas de explorar sistemas vulneráveis.
No seu relatório de setembro, o GTIG afirmou que “ainda não observou agentes de ameaças a implementar pipelines totalmente autónomos contra alvos reais”.
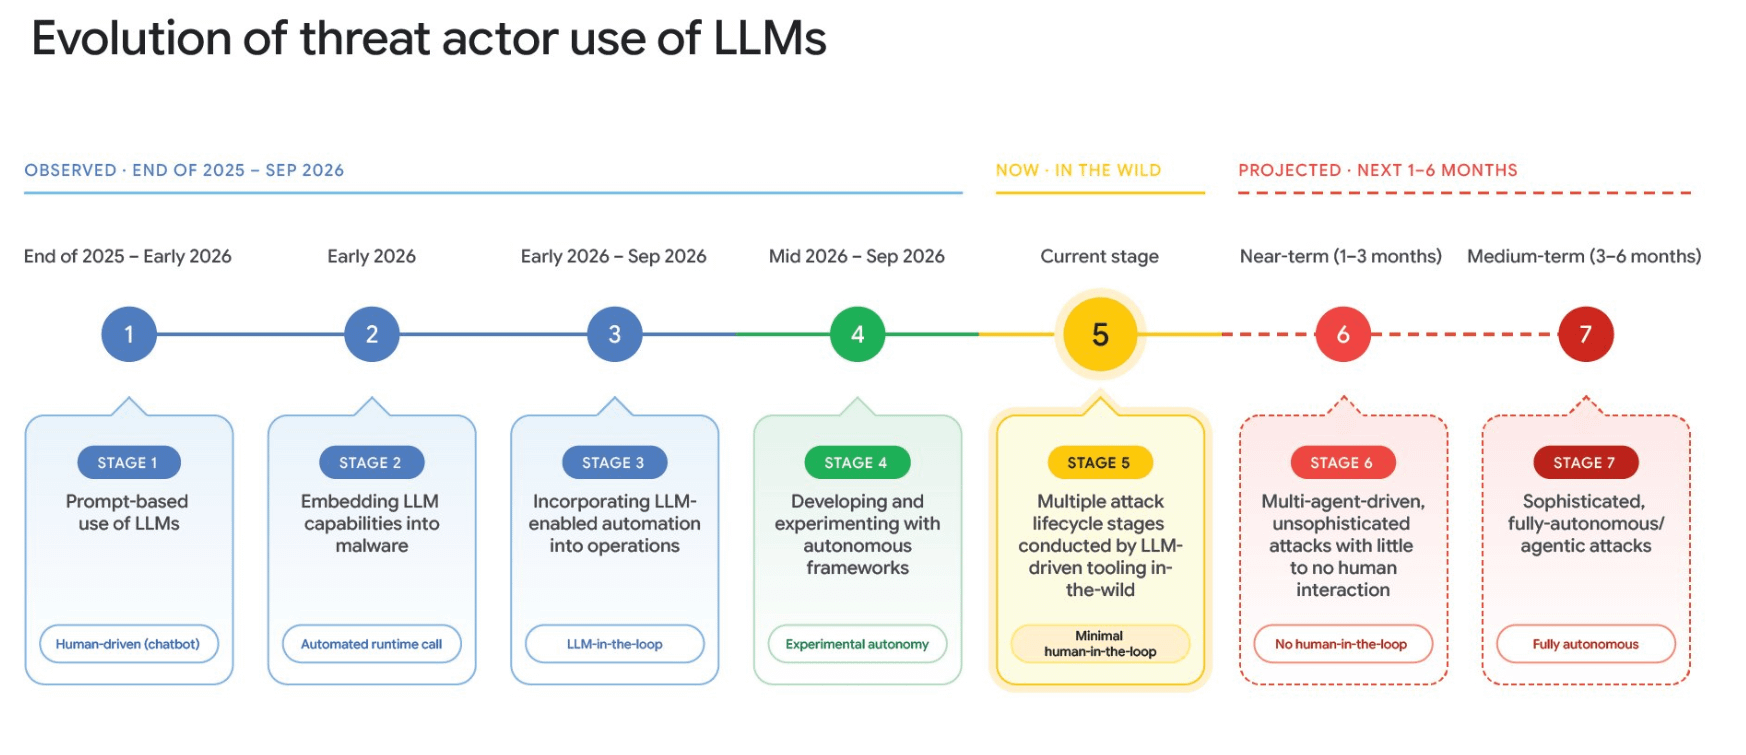
Evolução dos agentes de ameaças que usam LLMs para explorar vulnerabilidades. Fonte: Google
Agentes de IA reduzem o tempo disponível para aplicar correções
Os atacantes estão a recorrer a estruturas de agentes de IA para automatizar a engenharia reversa de correções através de análise diferencial e transformar em armas vulnerabilidades N-day, falhas de segurança conhecidas publicamente.
O relatório alertou que os LLMs estão a permitir que os atacantes ampliem “pipelines de exploração contra servidores expostos à internet sem intervenção humana”.
Segundo a Google, as divulgações de vulnerabilidades mais do que duplicaram entre janeiro e agosto. Em 2025, foram exploradas em média oito vulnerabilidades de dia zero por mês; de janeiro a agosto de 2026, a média foi de 11 por mês, chegando a 22 em agosto.
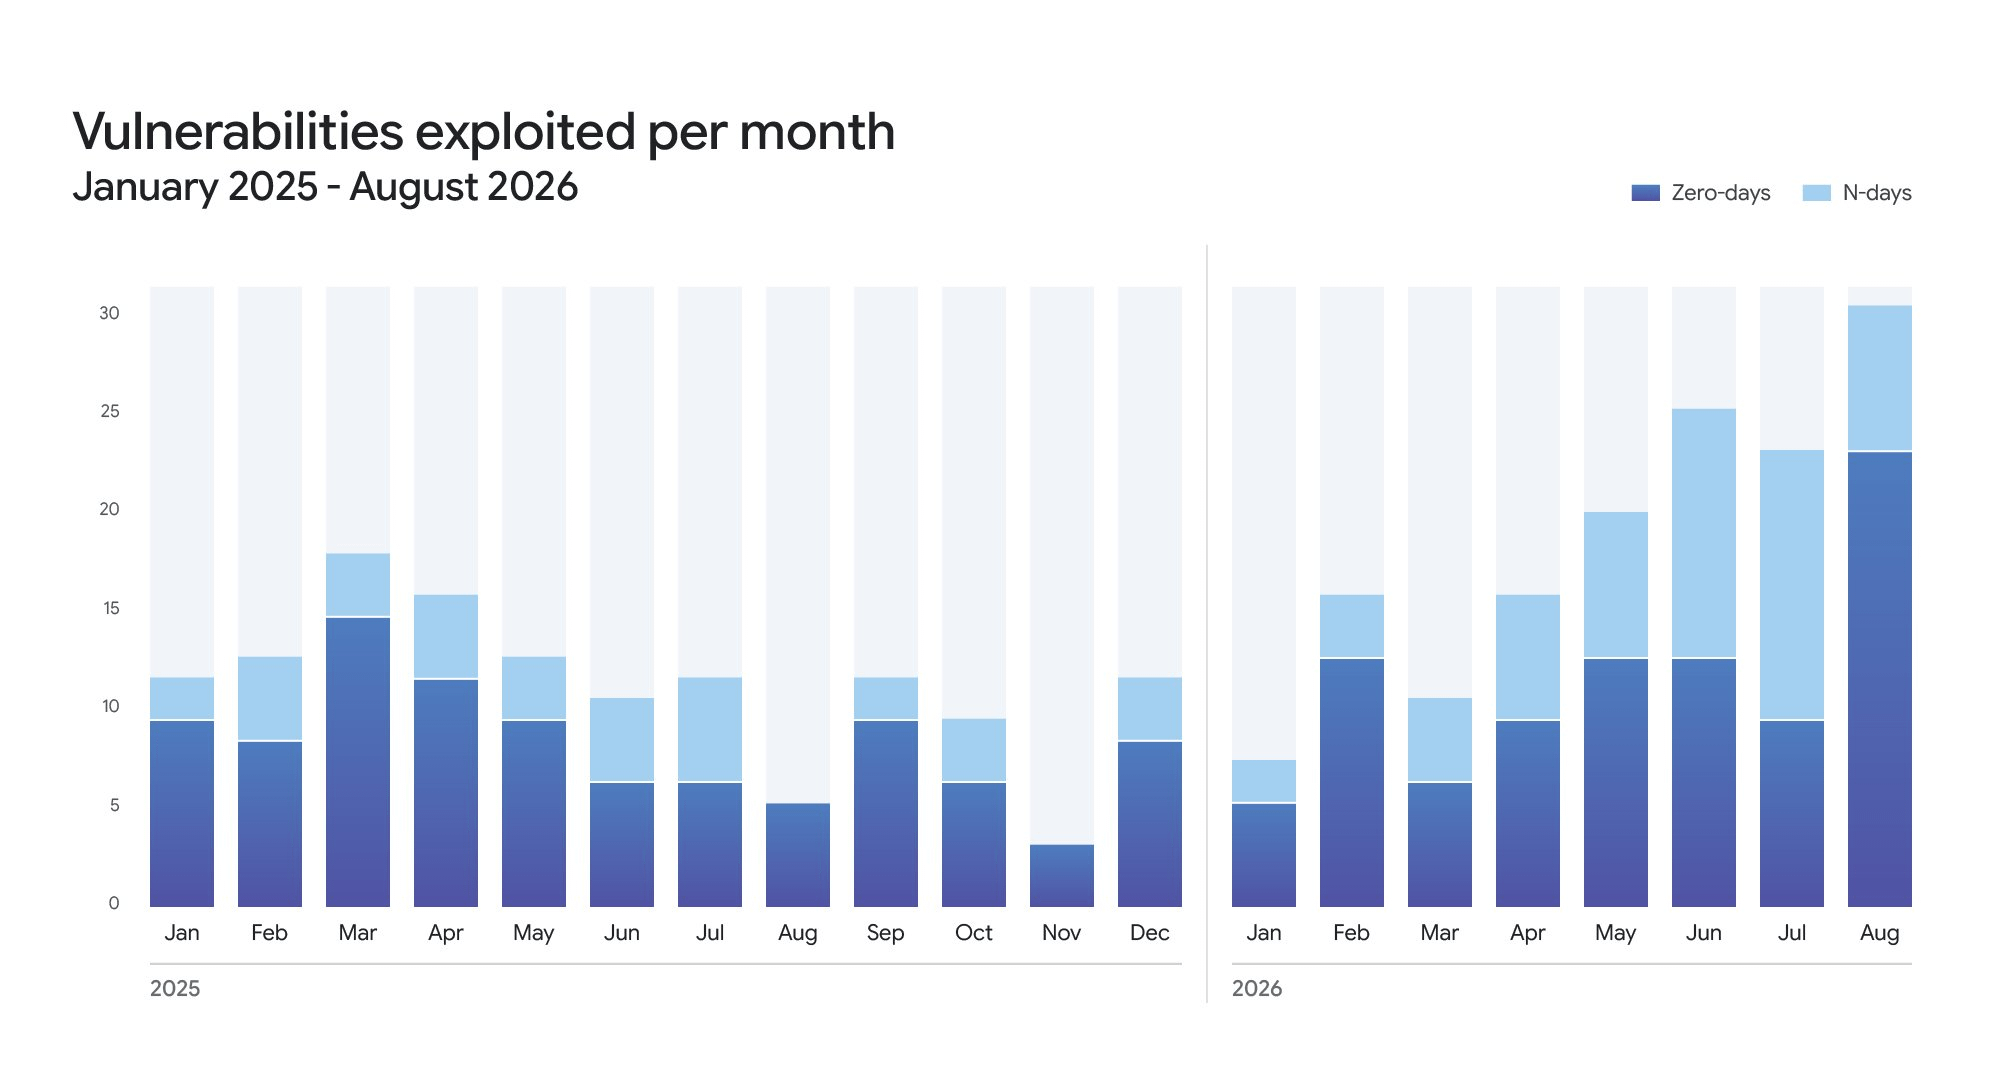
Número de vulnerabilidades exploradas, divididas entre N-day e de dia zero, de janeiro de 2025 a agosto de 2026. Fonte: Google
Estes fluxos de trabalho automatizados também aceleram a capacidade dos atacantes de passar do acesso inicial à obtenção de acesso de administrador de domínio. O relatório citou uma campanha de agosto de 2026 contra o PaperCut, na qual os atacantes alcançaram esse nível de controlo em poucos minutos, segundo a empresa de cibersegurança GreyNoise.
A Cloudflare também comunicou tentativas de explorar as falhas do PHP contra os seus clientes em outubro. Segundo o relatório, o GTIG afirmou que as duas vulnerabilidades do PHP envolvidas nas tentativas de exploração foram descobertas através de análises com LLMs, uma vez que as informações técnicas publicadas antes da correção de 21 de outubro permitiram que investigadores e atacantes estudassem as vulnerabilidades e tentassem explorá-las.
A empresa de IA Anthropic também alertou, num relatório de setembro, que os ataques assistidos por IA evoluíram para operações com vários agentes, automatizando a maior parte do ciclo de ciberataque, desde a descoberta até à exploração e ao roubo de dados.
A Anthropic descreveu agentes de ameaças a conduzir “campanhas contra várias vítimas com IA agêntica, que anteriormente teriam exigido equipas de operadores”.
Revista: Como uma mensagem de «número errado» se transformou num esquema de criptomoedas de 3,4 milhões de dólares