
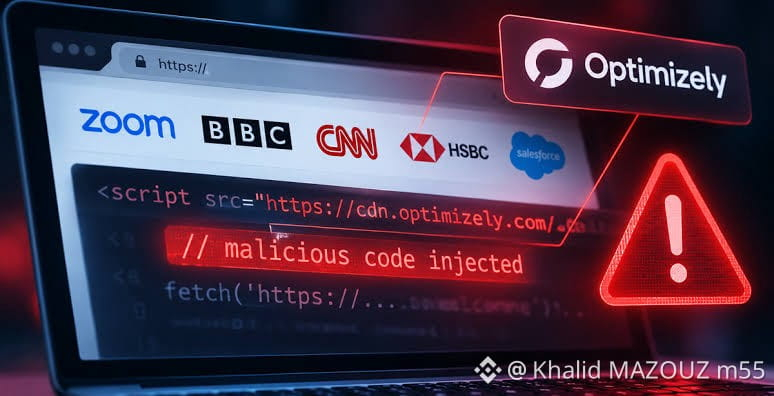
Maiores marcas do mundo infectadas por malware via Optimizely Seu próprio site pode estar limpo e ainda assim distribuir malware aos seus clientes. A Optimizely, uma ferramenta de testes de sites, entregou código malicioso aos visitantes de 178 organizações, incluindo Zoom, BBC e Ledger. O código estava nas configurações dos projetos dos próprios clientes, por isso era carregado do domínio confiável da Optimizely, como todo o resto. Bancos e empresas financeiras formaram o maior grupo, com 32, incluindo sites do HSBC em 11 mercados, como Hong Kong, Singapura e Taiwan. O script substituía qualquer endereço de criptomoeda na página pelo endereço do invasor e também visava números de cartões. Não se sabe quantos cartões foram capturados. Apenas 24 das organizações afetadas tinham uma política de navegador que o bloqueava, e 68 não tinham nenhuma. Copie um endereço de uma página afetada e você pode acabar colando o endereço do invasor. Adicione endereços de saque à lista de permissões e confira os primeiros e os últimos caracteres antes de qualquer transferência.
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone