A história mais assustadora sobre criptomoedas hoje não é sobre uma moeda. É sobre um script instalado discretamente em sites nos quais você já confia.
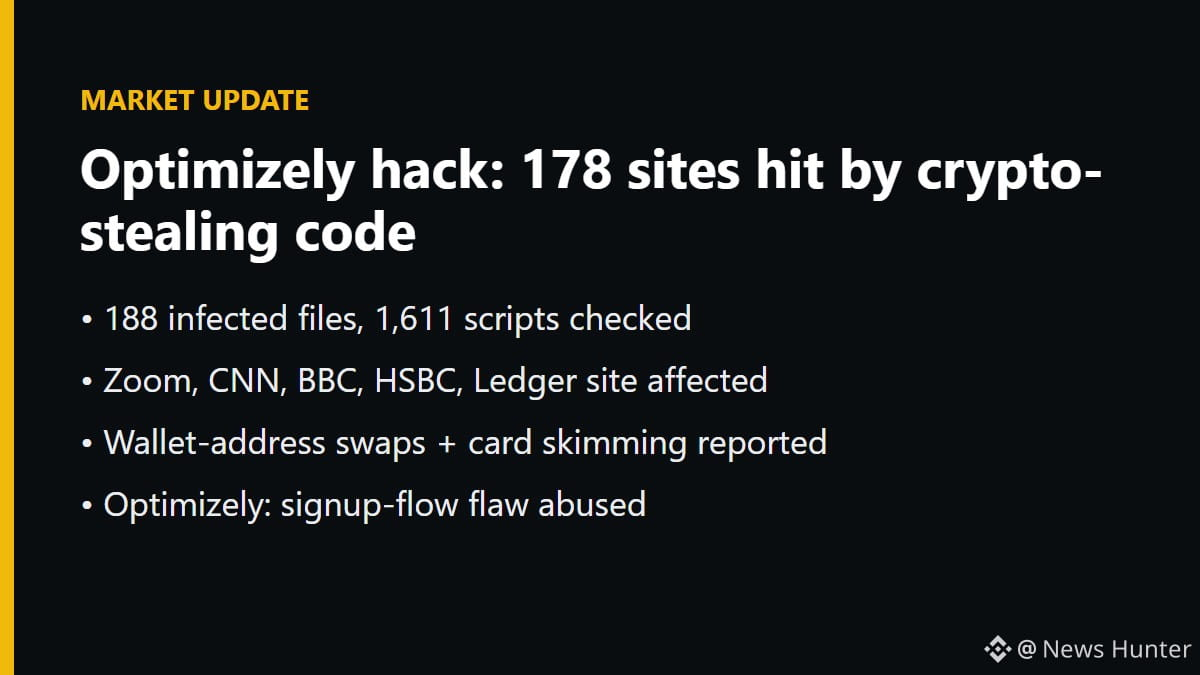
A empresa de segurança Report URI afirma que invasores inseriram JavaScript malicioso em projetos hospedados na Optimizely, uma plataforma de testes de sites. Depois de verificar 1.611 de seus scripts, encontraram 188 arquivos infectados em 178 organizações, incluindo Zoom, CNN, BBC, HSBC e o site da Ledger. Comportamentos relatados: trocar endereços de carteiras, capturar dados de cartões na finalização da compra, roubar cookies e até visar iPhones mais antigos. A Optimizely confirmou que uma parte não autorizada explorou uma falha no fluxo de cadastro de contas. A Report URI vende ferramentas de detecção, e 178 é um número mínimo, então eu esperaria a análise posterior ao incidente.
Estou nesse meio desde 2014, e o padrão nunca muda. O dinheiro raramente é roubado da blockchain. É roubado no último centímetro, quando você cola um endereço ou clica em "confirmar" numa página que nunca questionou. $BTC está por volta de US$ 64,2 mil e $ETH , perto de US$ 1.814, e uma carteira esvaziada não se importa com nenhum dos dois valores.
O que eu faria esta semana:
• confira os primeiros e os últimos caracteres de cada endereço na tela da sua carteira física, não no navegador
• tenha cuidado redobrado com transferências grandes até que as consequências estejam claras
• trate como hostil qualquer site "conhecido" que peça novas aprovações
Você realmente confere o endereço completo no seu dispositivo ou só os primeiros caracteres?
#CryptoSecurity #Ledger #SupplyChainAttack #WalletSecurity #BinanceSquare
Isto não é aconselhamento financeiro. Faça sua própria pesquisa.
A empresa de segurança Report URI afirma que invasores inseriram JavaScript malicioso em projetos hospedados na Optimizely, uma plataforma de testes de sites. Depois de verificar 1.611 de seus scripts, encontraram 188 arquivos infectados em 178 organizações, incluindo Zoom, CNN, BBC, HSBC e o site da Ledger. Comportamentos relatados: trocar endereços de carteiras, capturar dados de cartões na finalização da compra, roubar cookies e até visar iPhones mais antigos. A Optimizely confirmou que uma parte não autorizada explorou uma falha no fluxo de cadastro de contas. A Report URI vende ferramentas de detecção, e 178 é um número mínimo, então eu esperaria a análise posterior ao incidente.
Estou nesse meio desde 2014, e o padrão nunca muda. O dinheiro raramente é roubado da blockchain. É roubado no último centímetro, quando você cola um endereço ou clica em "confirmar" numa página que nunca questionou. $BTC está por volta de US$ 64,2 mil e $ETH , perto de US$ 1.814, e uma carteira esvaziada não se importa com nenhum dos dois valores.
O que eu faria esta semana:
• confira os primeiros e os últimos caracteres de cada endereço na tela da sua carteira física, não no navegador
• tenha cuidado redobrado com transferências grandes até que as consequências estejam claras
• trate como hostil qualquer site "conhecido" que peça novas aprovações
Você realmente confere o endereço completo no seu dispositivo ou só os primeiros caracteres?
#CryptoSecurity #Ledger #SupplyChainAttack #WalletSecurity #BinanceSquare
Isto não é aconselhamento financeiro. Faça sua própria pesquisa.