

A Trezor revelou uma violação de dados em mais um parceiro de transporte, que pode ter exposto informações de clientes de pelo menos 27.000 encomendas feitas entre 9 de agosto e 7 de novembro.
Embora a fabricante de carteiras de hardware afirme que os seus sistemas não foram comprometidos, a exposição dos endereços dos clientes e de informações sobre as suas compras de criptomoedas suscitou preocupações quanto a tentativas de phishing direcionadas e até a potenciais ameaças à segurança física.
Trezor Confirma Vazamento de Dados de Clientes na Skladon
Segundo uma declaração publicada pela Trezor no X, em 15 de novembro, um invasor acessou sem autorização os sistemas da Skladon, uma das parceiras de entrega da empresa. O sistema comprometido continha informações de envio dos clientes, e acredita-se que os hackers tenham extraído dados relacionados a cerca de 27.000 pedidos.
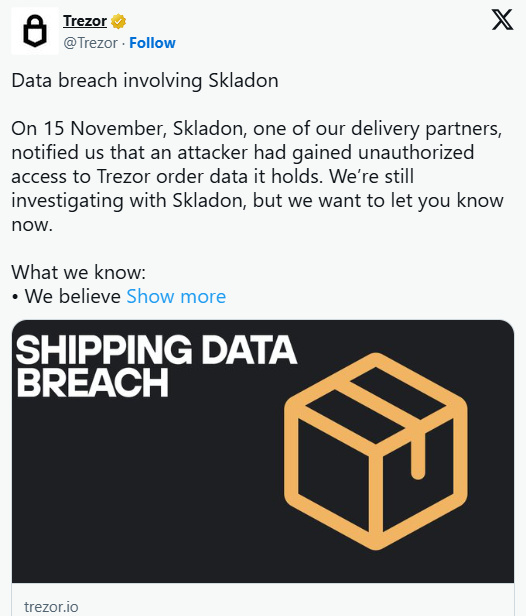
As informações comprometidas incluem nomes, números de telefone, endereços residenciais e e-mails, além de detalhes dos pedidos. A Trezor também apontou que, como a Skladon realiza entregas em todo o mundo, o problema não se limita a uma única região. No entanto, como a empresa não faz entregas nos Estados Unidos, os clientes americanos não foram afetados.
“Se você recebeu nosso e-mail hoje e fez um pedido entre 9 de agosto e 7 de novembro, suas informações estão entre as afetadas por este incidente”, confirmou a fabricante de carteiras.
A empresa acrescentou que ainda não conseguiu entrar em contato com um pequeno grupo de usuários que fez pedidos entre 7 e 14 de agosto, e que também pode ter sido afetado pela violação de dados.
A Trezor aconselhou os clientes: “Considere suspeitas quaisquer ligações, mensagens, e-mails ou cartas não solicitados relacionados ao seu pedido e fique atento aos possíveis riscos à sua segurança pessoal.”
A empresa afirmou que implementou um serviço de retirada anônima em 18 países europeus, permitindo que os compradores de carteiras de hardware encomendem dispositivos sem fornecer o endereço residencial. Além disso, decidiu reduzir pela metade o período de armazenamento dos dados dos clientes, de 90 para 45 dias, e planeja reduzi-lo ainda mais.
Não É A Primeira Vez Que Algo Assim Acontece
Não é a primeira vez que informações de usuários da Trezor são roubadas. Em agosto, a ShipMonk, uma prestadora de serviços de logística, sofreu um ataque cibernético. Inicialmente, acreditava-se que informações de cerca de 13.689 clientes da Trezor em sete países haviam sido expostas, incluindo nomes, dados de contato e endereços.
No entanto, a situação piorou em setembro, quando outros 67.000 clientes foram identificados, elevando para mais de 80.000 o número total de pessoas afetadas pelo incidente.
E isso não foi tudo. Em outubro, a empresa alertou os usuários para transferirem seus fundos para uma nova carteira e criarem uma nova frase de recuperação após relatos de que alguns dispositivos vendidos pela CryptoBilis, distribuidora oficial da Trezor no Sudeste Asiático, haviam sido adulterados fisicamente em um ataque à cadeia de suprimentos, causando prejuízos a alguns clientes.
A Trezor afirmou que está reavaliando seu relacionamento com os fornecedores, especialmente no que diz respeito aos requisitos de segurança. Mas, para as pessoas afetadas, a prioridade imediata é proteger as informações pessoais e ficar atentas a comunicações desconhecidas.