O Microsoft 365 parou de funcionar. Os hackers viram uma oportunidade de negócio.
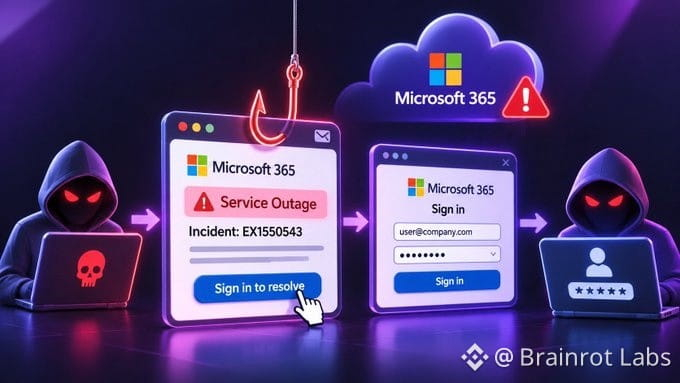
A Microsoft descobriu uma campanha de phishing em grande escala que aproveitou a recente interrupção do serviço Microsoft 365 para roubar credenciais de usuários.
Veja como os invasores agiram:
- Enviaram e-mails falsos de notificação sobre o status do serviço Microsoft 365.
- Usaram a referência real do incidente EX1550543 para fazer com que as mensagens parecessem legítimas.
- Personalizaram os nomes de exibição dos remetentes para diferentes organizações.
- Usaram linhas de assunto que começavam com “Outage -”, seguidas por um código de seis caracteres.
- A Microsoft detectou a campanha em 13 de novembro.
Minha opinião: o serviço para de funcionar, os usuários entram em pânico e os hackers aparecem fingindo ser do suporte ao cliente.
Imagine esperar que a Microsoft resolva o problema da sua conta e acabar entregando sua senha diretamente às pessoas que estão tornando seu dia ainda pior.
A interrupção foi temporária. Uma conta invadida pode virar um pesadelo muito mais duradouro.
Lembre-se: consulte os alertas de serviço pelos canais oficiais da Microsoft. Nunca confie em um link inesperado que peça para você entrar na sua conta.
A Microsoft descobriu uma campanha de phishing em grande escala que aproveitou a recente interrupção do serviço Microsoft 365 para roubar credenciais de usuários.
Veja como os invasores agiram:
- Enviaram e-mails falsos de notificação sobre o status do serviço Microsoft 365.
- Usaram a referência real do incidente EX1550543 para fazer com que as mensagens parecessem legítimas.
- Personalizaram os nomes de exibição dos remetentes para diferentes organizações.
- Usaram linhas de assunto que começavam com “Outage -”, seguidas por um código de seis caracteres.
- A Microsoft detectou a campanha em 13 de novembro.
Minha opinião: o serviço para de funcionar, os usuários entram em pânico e os hackers aparecem fingindo ser do suporte ao cliente.
Imagine esperar que a Microsoft resolva o problema da sua conta e acabar entregando sua senha diretamente às pessoas que estão tornando seu dia ainda pior.
A interrupção foi temporária. Uma conta invadida pode virar um pesadelo muito mais duradouro.
Lembre-se: consulte os alertas de serviço pelos canais oficiais da Microsoft. Nunca confie em um link inesperado que peça para você entrar na sua conta.