
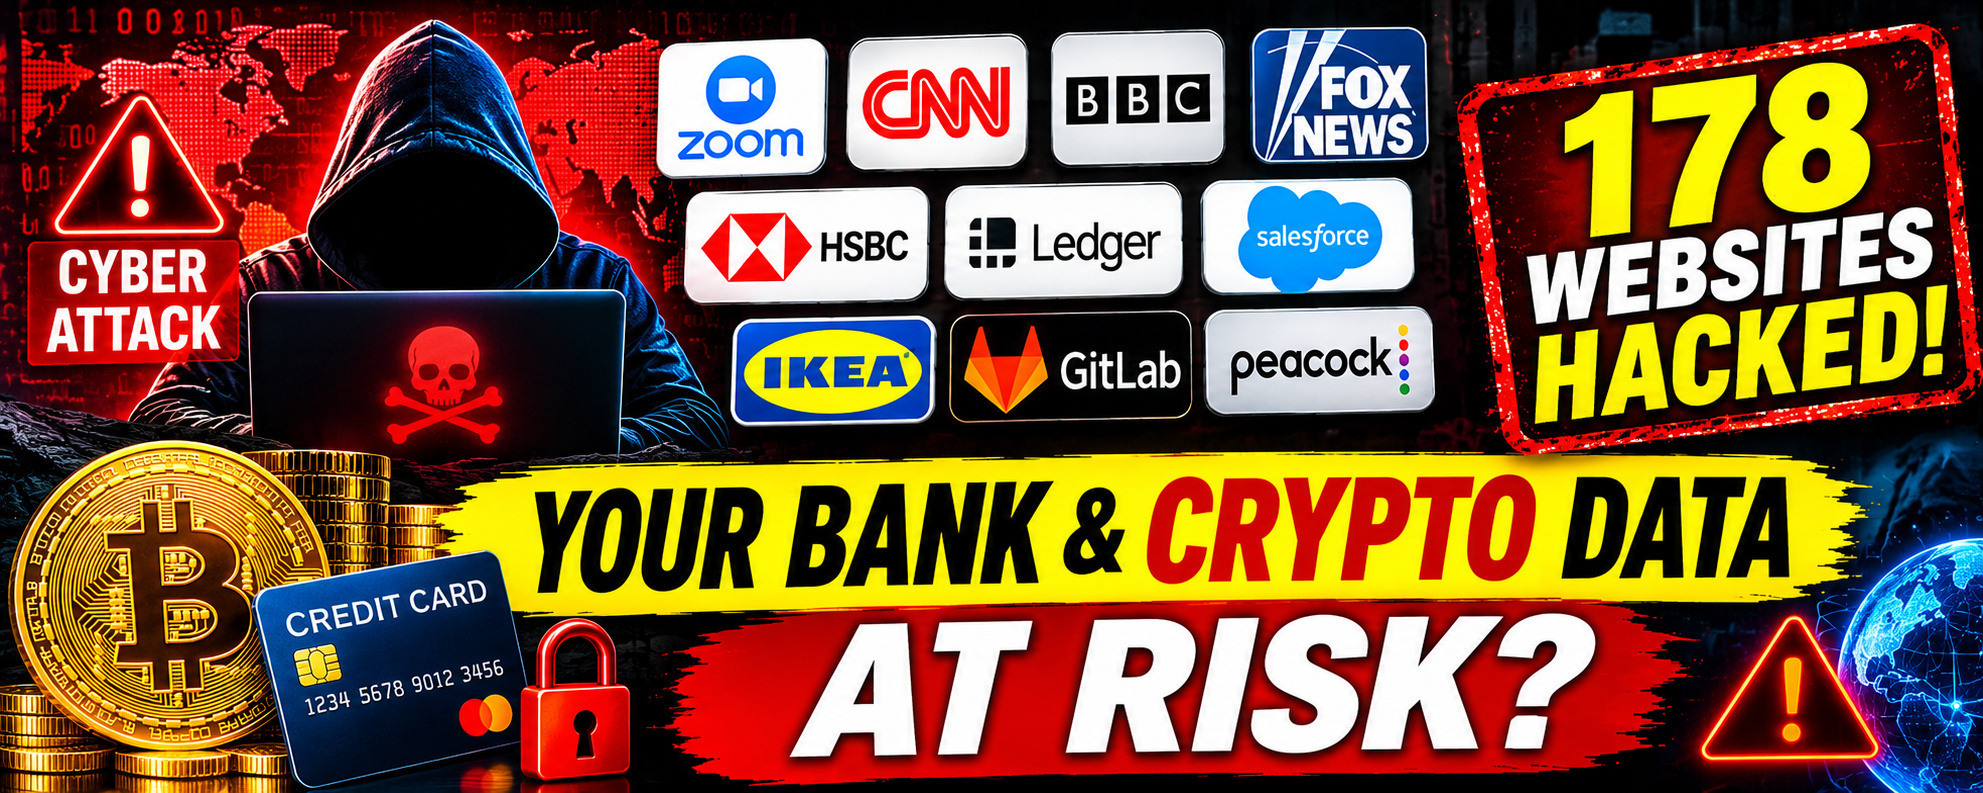
🚨 CIBERATAQUE EM MASSA: HACKERS ATACAM 178 GRANDES SITES, INCLUINDO ZOOM, CNN, BBC, FOX NEWS E LEDGER!
Um grande incidente de cibersegurança gerou alertas em todo o mundo depois que hackers supostamente injetaram malware perigoso em sites associados a 178 organizações, incluindo algumas das marcas mais reconhecidas do mundo.
As organizações afetadas supostamente incluem Zoom, CNN, BBC, Fox News, HSBC, Ledger, Salesforce, IKEA, GitLab e várias outras grandes empresas.
O ataque, descoberto em 16 de novembro de 2026, envolveu código JavaScript malicioso distribuído por meio do Optimizely, uma popular plataforma de otimização e experimentação de sites usada por empresas em todo o mundo.
COMO OS HACKERS REALIZARAM O ATAQUE?
Segundo pesquisadores de cibersegurança, os invasores exploraram uma vulnerabilidade no processo de cadastro de contas do Optimizely Experimentation para injetar JavaScript malicioso nos projetos de clientes.
Isso permitiu que códigos perigosos aparecessem em sites que dependiam dos scripts de terceiros afetados.
O incidente é particularmente preocupante porque os visitantes não precisavam necessariamente baixar um arquivo suspeito nem clicar em um anúncio malicioso. Bastava visitar uma página afetada para que fossem expostos a scripts maliciosos.
QUE INFORMAÇÕES OS HACKERS TENTARAM ROUBAR?
Os pesquisadores identificaram várias funcionalidades perigosas no malware:
1. Roubo de cartões de crédito
O código malicioso tentava capturar números de cartões de crédito, datas de validade e códigos de segurança inseridos em formulários de sites afetados.
2. Sequestro de carteiras de criptomoedas
O malware podia substituir endereços legítimos de carteiras de criptomoedas por endereços controlados por invasores. Isso poderia redirecionar pagamentos e transferências de criptomoedas para carteiras criminosas.
3. Roubo de dados do navegador
Os scripts maliciosos também continham funcionalidades desenvolvidas para coletar cookies do navegador, informações de páginas da web e capturas de tela.
4. Explorações contra iPhones e iPads
Os pesquisadores também identificaram códigos maliciosos adicionais desenvolvidos para atingir determinados dispositivos iOS mais antigos usando kits de exploração.
Isso torna o incidente particularmente grave, pois a campanha foi além do roubo de informações financeiras.
QUAIS GRANDES EMPRESAS FORAM AFETADAS?
A lista divulgada inclui várias organizações conhecidas:
- Zoom
- CNN
- BBC
- Fox News
- HSBC
- Ledger
- Salesforce
- GitLab
- IKEA
- Equifax
- Air France-KLM
- Peacock
Pesquisadores identificaram scripts maliciosos associados a 178 organizações, embora o impacto exato sobre visitantes individuais ainda esteja sendo investigado.
O MALWARE FOI REMOVIDO?
Após a descoberta, a Optimizely confirmou um incidente de segurança envolvendo alterações não autorizadas de JavaScript em projetos de clientes.
A empresa afirmou que bloqueou o processo de cadastro vulnerável, implementou uma correção, removeu o código injetado, encerrou sessões ativas, revogou tokens e redefiniu o acesso das contas afetadas.
No entanto, pesquisadores de cibersegurança continuaram monitorando o incidente enquanto as organizações investigavam suas possíveis consequências.
É importante destacar que constar entre as organizações afetadas não significa automaticamente que os sistemas internos da empresa tenham sido totalmente invadidos ou que as informações de seus clientes tenham sido roubadas com sucesso.
O QUE OS USUÁRIOS DA INTERNET DEVEM FAZER AGORA?
Os usuários devem tomar precauções adicionais, especialmente se visitaram sites afetados durante o incidente.
- Monitore transações bancárias e de cartão de crédito em busca de atividades suspeitas.
- Entre em contato imediatamente com o banco se aparecerem transações não autorizadas.
- Verifique cuidadosamente as transações da carteira de criptomoedas.
- Verifique os endereços da carteira por outros meios antes de enviar criptomoedas.
- Atualize navegadores, sistemas operacionais e dispositivos móveis.
- Altere as senhas se houver indícios de que as credenciais ou sessões da conta foram comprometidas.
- Ative a autenticação de dois fatores sempre que possível.
CONSIDERAÇÕES FINAIS
Este incidente destaca uma ameaça crescente à cibersegurança: os invasores nem sempre precisam invadir diretamente os principais sistemas informáticos de uma empresa. O comprometimento de um serviço terceirizado confiável pode expor visitantes de centenas de sites.
Com 178 organizações supostamente afetadas, o incidente levanta sérias questões sobre a segurança de softwares de terceiros e a proteção de informações financeiras confidenciais na internet.
A principal questão agora é quantos visitantes foram realmente expostos, se outras informações financeiras foram roubadas e quais medidas de segurança adicionais as empresas adotarão para evitar ataques semelhantes.
#CyberAttack #BreakingNews #CyberSecurity #Hacking #Malware #Zoom #CNN #BBC #FoxNews #HSBC #Ledger #CryptoSecurity #DataBreach