Nem uma única assinatura foi exigida pela multisig, e US$ 6,45 milhões foram transferidos diretamente — desta vez, o contrato da Safe não tinha problema algum.
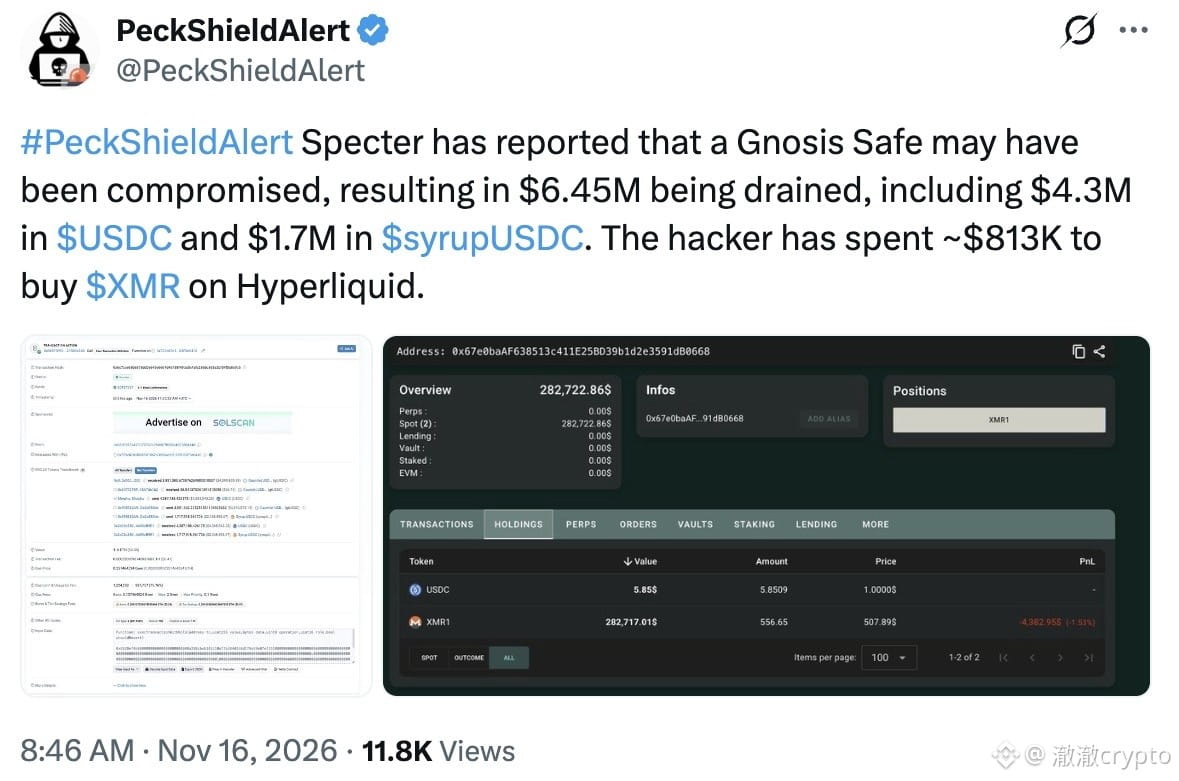
O que aconteceu: na segunda-feira, 16 de novembro, uma única transação drenou de uma carteira multisig Gnosis Safe 4,387,188.43 USDC e 1,717,918.96 syrupUSDC, totalizando cerca de US$ 6,45 milhões (registros on-chain, verificados pela Cointelegraph).
Os fundos saíram por meio do módulo de permissões Zodiac Roles instalado na própria carteira, sem que os titulares precisassem assinar novamente.
Em seguida, o atacante converteu cerca de US$ 813 mil em Monero (XMR), e outros US$ 1,2 milhão foram lavados para XMR via Wagyu.
Na minha opinião: não foi a Safe que foi comprometida; foi uma combinação de “chave + permissões amplas demais” que deu errado.
Um cofundador da Zodiac disse pessoalmente: o módulo não tinha vulnerabilidades; suspeita-se que a chave de um membro antigo com permissões tenha sido roubada, e é quase certo que as permissões da carteira foram configuradas inadvertidamente para permitir essa transferência.
O que eu faria: equipes que usam a Safe deveriam revisar a lista de permissões do Roles e revogar imediatamente qualquer autorização excessiva.
O que invalidaria essa conclusão: se uma investigação posterior descobrir que o próprio módulo tinha uma vulnerabilidade, essa avaliação deixa de valer.
Na sua opinião, qual é o maior risco das multisigs: vulnerabilidades nos contratos ou permissões configuradas incorretamente?
$BTC $ETH $SOL
#Safe #CarteiraMultisig
O que aconteceu: na segunda-feira, 16 de novembro, uma única transação drenou de uma carteira multisig Gnosis Safe 4,387,188.43 USDC e 1,717,918.96 syrupUSDC, totalizando cerca de US$ 6,45 milhões (registros on-chain, verificados pela Cointelegraph).
Os fundos saíram por meio do módulo de permissões Zodiac Roles instalado na própria carteira, sem que os titulares precisassem assinar novamente.
Em seguida, o atacante converteu cerca de US$ 813 mil em Monero (XMR), e outros US$ 1,2 milhão foram lavados para XMR via Wagyu.
Na minha opinião: não foi a Safe que foi comprometida; foi uma combinação de “chave + permissões amplas demais” que deu errado.
Um cofundador da Zodiac disse pessoalmente: o módulo não tinha vulnerabilidades; suspeita-se que a chave de um membro antigo com permissões tenha sido roubada, e é quase certo que as permissões da carteira foram configuradas inadvertidamente para permitir essa transferência.
O que eu faria: equipes que usam a Safe deveriam revisar a lista de permissões do Roles e revogar imediatamente qualquer autorização excessiva.
O que invalidaria essa conclusão: se uma investigação posterior descobrir que o próprio módulo tinha uma vulnerabilidade, essa avaliação deixa de valer.
Na sua opinião, qual é o maior risco das multisigs: vulnerabilidades nos contratos ou permissões configuradas incorretamente?
$BTC $ETH $SOL
#Safe #CarteiraMultisig