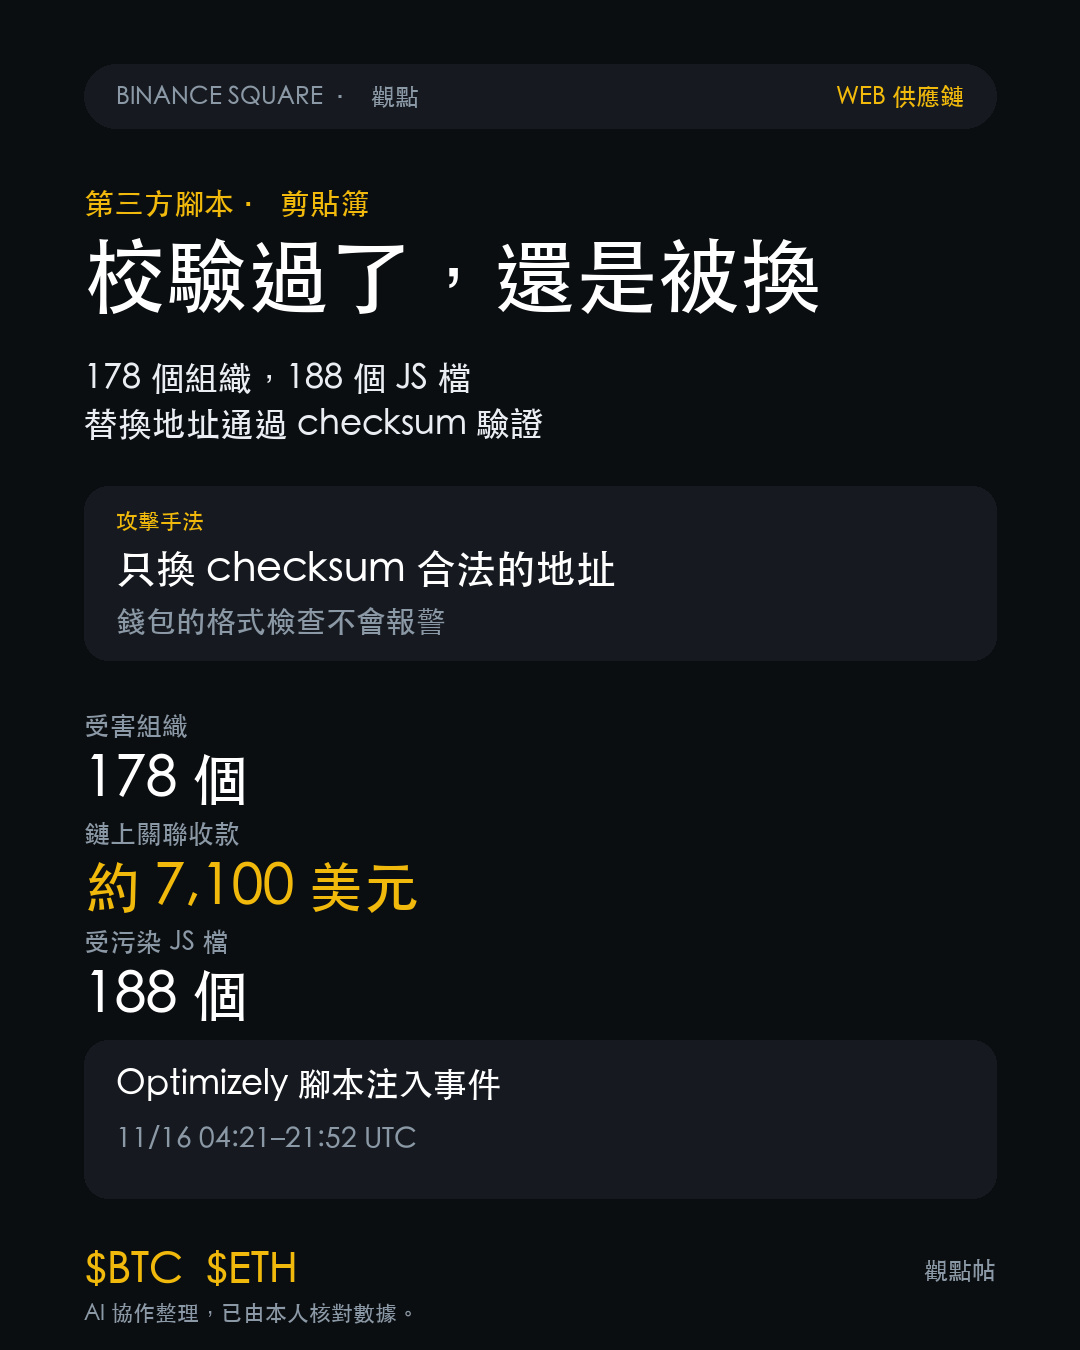
Os sites de 178 organizações executaram scripts maliciosos para os atacantes durante algumas horas na segunda-feira. O da BBC foi o primeiro a ser detectado, começando a carregar às 04:21 UTC; o da Ledger só foi limpo às 20:41. O vetor não eram os servidores dessas empresas, mas a plataforma compartilhada de scripts de terceiros Optimizely: 188 arquivos JS foram inseridos no mesmo trecho de código, e 187 foram removidos até às 21:52 UTC.
O que o script fazia era bem específico: substituir endereços e coletar números de cartão. Ele tinha endereços substitutos para oito ativos, entre eles BTC, ETH e SOL, e só agia quando encontrava por perto palavras como wallet, deposit ou send — além de substituir apenas endereços cujo checksum fosse válido.
Fiquei muito tempo olhando para essa última frase. O checksum é o método que ensinamos às pessoas para verificar endereços, e a única autoverificação da carteira. Os atacantes o usaram como critério de seleção, não como obstáculo: o endereço substituto era real e tinha o formato correto, e a carteira não emitia um pio. O que você considerava uma linha de defesa era, na verdade, o requisito para eles entrarem.
O resultado on-chain foi pequeno. As carteiras vinculadas rastreadas pelos pesquisadores somavam cerca de 7.100 dólares; a StepSecurity calculou algo em torno de 6.600, e algumas carteiras já movimentavam fundos antes do ataque. Números de cartão, cookies e o exploit de segunda fase para iOS não aparecem na blockchain, então esse valor é um limite mínimo, não a dimensão total.
O mercado também não reagiu. BTC a 64.825 dólares, +0,08% em 24 horas; ETH a 1.822,94 dólares, +0,54%. O interesse em aberto de ambos caiu ligeiramente ao longo de uma hora. Não pretendo apresentar isso como um evento de mercado.
Mas há algo que vale lembrar: há dez anos ensinamos a «confirmar os seis primeiros e os quatro últimos caracteres do endereço antes de transferir». Desta vez, não era preciso enganar você — bastava enganar o seu navegador.
Na minha avaliação, o valor foi baixo porque as opções de conversão em dinheiro eram limitadas, não porque as defesas funcionaram. O que foi exposto foi a cadeia de confiança: o site, a plataforma de scripts, o navegador e a área de transferência — todos fora da carteira. A carteira consegue verificar o formato, mas não consegue saber para onde aqueles caracteres foram antes de chegar à área de transferência.
Há duas condições que me fariam rever essa avaliação. A primeira é a confirmação posterior de que os fundos eram muito maiores do que o valor on-chain, por exemplo, se surgirem grandes consolidações em corretoras; nesse caso, seria preciso retirar a afirmação de que «as perdas foram pequenas». A segunda é descobrir que a injeção veio do comprometimento da própria plataforma Optimizely, e não de projetos específicos de clientes; nesse caso, seria preciso reavaliar o alcance do impacto. Por enquanto, ainda não há resposta nem para «como conseguiram permissão para fazer alterações».
Uma pergunta para você: se a carteira exibisse mais uma vez o aviso «Este é um endereço que você já usou antes?» quando você colasse um endereço, acharia atencioso ou irritante?
$BTC $ETH #Tópicos quentes do mercado
O que o script fazia era bem específico: substituir endereços e coletar números de cartão. Ele tinha endereços substitutos para oito ativos, entre eles BTC, ETH e SOL, e só agia quando encontrava por perto palavras como wallet, deposit ou send — além de substituir apenas endereços cujo checksum fosse válido.
Fiquei muito tempo olhando para essa última frase. O checksum é o método que ensinamos às pessoas para verificar endereços, e a única autoverificação da carteira. Os atacantes o usaram como critério de seleção, não como obstáculo: o endereço substituto era real e tinha o formato correto, e a carteira não emitia um pio. O que você considerava uma linha de defesa era, na verdade, o requisito para eles entrarem.
O resultado on-chain foi pequeno. As carteiras vinculadas rastreadas pelos pesquisadores somavam cerca de 7.100 dólares; a StepSecurity calculou algo em torno de 6.600, e algumas carteiras já movimentavam fundos antes do ataque. Números de cartão, cookies e o exploit de segunda fase para iOS não aparecem na blockchain, então esse valor é um limite mínimo, não a dimensão total.
O mercado também não reagiu. BTC a 64.825 dólares, +0,08% em 24 horas; ETH a 1.822,94 dólares, +0,54%. O interesse em aberto de ambos caiu ligeiramente ao longo de uma hora. Não pretendo apresentar isso como um evento de mercado.
Mas há algo que vale lembrar: há dez anos ensinamos a «confirmar os seis primeiros e os quatro últimos caracteres do endereço antes de transferir». Desta vez, não era preciso enganar você — bastava enganar o seu navegador.
Na minha avaliação, o valor foi baixo porque as opções de conversão em dinheiro eram limitadas, não porque as defesas funcionaram. O que foi exposto foi a cadeia de confiança: o site, a plataforma de scripts, o navegador e a área de transferência — todos fora da carteira. A carteira consegue verificar o formato, mas não consegue saber para onde aqueles caracteres foram antes de chegar à área de transferência.
Há duas condições que me fariam rever essa avaliação. A primeira é a confirmação posterior de que os fundos eram muito maiores do que o valor on-chain, por exemplo, se surgirem grandes consolidações em corretoras; nesse caso, seria preciso retirar a afirmação de que «as perdas foram pequenas». A segunda é descobrir que a injeção veio do comprometimento da própria plataforma Optimizely, e não de projetos específicos de clientes; nesse caso, seria preciso reavaliar o alcance do impacto. Por enquanto, ainda não há resposta nem para «como conseguiram permissão para fazer alterações».
Uma pergunta para você: se a carteira exibisse mais uma vez o aviso «Este é um endereço que você já usou antes?» quando você colasse um endereço, acharia atencioso ou irritante?
$BTC $ETH #Tópicos quentes do mercado