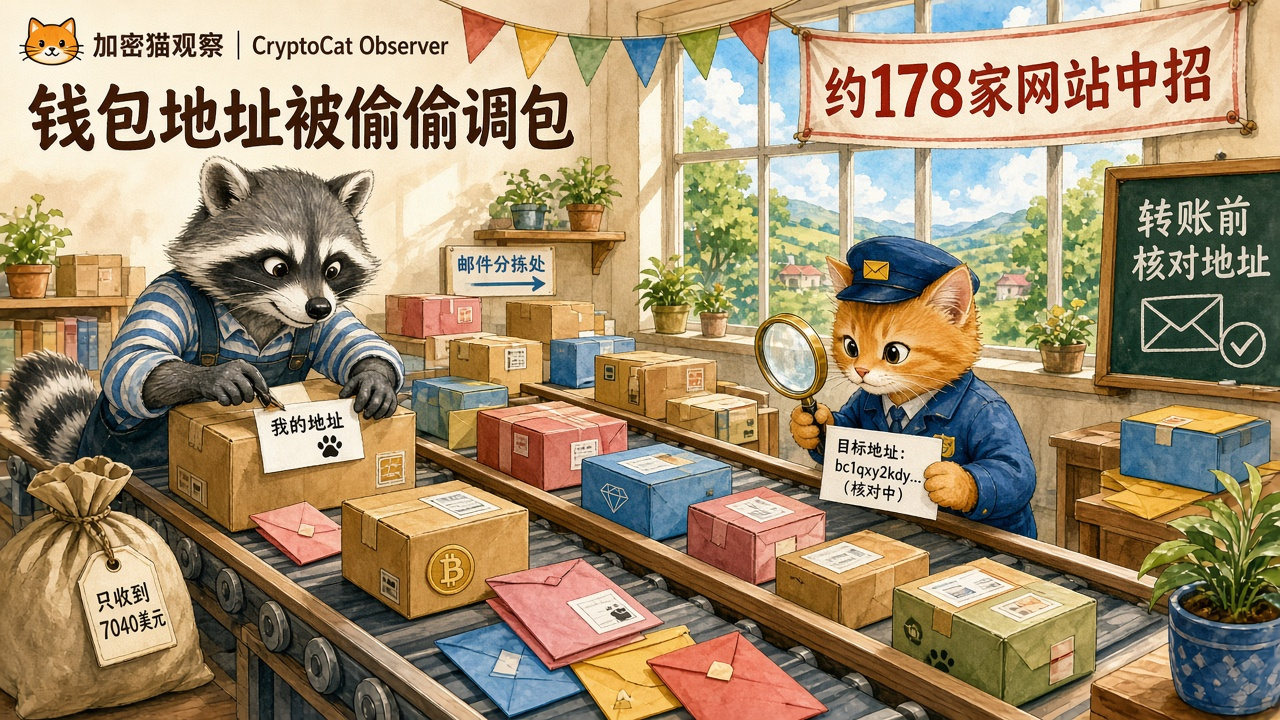
Os sites de cerca de 178 organizações, incluindo Zoom, BBC e Ledger, foram comprometidos em 16 de novembro com código malicioso que substitui endereços de carteiras. Até agora, os atacantes receberam apenas cerca de 7.040 dólares
Em 16 de novembro, a ferramenta de testes de páginas web Optimizely Web teve um problema: atacantes inseriram código malicioso nos scripts hospedados pela ferramenta. Assim, quando visitantes dos sites de cerca de 178 organizações — incluindo Zoom, BBC, CNN, IKEA e a fabricante de carteiras de hardware Ledger — abriam uma página, o código era carregado. A primeira divulgação pública foi feita pelo pesquisador de segurança Scott Helme.
O código visava, em primeiro lugar, endereços de criptomoedas. Se encontrasse um endereço válido de carteira de BTC, ETH, TRON, Solana ou outras moedas em uma página, formulário ou área de transferência, substituía-o secretamente pelo endereço dos atacantes. Ou seja, você copia o seu próprio endereço, mas o que cola pode já ser o de outra pessoa. Além disso, o código também roubava informações de cartões de crédito, cookies e capturas de tela das páginas.
Curiosamente, apesar da dimensão do ataque, os ganhos foram modestos. Segundo os dados de Scott Helme, até 3h25 de 17 de novembro (UTC+8), as várias carteiras dos atacantes haviam recebido, no total, apenas cerca de 7.040 dólares. A maior parte correspondia a cerca de 0,083 bitcoin; o restante era em litecoin, USDT e outras moedas. Às 5h52 da manhã de 17 de novembro, apenas 1 dos 188 scripts infectados ainda continha o código malicioso.
Para os usuários comuns, a recomendação mais prática é conferir com atenção alguns caracteres a mais no início e no fim do endereço colado antes de fazer uma transferência. Ao sacar criptomoedas da Binance, também é possível ativar a lista de permissões de endereços de saque, permitindo saques apenas para endereços salvos previamente.
#安全 #BTC #Ledger não constitui recomendação de investimento
Em 16 de novembro, a ferramenta de testes de páginas web Optimizely Web teve um problema: atacantes inseriram código malicioso nos scripts hospedados pela ferramenta. Assim, quando visitantes dos sites de cerca de 178 organizações — incluindo Zoom, BBC, CNN, IKEA e a fabricante de carteiras de hardware Ledger — abriam uma página, o código era carregado. A primeira divulgação pública foi feita pelo pesquisador de segurança Scott Helme.
O código visava, em primeiro lugar, endereços de criptomoedas. Se encontrasse um endereço válido de carteira de BTC, ETH, TRON, Solana ou outras moedas em uma página, formulário ou área de transferência, substituía-o secretamente pelo endereço dos atacantes. Ou seja, você copia o seu próprio endereço, mas o que cola pode já ser o de outra pessoa. Além disso, o código também roubava informações de cartões de crédito, cookies e capturas de tela das páginas.
Curiosamente, apesar da dimensão do ataque, os ganhos foram modestos. Segundo os dados de Scott Helme, até 3h25 de 17 de novembro (UTC+8), as várias carteiras dos atacantes haviam recebido, no total, apenas cerca de 7.040 dólares. A maior parte correspondia a cerca de 0,083 bitcoin; o restante era em litecoin, USDT e outras moedas. Às 5h52 da manhã de 17 de novembro, apenas 1 dos 188 scripts infectados ainda continha o código malicioso.
Para os usuários comuns, a recomendação mais prática é conferir com atenção alguns caracteres a mais no início e no fim do endereço colado antes de fazer uma transferência. Ao sacar criptomoedas da Binance, também é possível ativar a lista de permissões de endereços de saque, permitindo saques apenas para endereços salvos previamente.
#安全 #BTC #Ledger não constitui recomendação de investimento