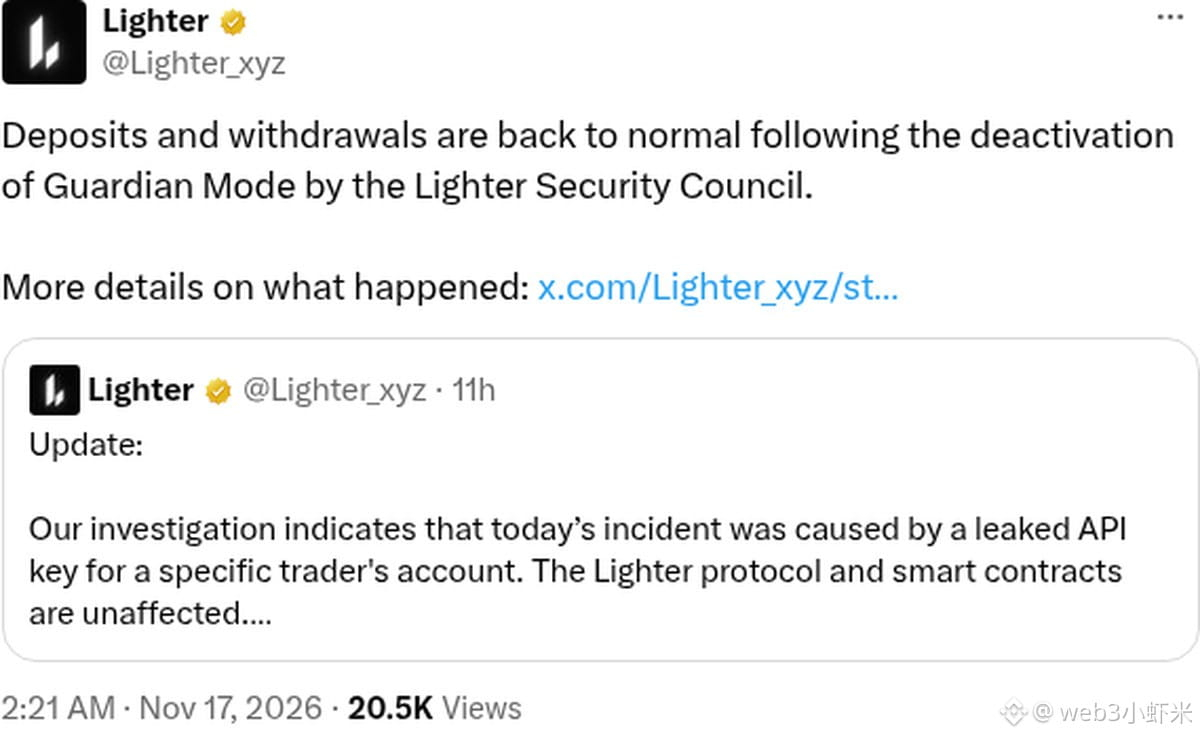
A Lighter publicou um comunicado sobre o incidente hoje de madrugada e anunciou também que os depósitos e saques já foram normalizados.
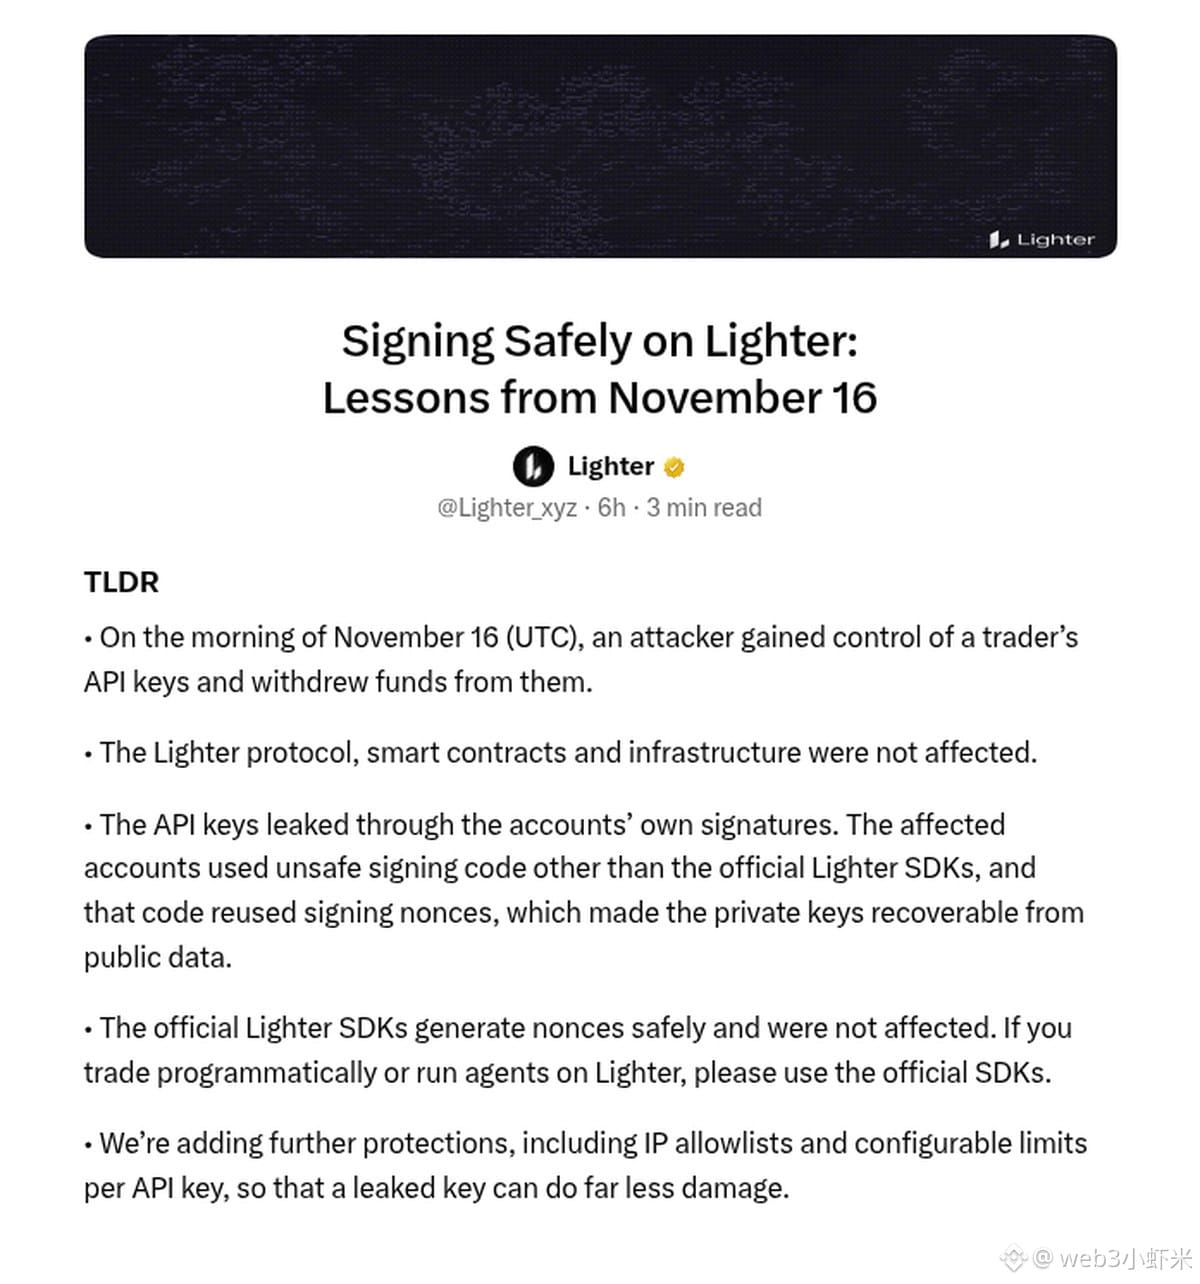
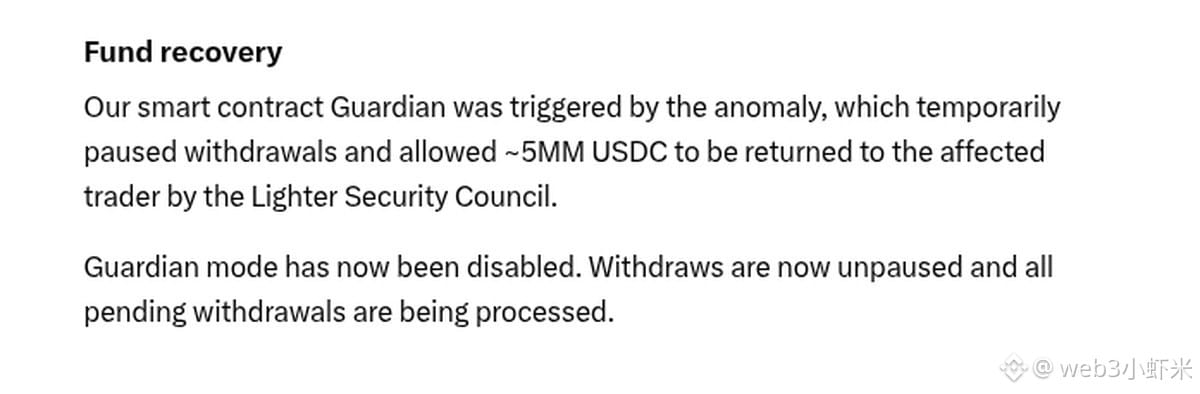
Segundo o comunicado, na manhã de 16 de novembro (UTC), um invasor obteve a chave de API de um trader e retirou os fundos. O protocolo, os contratos inteligentes e a infraestrutura não foram afetados. Após o Guardian ser acionado por engano, os saques foram temporariamente suspensos. Com base nisso, o comitê de segurança devolveu cerca de 5 milhões de USDC ao trader afetado. O modo Guardian já foi desativado, e os saques pendentes continuam sendo processados.
A equipe explicou claramente a causa: a conta afetada não usava o SDK oficial, o código de assinatura reutilizava o nonce e a chave privada podia ser deduzida a partir de assinaturas públicas. O SDK oficial não foi afetado. Também foram adicionadas novas restrições: por exemplo, transferir fundos para um pool público agora exige uma assinatura da carteira e não pode mais ser feito apenas com uma chave de API.
#Lighter
Segundo o comunicado, na manhã de 16 de novembro (UTC), um invasor obteve a chave de API de um trader e retirou os fundos. O protocolo, os contratos inteligentes e a infraestrutura não foram afetados. Após o Guardian ser acionado por engano, os saques foram temporariamente suspensos. Com base nisso, o comitê de segurança devolveu cerca de 5 milhões de USDC ao trader afetado. O modo Guardian já foi desativado, e os saques pendentes continuam sendo processados.
A equipe explicou claramente a causa: a conta afetada não usava o SDK oficial, o código de assinatura reutilizava o nonce e a chave privada podia ser deduzida a partir de assinaturas públicas. O SDK oficial não foi afetado. Também foram adicionadas novas restrições: por exemplo, transferir fundos para um pool público agora exige uma assinatura da carteira e não pode mais ser feito apenas com uma chave de API.
#Lighter