Ninguém assinou a multisig, mas US$ 6,43 milhões ainda assim foram transferidos
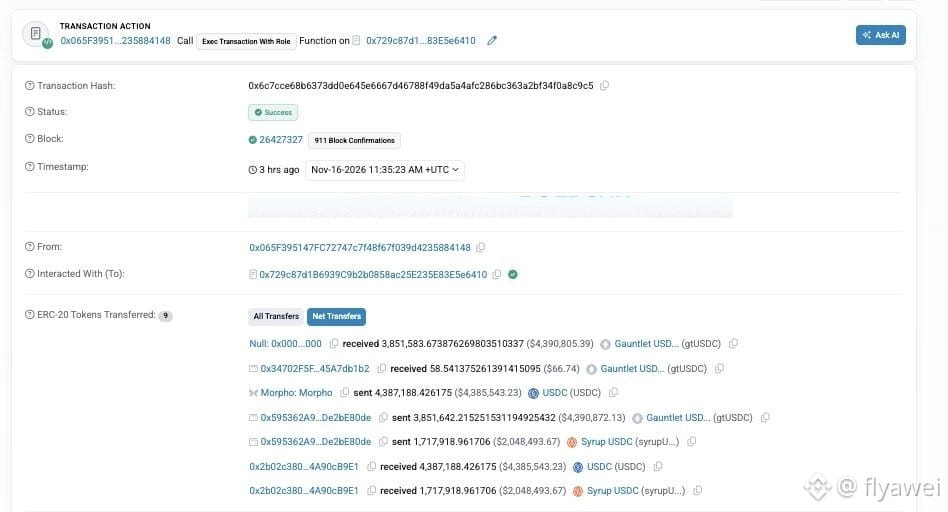
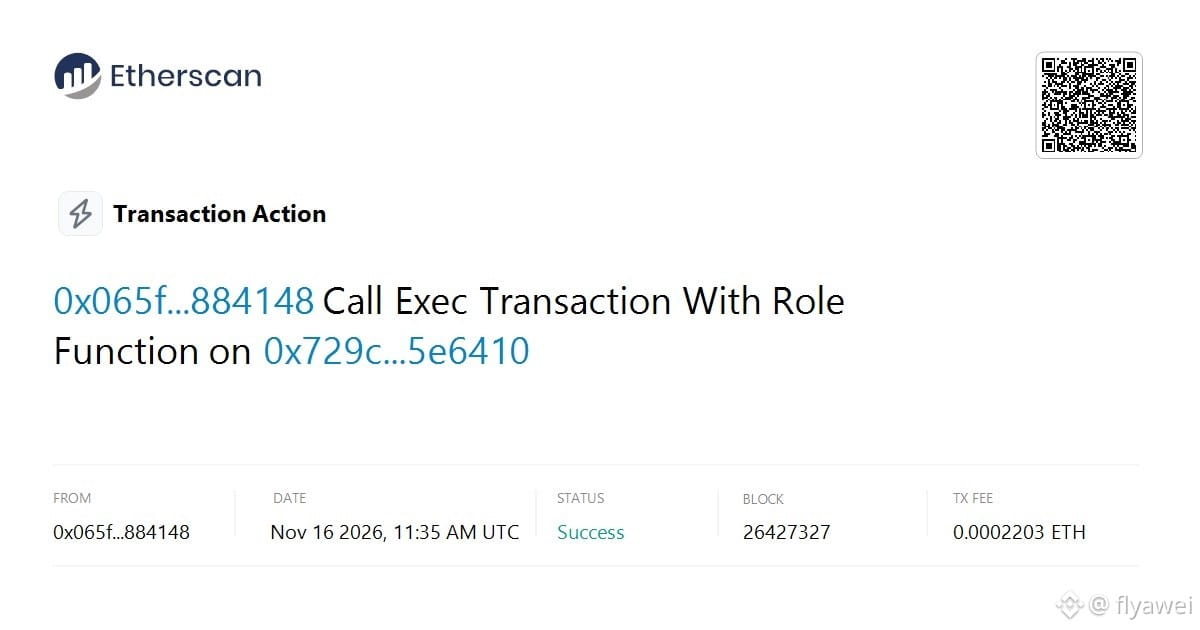
Uma carteira multisig feita com Safe (0x5953…) teve 4,387,188.43 USDC e 1,717,918.96 syrupUSDC transferidos por uma transação às 19h35 de 16 de novembro, horário de Pequim. Pela cotação pública da época, o valor era de aproximadamente US$ 6,434 milhões.
Nessa transação, nenhum dos signatários da multisig assinou. Os fundos foram transferidos por meio de um módulo de permissões de terceiros instalado na carteira. É provável que a chave de um dos membros com uma função no módulo tenha sido comprometida. A transação enviada com essa chave foi autorizada pelas permissões que a própria carteira havia configurado previamente. Na mesma transação, a carteira primeiro resgatou uma posição de um cofre de USDC e, em seguida, transferiu-a junto com 1,717,918.96 syrupUSDC para outro endereço (0x2b02…).
Mais tarde, a equipe responsável informou que apenas essa carteira multisig foi afetada; os contratos da Safe e a carteira oficial não foram atingidos. A equipe que desenvolveu o módulo de permissões também afirmou que não encontrou nenhuma vulnerabilidade no contrato: a causa foi o vazamento da chave, combinado com permissões excessivamente amplas. Até agora, a identidade do proprietário da multisig não foi divulgada.
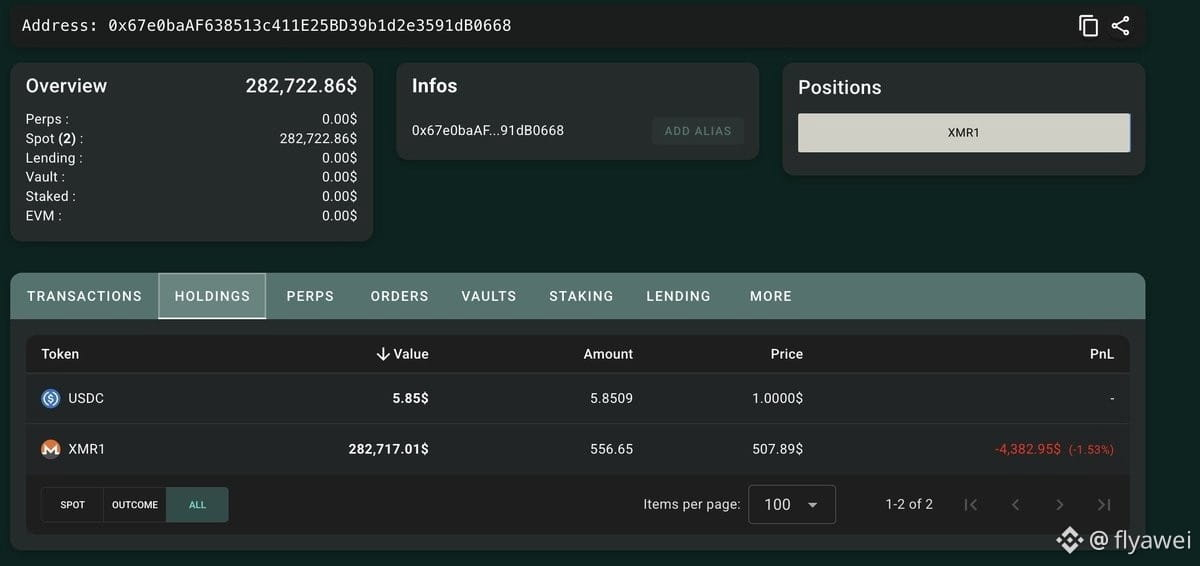
Uma empresa de segurança observou posteriormente que um endereço relacionado ao ataque já havia gasto cerca de US$ 813 mil na compra de Monero. Até a publicação da postagem, não havia notícias de que os fundos tivessem sido recuperados.
Na minha opinião, o problema desta vez foi uma permissão adicional habilitada fora da multisig. A multisig só consegue controlar as transações que exigem assinatura. Se a chave do módulo vazar, os fundos abrangidos pelas permissões podem sair diretamente, sem assinatura. Quem usa esse tipo de módulo realmente precisa verificar quais permissões habilitou.
Para quem está começando, a recomendação é observar mais e operar menos. Se for comprar criptomoedas, compre apenas $BTC
Uma carteira multisig feita com Safe (0x5953…) teve 4,387,188.43 USDC e 1,717,918.96 syrupUSDC transferidos por uma transação às 19h35 de 16 de novembro, horário de Pequim. Pela cotação pública da época, o valor era de aproximadamente US$ 6,434 milhões.
Nessa transação, nenhum dos signatários da multisig assinou. Os fundos foram transferidos por meio de um módulo de permissões de terceiros instalado na carteira. É provável que a chave de um dos membros com uma função no módulo tenha sido comprometida. A transação enviada com essa chave foi autorizada pelas permissões que a própria carteira havia configurado previamente. Na mesma transação, a carteira primeiro resgatou uma posição de um cofre de USDC e, em seguida, transferiu-a junto com 1,717,918.96 syrupUSDC para outro endereço (0x2b02…).
Mais tarde, a equipe responsável informou que apenas essa carteira multisig foi afetada; os contratos da Safe e a carteira oficial não foram atingidos. A equipe que desenvolveu o módulo de permissões também afirmou que não encontrou nenhuma vulnerabilidade no contrato: a causa foi o vazamento da chave, combinado com permissões excessivamente amplas. Até agora, a identidade do proprietário da multisig não foi divulgada.
Uma empresa de segurança observou posteriormente que um endereço relacionado ao ataque já havia gasto cerca de US$ 813 mil na compra de Monero. Até a publicação da postagem, não havia notícias de que os fundos tivessem sido recuperados.
Na minha opinião, o problema desta vez foi uma permissão adicional habilitada fora da multisig. A multisig só consegue controlar as transações que exigem assinatura. Se a chave do módulo vazar, os fundos abrangidos pelas permissões podem sair diretamente, sem assinatura. Quem usa esse tipo de módulo realmente precisa verificar quais permissões habilitou.
Para quem está começando, a recomendação é observar mais e operar menos. Se for comprar criptomoedas, compre apenas $BTC