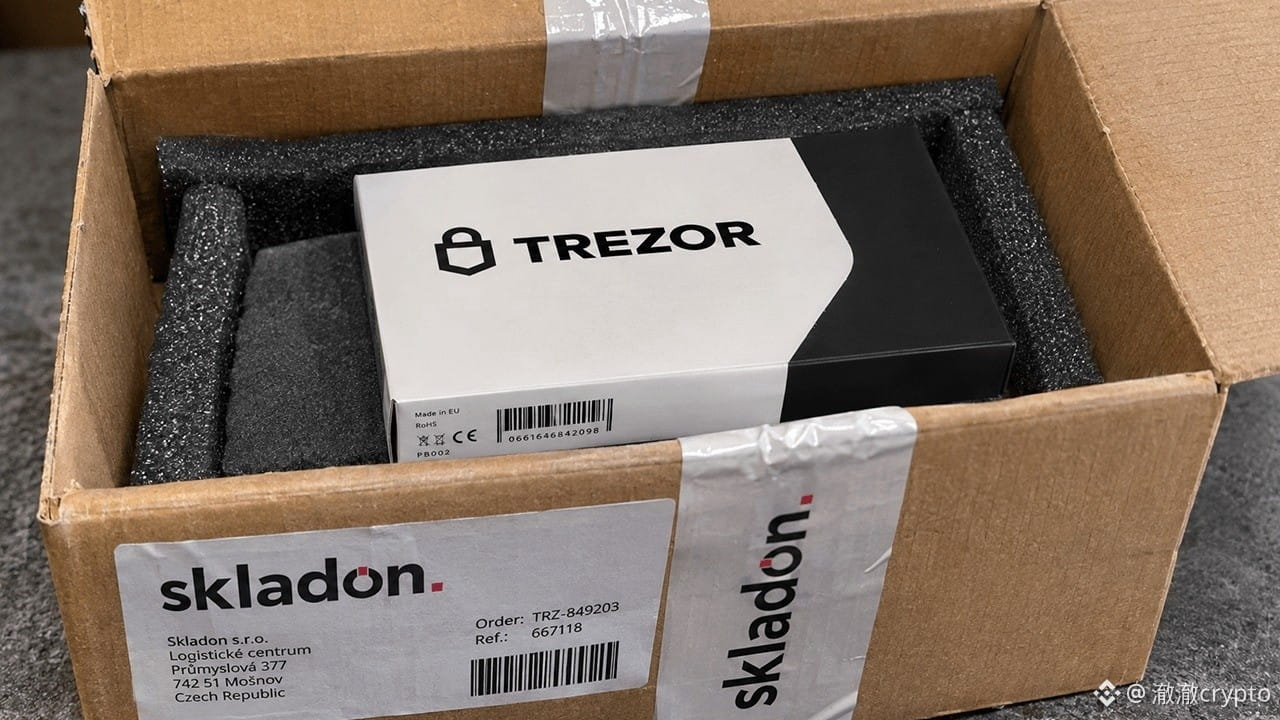
A etiqueta de envio da carteira de hardware vazou antes da própria carteira: dados de cerca de 27 mil pedidos da Trezor foram roubados
A Trezor anunciou em 16 de novembro que a empresa de logística Skladon foi invadida em 7 de novembro e só avisou a Trezor em 15 de novembro.
Os dados de cerca de 27 mil pedidos feitos entre 9 de agosto e 7 de novembro foram exportados. Incluíam nomes, telefones, endereços residenciais, e-mails, modelos e preços. Os usuários dos Estados Unidos não foram afetados.
Alguns usuários já receberam ligações fraudulentas de pessoas se passando pelo suporte ao cliente. Os golpistas conseguem informar os dados reais do seu pedido logo de cara.
Os dispositivos, as frases de recuperação e os PINs estão seguros; não há risco de perder dinheiro. Mas, como os endereços vazaram, fica muito mais difícil identificar ligações fraudulentas.
Este é também o terceiro vazamento envolvendo terceiros da Trezor neste ano: em agosto, cerca de 14 mil pedidos pela ShipMonk; em setembro, 347 mil contatos pelo serviço de e-mail Brevo.
Se você fez um pedido entre 9 de agosto e 7 de novembro, trate como golpe qualquer ligação, mensagem de texto ou e-mail sobre o pedido. Entre em contato com o suporte apenas pelo site oficial.
Só há uma prova em contrário: a Trezor voltar atrás e dizer que os dados não foram expostos. Caso contrário, considere que houve um vazamento.
Você acha que fabricantes de carteiras de hardware deveriam ser responsabilizados por vazamentos de empresas de logística ou a culpa é toda da terceirizada?
$BTC $ETH $SOL
#硬件钱包 #Trezor
A Trezor anunciou em 16 de novembro que a empresa de logística Skladon foi invadida em 7 de novembro e só avisou a Trezor em 15 de novembro.
Os dados de cerca de 27 mil pedidos feitos entre 9 de agosto e 7 de novembro foram exportados. Incluíam nomes, telefones, endereços residenciais, e-mails, modelos e preços. Os usuários dos Estados Unidos não foram afetados.
Alguns usuários já receberam ligações fraudulentas de pessoas se passando pelo suporte ao cliente. Os golpistas conseguem informar os dados reais do seu pedido logo de cara.
Os dispositivos, as frases de recuperação e os PINs estão seguros; não há risco de perder dinheiro. Mas, como os endereços vazaram, fica muito mais difícil identificar ligações fraudulentas.
Este é também o terceiro vazamento envolvendo terceiros da Trezor neste ano: em agosto, cerca de 14 mil pedidos pela ShipMonk; em setembro, 347 mil contatos pelo serviço de e-mail Brevo.
Se você fez um pedido entre 9 de agosto e 7 de novembro, trate como golpe qualquer ligação, mensagem de texto ou e-mail sobre o pedido. Entre em contato com o suporte apenas pelo site oficial.
Só há uma prova em contrário: a Trezor voltar atrás e dizer que os dados não foram expostos. Caso contrário, considere que houve um vazamento.
Você acha que fabricantes de carteiras de hardware deveriam ser responsabilizados por vazamentos de empresas de logística ou a culpa é toda da terceirizada?
$BTC $ETH $SOL
#硬件钱包 #Trezor