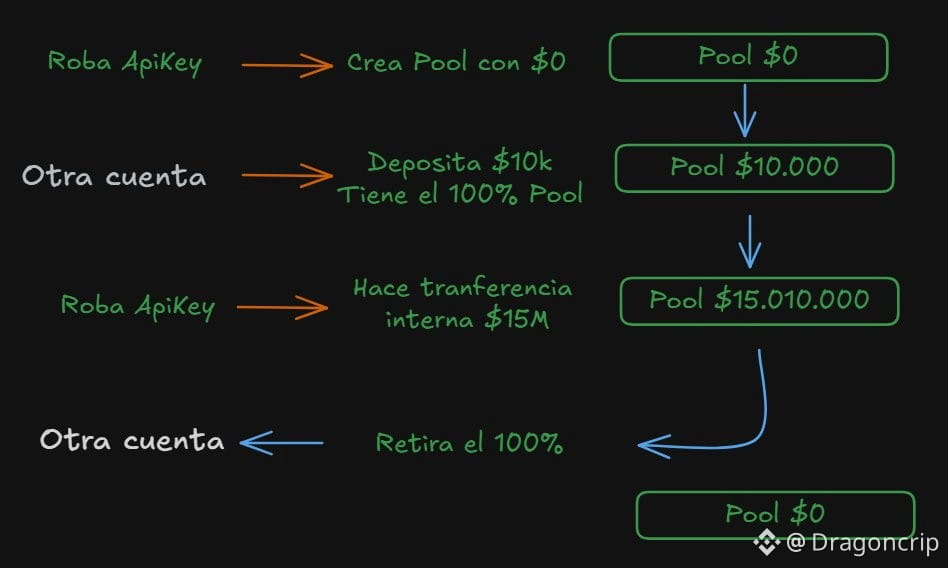
O ataque ocorreu por meio das API Keys, onde encontraram uma vulnerabilidade que exploraram.
Para que servem as API Keys?
São permissões e chaves que permitem operar automaticamente por meio de bots, por exemplo.
As API Keys dão permissões para comprar, vender, criar pools etc.
Permitem quase tudo, MENOS SACAR FUNDOS PARA OUTRA CONTA.
Se roubarem sua API Key, não podem roubar seu dinheiro diretamente, porque não podem transferi-lo para outra wallet.
Isso oferece segurança para que os bots trabalhem tranquilamente e com confiança.
- Mas foi assim que exploraram uma brecha na Lighter:
1. O atacante obteve a API Key de um Market Maker.
2. Fechou todas as negociações abertas, deixando o saldo em USDC.
3. Criou uma Public Pool, mas não depositou nada ($0).
4. Da própria wallet, o atacante investiu $10.000 USDC e comprou 100% das shares (naquele momento, era o único investidor).
5. Voltou à conta roubada (a que criou a pool na etapa 3) e fez uma transferência interna de $15 M para a pool por meio da API.
*Por ser uma transferência interna, não comprou shares da pool como na etapa 4.
6. Como o atacante tinha 100% das shares da pool com a própria wallet, retirou todo o dinheiro para sua wallet.
Ou seja, com a API, ele não podia retirar o dinheiro para a wallet do hacker. Então, criou a pool pública com a API, a wallet do hacker comprou 100% da pool, depois, com a API, fez uma transferência interna para a pool criada, e o hacker retirou com sua wallet os 100% da pool.
O atacante usou a lógica do sistema para roubar o dinheiro de um usuário, não do próprio protocolo. No entanto, utilizou permissões do protocolo, como a transferência interna para a pool.
A responsabilidade da Lighter está em permitir essa funcionalidade e em deixar alguns perigos das API Keys expostos.
Para que servem as API Keys?
São permissões e chaves que permitem operar automaticamente por meio de bots, por exemplo.
As API Keys dão permissões para comprar, vender, criar pools etc.
Permitem quase tudo, MENOS SACAR FUNDOS PARA OUTRA CONTA.
Se roubarem sua API Key, não podem roubar seu dinheiro diretamente, porque não podem transferi-lo para outra wallet.
Isso oferece segurança para que os bots trabalhem tranquilamente e com confiança.
- Mas foi assim que exploraram uma brecha na Lighter:
1. O atacante obteve a API Key de um Market Maker.
2. Fechou todas as negociações abertas, deixando o saldo em USDC.
3. Criou uma Public Pool, mas não depositou nada ($0).
4. Da própria wallet, o atacante investiu $10.000 USDC e comprou 100% das shares (naquele momento, era o único investidor).
5. Voltou à conta roubada (a que criou a pool na etapa 3) e fez uma transferência interna de $15 M para a pool por meio da API.
*Por ser uma transferência interna, não comprou shares da pool como na etapa 4.
6. Como o atacante tinha 100% das shares da pool com a própria wallet, retirou todo o dinheiro para sua wallet.
Ou seja, com a API, ele não podia retirar o dinheiro para a wallet do hacker. Então, criou a pool pública com a API, a wallet do hacker comprou 100% da pool, depois, com a API, fez uma transferência interna para a pool criada, e o hacker retirou com sua wallet os 100% da pool.
O atacante usou a lógica do sistema para roubar o dinheiro de um usuário, não do próprio protocolo. No entanto, utilizou permissões do protocolo, como a transferência interna para a pool.
A responsabilidade da Lighter está em permitir essa funcionalidade e em deixar alguns perigos das API Keys expostos.