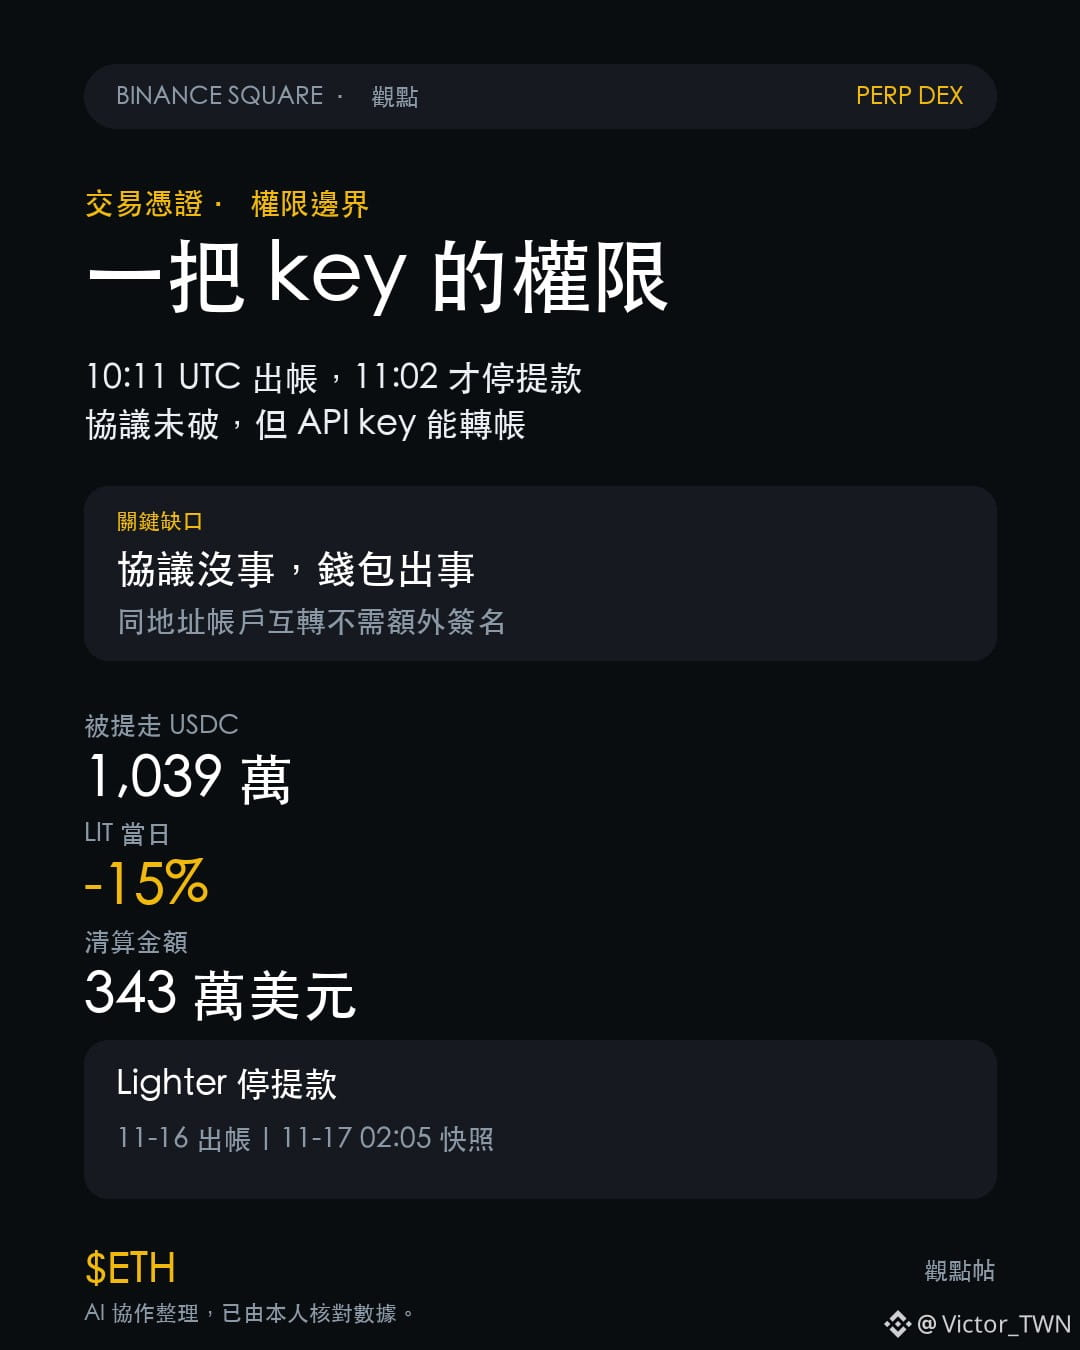
Lighter suspendeu todos os saques ontem à noite. 10.393.057 USDC saíram do seu contrato na Ethereum às 10:11 UTC e foram convertidos em ETH em quatro minutos; o anúncio da suspensão dos saques só foi publicado às 11:02 UTC, 50 minutos depois.
A explicação da Lighter foi clara: uma chave de API de negociação foi exposta; o protocolo e os contratos inteligentes não foram comprometidos.
Tecnicamente, faz sentido, mas isso pouco consola os depositantes. Segundo a própria documentação da Lighter, uma chave de API pode fazer ordens, gerir posições e transferir fundos entre contas sob o mesmo endereço na blockchain. Para transferir para outra pessoa, é necessária uma nova assinatura do proprietário. O caminho rastreado por pesquisadores passa justamente por essa brecha: usando a conta comprometida, abrir um pool com taxa de 0%, ficar com 99,99% dele e, em seguida, transferir o USDC das vítimas em lotes para resgatá-lo. Esse relato vem de pesquisadores on-chain; a Lighter só confirmou o vazamento da chave de API, sem confirmar o valor total de 15,48 milhões de dólares.
Não pergunto «o contrato foi violado?», mas sim «até onde uma única chave pode autorizar operações?». O artigo de 15/11 perguntava onde as chaves ficam armazenadas; este pergunta quanto dinheiro pode ser movimentado depois que uma chave vaza.
$ETH recebeu cerca de 1.920 moedas, enquanto outras 3.845 ainda estão na carteira do invasor. O LIT caiu 15%, chegando à mínima de 2,35; houve liquidações de 3,43 milhões de dólares, e a Upbit e a Bithumb suspenderam diretamente as transferências de LIT. Do outro lado, BTC a 64.829 e ETH a 1.817, praticamente sem se mexer em 24 horas.
Uma carteira foi esvaziada, mas o mercado em geral não reagiu. Isso não é risco sistêmico: é um repricing do prêmio de risco dos tokens de DEXs perpétuas.
Para me fazer mudar de ideia, observe duas coisas: saídas líquidas contínuas depois da retomada dos saques ou a confirmação de que os 5,09 milhões de dólares da segunda conta foram transferidos. Se a segunda hipótese se confirmar, será um problema geral do modelo de permissões das contas, não um problema isolado de uma única chave.
Você acha que uma DEX perpétua deveria permitir que uma única chave de negociação também tenha permissão para transferir fundos?
#DestaquesDoMercado
A explicação da Lighter foi clara: uma chave de API de negociação foi exposta; o protocolo e os contratos inteligentes não foram comprometidos.
Tecnicamente, faz sentido, mas isso pouco consola os depositantes. Segundo a própria documentação da Lighter, uma chave de API pode fazer ordens, gerir posições e transferir fundos entre contas sob o mesmo endereço na blockchain. Para transferir para outra pessoa, é necessária uma nova assinatura do proprietário. O caminho rastreado por pesquisadores passa justamente por essa brecha: usando a conta comprometida, abrir um pool com taxa de 0%, ficar com 99,99% dele e, em seguida, transferir o USDC das vítimas em lotes para resgatá-lo. Esse relato vem de pesquisadores on-chain; a Lighter só confirmou o vazamento da chave de API, sem confirmar o valor total de 15,48 milhões de dólares.
Não pergunto «o contrato foi violado?», mas sim «até onde uma única chave pode autorizar operações?». O artigo de 15/11 perguntava onde as chaves ficam armazenadas; este pergunta quanto dinheiro pode ser movimentado depois que uma chave vaza.
$ETH recebeu cerca de 1.920 moedas, enquanto outras 3.845 ainda estão na carteira do invasor. O LIT caiu 15%, chegando à mínima de 2,35; houve liquidações de 3,43 milhões de dólares, e a Upbit e a Bithumb suspenderam diretamente as transferências de LIT. Do outro lado, BTC a 64.829 e ETH a 1.817, praticamente sem se mexer em 24 horas.
Uma carteira foi esvaziada, mas o mercado em geral não reagiu. Isso não é risco sistêmico: é um repricing do prêmio de risco dos tokens de DEXs perpétuas.
Para me fazer mudar de ideia, observe duas coisas: saídas líquidas contínuas depois da retomada dos saques ou a confirmação de que os 5,09 milhões de dólares da segunda conta foram transferidos. Se a segunda hipótese se confirmar, será um problema geral do modelo de permissões das contas, não um problema isolado de uma única chave.
Você acha que uma DEX perpétua deveria permitir que uma única chave de negociação também tenha permissão para transferir fundos?
#DestaquesDoMercado