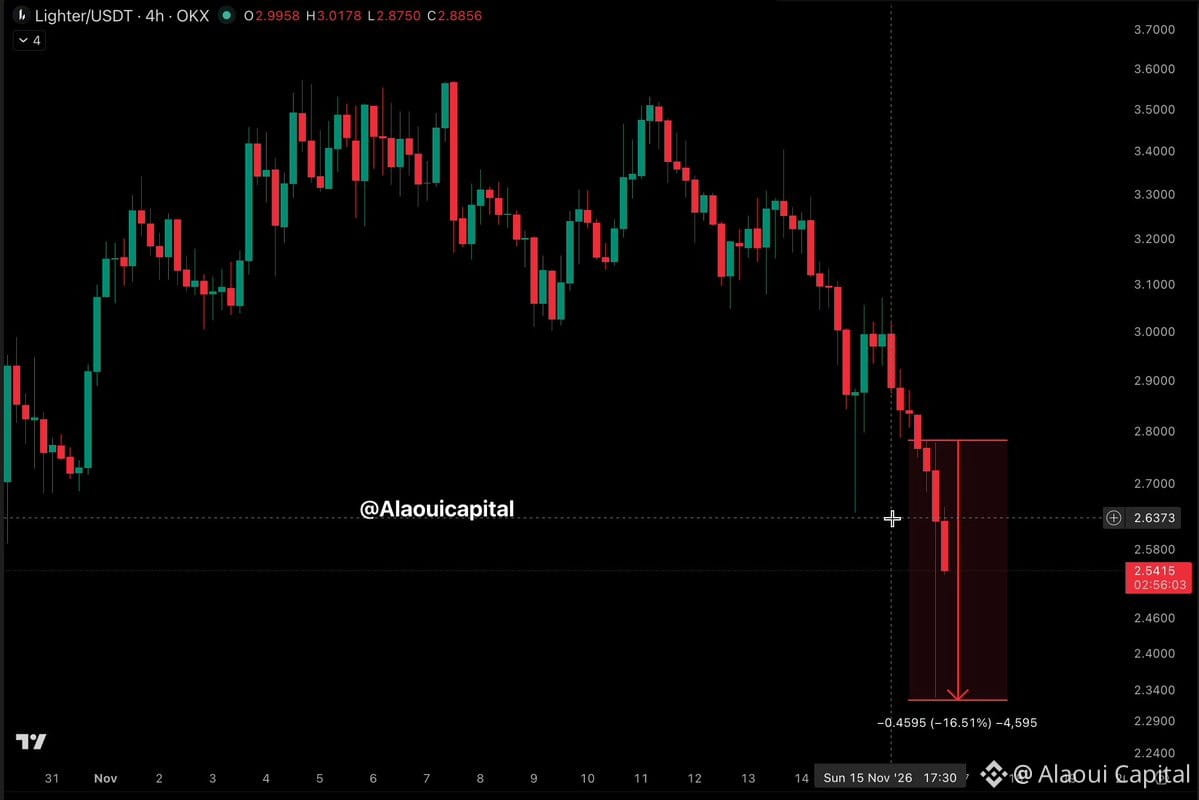

$LIT foi atingido onde os usuários menos esperavam.
US$ 15,6 milhões teriam sido drenados por meio de chaves de API comprometidas de formadores de mercado e do mecanismo de Pools Públicos da Lighter.
A parte assustadora? O invasor não precisava de uma permissão normal para saques externos.
Aparentemente, usou pools vinculados aos próprios endereços L1 das vítimas para movimentar os fundos.
Uma lição bem cara sobre permissões.
Agora, a pergunta que todos os usuários estão fazendo:
Posso confiar às permissões, aos pools e à infraestrutura de saques o meu capital?
Recuperar os fundos é uma coisa. Recuperar a confiança é outra.
US$ 15,6 milhões teriam sido drenados por meio de chaves de API comprometidas de formadores de mercado e do mecanismo de Pools Públicos da Lighter.
A parte assustadora? O invasor não precisava de uma permissão normal para saques externos.
Aparentemente, usou pools vinculados aos próprios endereços L1 das vítimas para movimentar os fundos.
Uma lição bem cara sobre permissões.
Agora, a pergunta que todos os usuários estão fazendo:
Posso confiar às permissões, aos pools e à infraestrutura de saques o meu capital?
Recuperar os fundos é uma coisa. Recuperar a confiança é outra.