Uma linha de código de depuração. Não foi preciso mais.
A Proxima, um app de trading na Solana, publicou seu post-mortem no sábado à noite. O relato parece um registro de ocorrências:
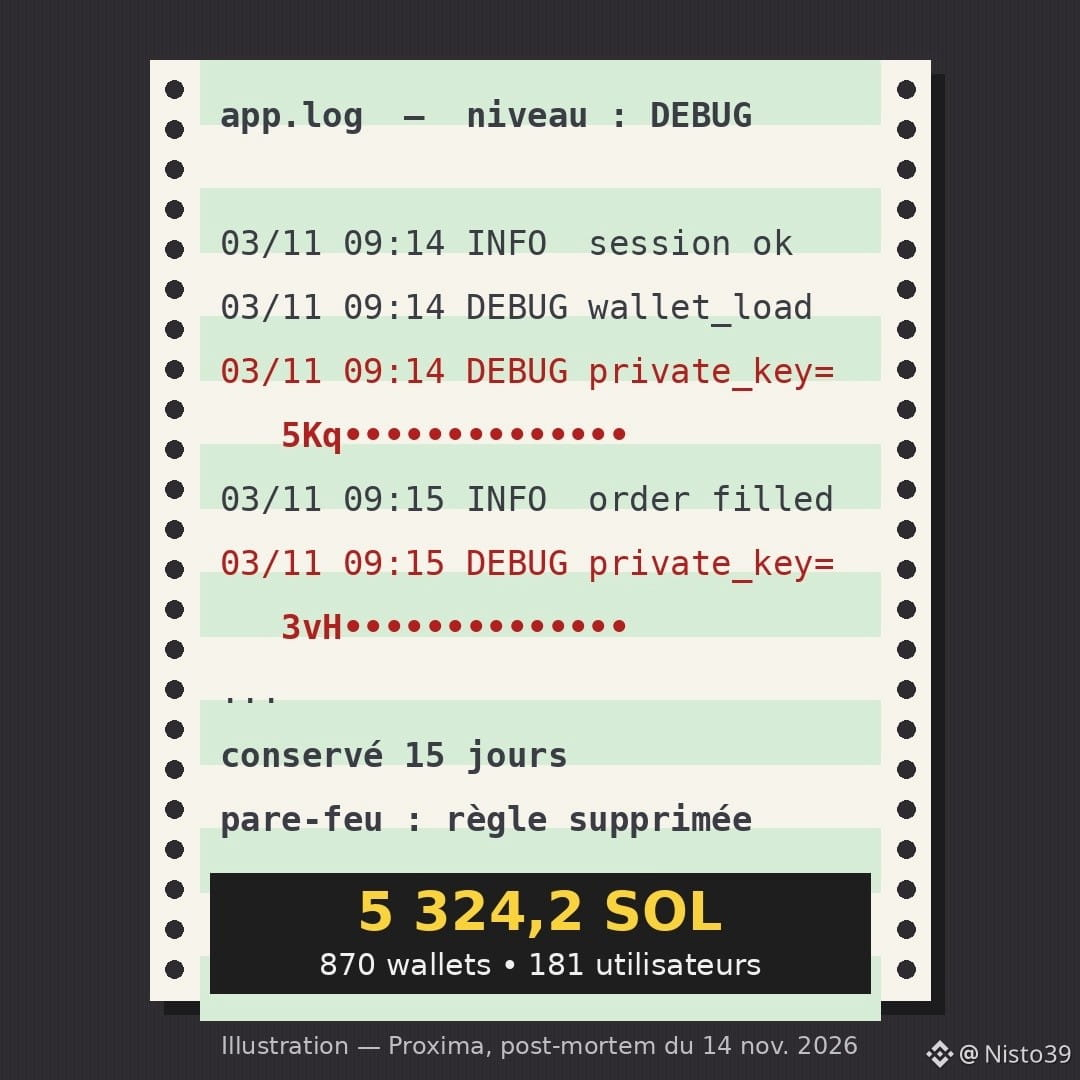
3 nov. — uma linha de log prevista para a versão beta começa a gravar chaves privadas nos logs técnicos. Ela nunca deveria ser executada em produção. Alguém colocou os logs no modo «debug» para monitorar o desempenho.
10 nov. — a linha é removida. Só que os logs ficam armazenados por 15 dias em uma ferramenta de monitoramento (SigNoz), cuja atualização de segurança havia sido «adiada várias vezes».
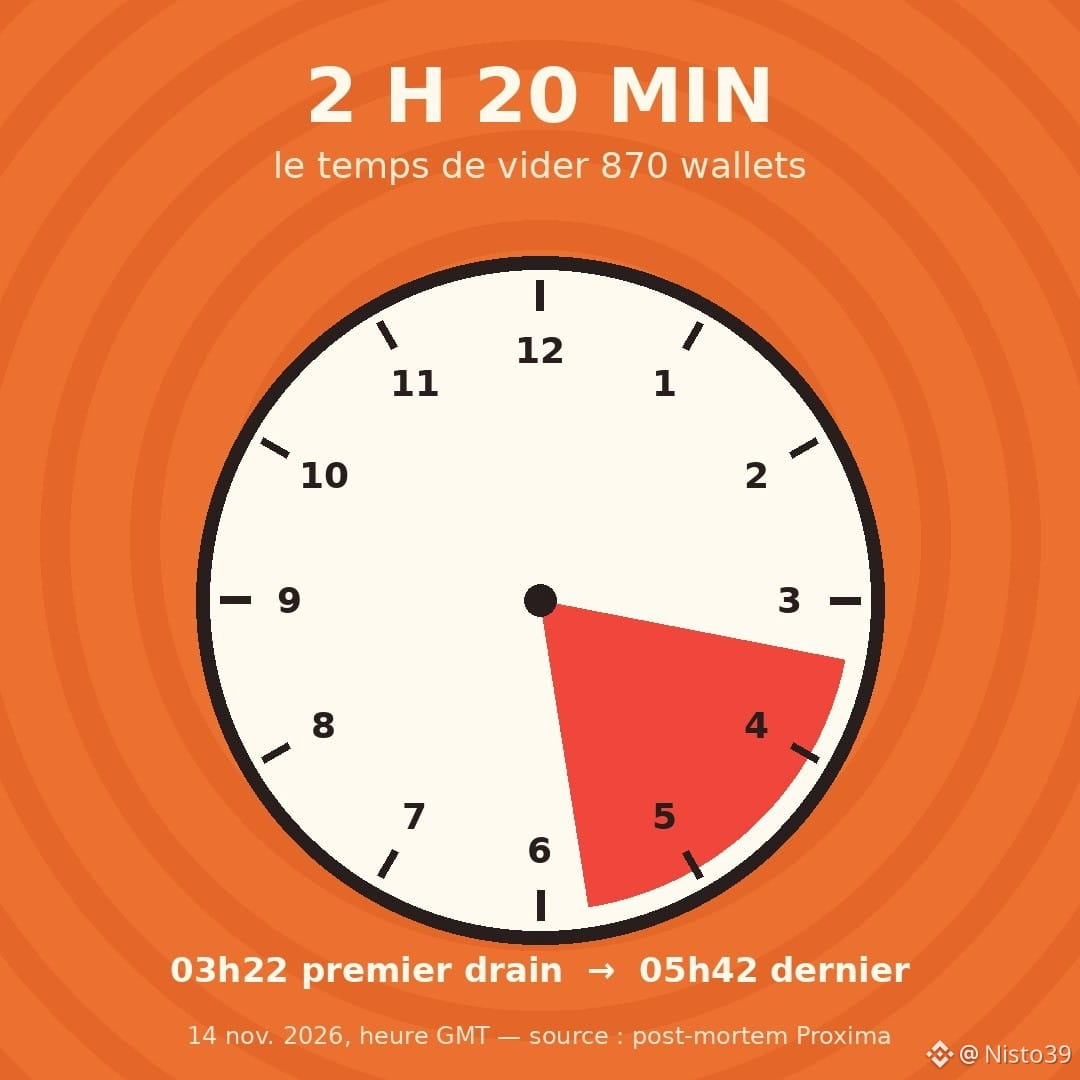
14 nov., 02h16 GMT — um invasor extrai os logs. A regra de firewall que deveria manter essa ferramenta fora da internet havia sido «removida por engano».
03h22 — primeira carteira esvaziada.
05h42 — a última.
O balanço, segundo a Proxima: 5 324,2 $SOL retirados de 870 carteiras pertencentes a 181 usuários, cerca de 0,1% de suas carteiras. Todos foram reembolsados com os recursos da empresa.
Um detalhe incomoda: a estimativa inicial falava em US$ 200.000 a 250.000. Pelo preço do SOL durante o ataque (~US$ 75), o valor chega mais perto de US$ 400.000 (cálculo da Cryptowatchdesk). O relatório não explica a diferença.
O que me chama a atenção é que nenhum desses erros foi espetacular. Um bot que compra e vende no seu lugar precisa guardar sua chave privada em algum lugar — a chave é a senha mestra que autoriza os gastos. Cada lugar por onde ela passa (um log, um servidor, um prestador de serviços) é uma porta a mais que você não vê.
Minha regra é: nesse tipo de app, só usar a quantia que aceito perder e nunca reutilizar em outro lugar uma carteira criada por ele.
Você saberia dizer onde o último bot a quem confiou uma carteira guarda sua chave?
#Solana #Securite #CryptoNews #TradingBot #Web3
A Proxima, um app de trading na Solana, publicou seu post-mortem no sábado à noite. O relato parece um registro de ocorrências:
3 nov. — uma linha de log prevista para a versão beta começa a gravar chaves privadas nos logs técnicos. Ela nunca deveria ser executada em produção. Alguém colocou os logs no modo «debug» para monitorar o desempenho.
10 nov. — a linha é removida. Só que os logs ficam armazenados por 15 dias em uma ferramenta de monitoramento (SigNoz), cuja atualização de segurança havia sido «adiada várias vezes».
14 nov., 02h16 GMT — um invasor extrai os logs. A regra de firewall que deveria manter essa ferramenta fora da internet havia sido «removida por engano».
03h22 — primeira carteira esvaziada.
05h42 — a última.
O balanço, segundo a Proxima: 5 324,2 $SOL retirados de 870 carteiras pertencentes a 181 usuários, cerca de 0,1% de suas carteiras. Todos foram reembolsados com os recursos da empresa.
Um detalhe incomoda: a estimativa inicial falava em US$ 200.000 a 250.000. Pelo preço do SOL durante o ataque (~US$ 75), o valor chega mais perto de US$ 400.000 (cálculo da Cryptowatchdesk). O relatório não explica a diferença.
O que me chama a atenção é que nenhum desses erros foi espetacular. Um bot que compra e vende no seu lugar precisa guardar sua chave privada em algum lugar — a chave é a senha mestra que autoriza os gastos. Cada lugar por onde ela passa (um log, um servidor, um prestador de serviços) é uma porta a mais que você não vê.
Minha regra é: nesse tipo de app, só usar a quantia que aceito perder e nunca reutilizar em outro lugar uma carteira criada por ele.
Você saberia dizer onde o último bot a quem confiou uma carteira guarda sua chave?
#Solana #Securite #CryptoNews #TradingBot #Web3