REviravolta no colapso de US$ 15,5 milhões da Lighter ($LIT)! NÃO FOI UM ATAQUE A CONTRATOS INTELIGENTES — CHAVES DE API DE FORMADORES DE MERCADO VAZADAS FORAM USADAS PARA COMPRAR MONERO ($XMR) NA HYPERLIQUID!
Lembra-se daquele colapso violento de mais de 20% da Lighter ($LIT), causado pelo medo de uma exploração? A verdade acaba de vir à tona — e muda tudo para quem negocia $LIT e $XMR!
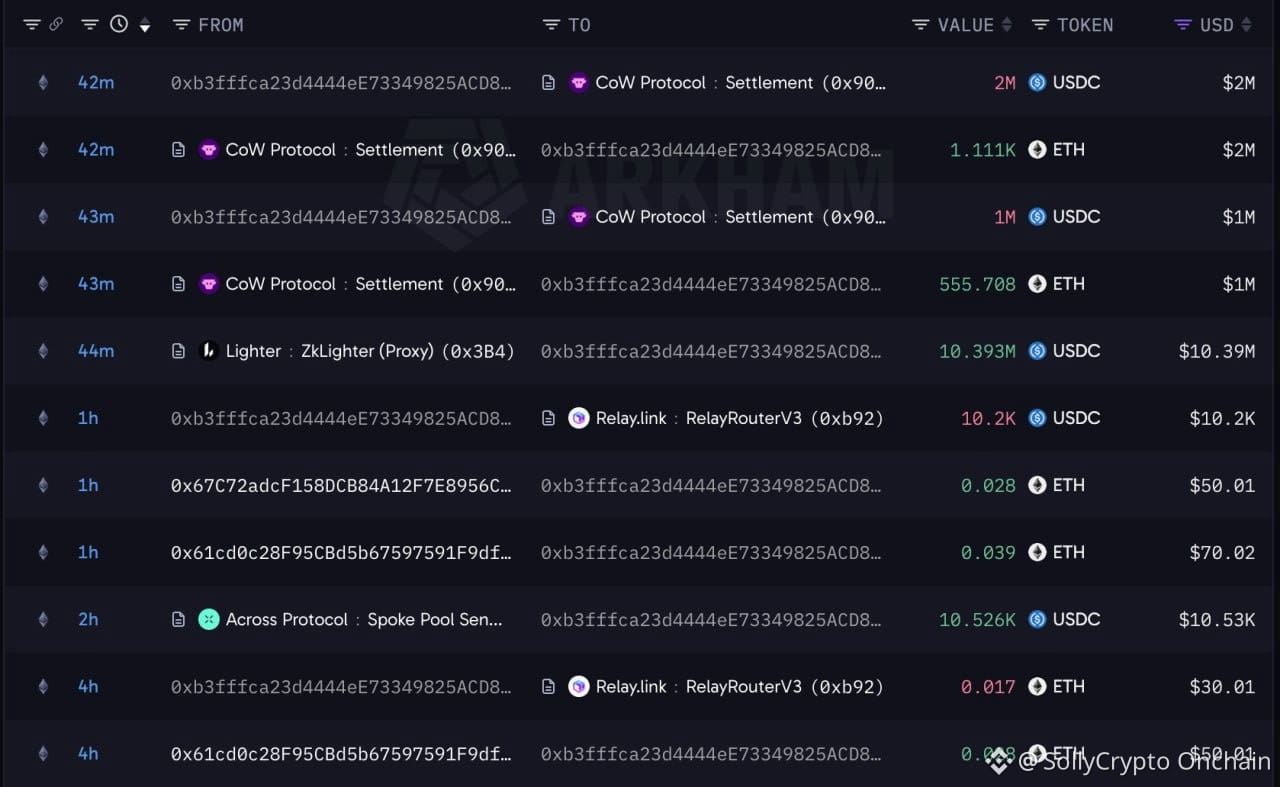
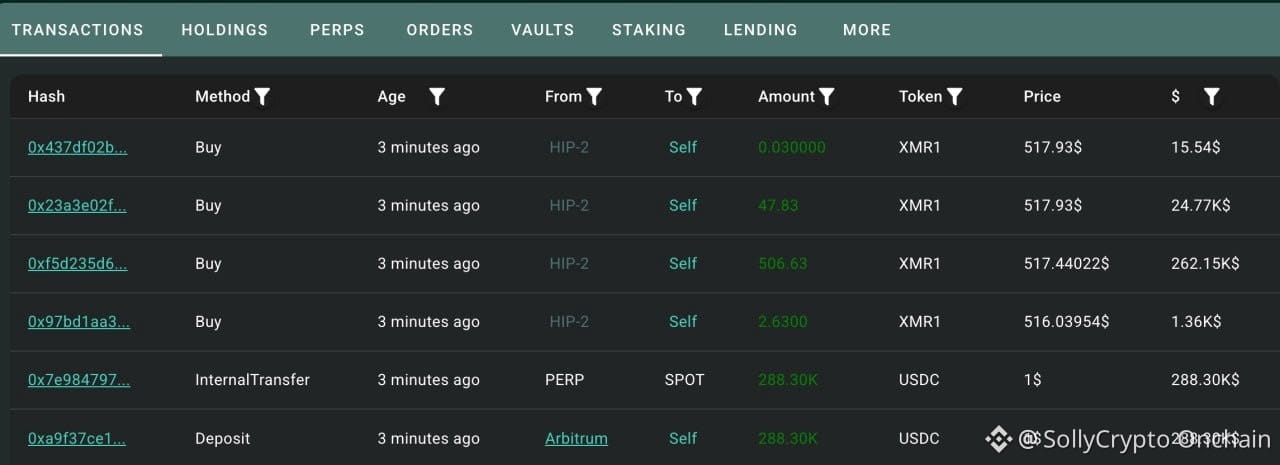
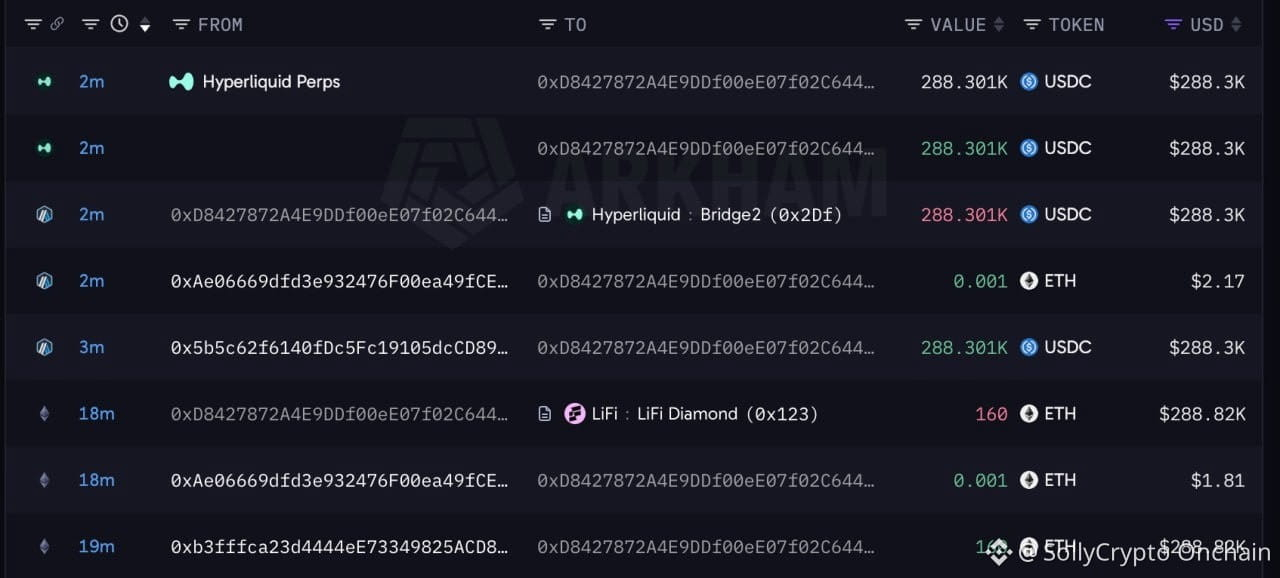
A SollyCrypto Onchain confirma — citando o investigador on-chain @0xTria — que os principais contratos inteligentes da Lighter NÃO foram hackeados. Em vez disso, foram vazadas chaves de API pertencentes a dois grandes formadores de mercado, permitindo que um invasor desviasse cerca de US$ 15,48 milhões (US$ 10,39 milhões de uma conta e US$ 5,09 milhões da outra) ao encerrar as posições, criar um pool público com taxa de 0% para desviar os fundos, trocá-los por $ETH via CoW Protocol e encaminhar o montante roubado diretamente para a Hyperliquid (0xb3ff) para comprar a moeda de privacidade Monero ($XMR)!
Isso deve ser encarado como um sinal cauteloso de recuperação para $LIT (já que os cofres principais do protocolo não foram comprometidos) e um alerta de volatilidade no curto prazo para $XMR, à medida que milhões em fundos roubados chegam ao livro de ordens da Hyperliquid.
Aqui está o segredo que passa despercebido pela maioria dos traders do dia a dia: quando uma DEX sofre um ataque a um contrato inteligente, o token costuma entrar em queda livre rumo a zero, porque o próprio código foi comprometido. Quando a perda decorre do vazamento de chaves de API de formadores de mercado, trata-se de uma falha operacional na segurança das chaves, e não de um cofre comprometido — por isso a Lighter suspendeu os saques e a criação de pools para investigar, enquanto $LIT começou a se estabilizar em torno de US$ 2,66, quando os vendedores em pânico perceberam que os fundos em escrow dos contratos inteligentes dos usuários não tinham sido drenados.
A verdadeira armadilha para os traders do dia a dia é entrar comprado em $XMR por FOMO só porque um hacker está comprando a mercado na Hyperliquid para lavar fundos roubados. Hackers não mantêm moedas esperando altas de longo prazo — compram moedas de privacidade para apagar os rastros e logo as despejam no mercado, deixando os compradores atrasados movidos pelo FOMO a segurar o prejuízo!
Você acha que $LIT terá agora uma recuperação de alívio, já que foi confirmado que houve um vazamento de chaves de API, e não um ataque a contratos, ou prefere ficar completamente de fora?
Siga a SollyCrypto Onchain para descobrir a verdadeira história por trás de cada colapso antes de todo mundo.
Lembra-se daquele colapso violento de mais de 20% da Lighter ($LIT), causado pelo medo de uma exploração? A verdade acaba de vir à tona — e muda tudo para quem negocia $LIT e $XMR!
A SollyCrypto Onchain confirma — citando o investigador on-chain @0xTria — que os principais contratos inteligentes da Lighter NÃO foram hackeados. Em vez disso, foram vazadas chaves de API pertencentes a dois grandes formadores de mercado, permitindo que um invasor desviasse cerca de US$ 15,48 milhões (US$ 10,39 milhões de uma conta e US$ 5,09 milhões da outra) ao encerrar as posições, criar um pool público com taxa de 0% para desviar os fundos, trocá-los por $ETH via CoW Protocol e encaminhar o montante roubado diretamente para a Hyperliquid (0xb3ff) para comprar a moeda de privacidade Monero ($XMR)!
Isso deve ser encarado como um sinal cauteloso de recuperação para $LIT (já que os cofres principais do protocolo não foram comprometidos) e um alerta de volatilidade no curto prazo para $XMR, à medida que milhões em fundos roubados chegam ao livro de ordens da Hyperliquid.
Aqui está o segredo que passa despercebido pela maioria dos traders do dia a dia: quando uma DEX sofre um ataque a um contrato inteligente, o token costuma entrar em queda livre rumo a zero, porque o próprio código foi comprometido. Quando a perda decorre do vazamento de chaves de API de formadores de mercado, trata-se de uma falha operacional na segurança das chaves, e não de um cofre comprometido — por isso a Lighter suspendeu os saques e a criação de pools para investigar, enquanto $LIT começou a se estabilizar em torno de US$ 2,66, quando os vendedores em pânico perceberam que os fundos em escrow dos contratos inteligentes dos usuários não tinham sido drenados.
A verdadeira armadilha para os traders do dia a dia é entrar comprado em $XMR por FOMO só porque um hacker está comprando a mercado na Hyperliquid para lavar fundos roubados. Hackers não mantêm moedas esperando altas de longo prazo — compram moedas de privacidade para apagar os rastros e logo as despejam no mercado, deixando os compradores atrasados movidos pelo FOMO a segurar o prejuízo!
Você acha que $LIT terá agora uma recuperação de alívio, já que foi confirmado que houve um vazamento de chaves de API, e não um ataque a contratos, ou prefere ficar completamente de fora?
Siga a SollyCrypto Onchain para descobrir a verdadeira história por trás de cada colapso antes de todo mundo.