Já vi "confie em mim" virar "verifique por mim" algumas vezes, e geralmente termina sempre do mesmo jeito: a parte da verificação acaba sendo discretamente terceirizada de volta para a confiança.
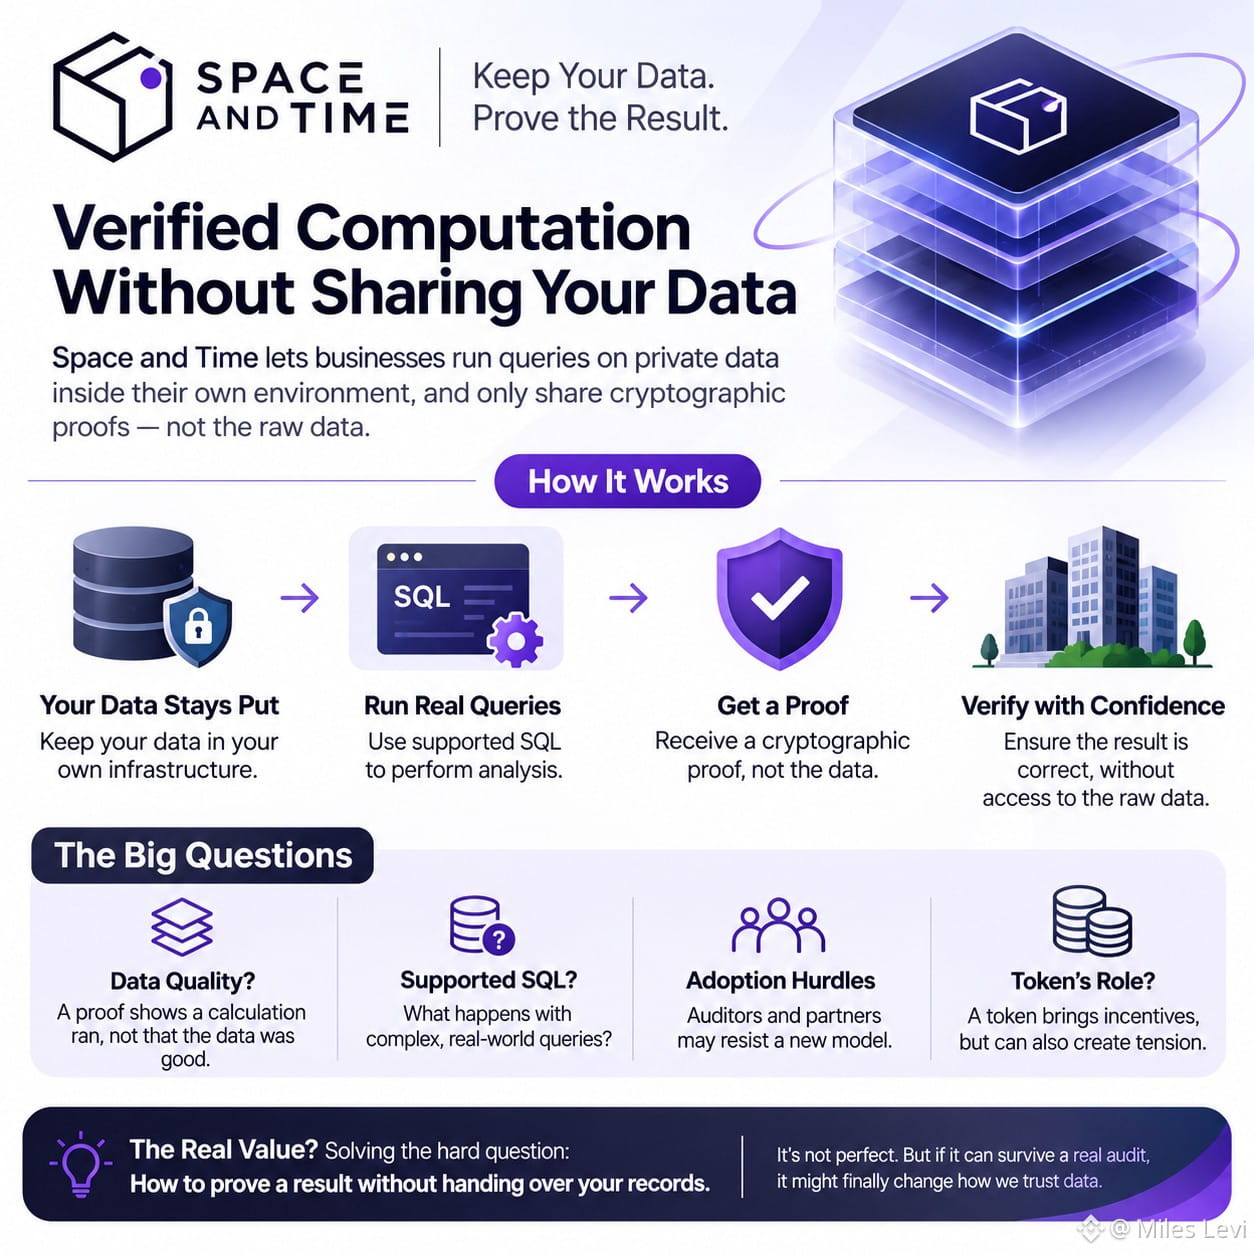
Então, quando li que a Space and Time mantém os registros dentro da empresa e só envia provas para fora, não fiquei empolgado. Senti aquele velho cansaço. Mas, ainda assim, algo nisso me chamou a atenção. Não pede que ninguém transfira seus dados, e é justamente isso que costuma acabar com esse tipo de iniciativa.
É aqui que eu travo, porém. Uma prova diz que um cálculo foi executado corretamente com base em um compromisso. Não diz nada sobre a qualidade dos dados por trás desse compromisso. Lixo entra, lixo sai, certificado criptograficamente. Não paro de notar como é fácil as pessoas ouvirem "verificado" e traduzirem isso, discretamente, como "verdadeiro".
E "SQL compatível" está fazendo muito trabalho nessa apresentação. Empresas de verdade executam consultas complicadas que ninguém previu. O que acontece nos limites do que é compatível? Não sei, e não acho que a publicação queira que eu pergunte.
E tem a parte humana, que é complicada. Os auditores têm seus próprios hábitos. Raramente os parceiros querem aprender uma nova forma de confiar em alguém. Já vi tecnologia boa perder para uma planilha e um telefonema mais de uma vez.
Também não tenho certeza do que o token realmente faz aqui. Empresas pagando por software é uma história. Um token com incentivos próprios é outra. Já vi essas duas histórias entrarem em conflito antes.
Não confio totalmente nisso. Mas a questão que isso levanta — como provar um resultado sem entregar os registros — é real. A maioria dos projetos nunca chega tão longe. Eu só gostaria de vê-lo passar por uma auditoria entediante antes de decidir qualquer coisa.
#sxt $SXT @SpaceandTime
Então, quando li que a Space and Time mantém os registros dentro da empresa e só envia provas para fora, não fiquei empolgado. Senti aquele velho cansaço. Mas, ainda assim, algo nisso me chamou a atenção. Não pede que ninguém transfira seus dados, e é justamente isso que costuma acabar com esse tipo de iniciativa.
É aqui que eu travo, porém. Uma prova diz que um cálculo foi executado corretamente com base em um compromisso. Não diz nada sobre a qualidade dos dados por trás desse compromisso. Lixo entra, lixo sai, certificado criptograficamente. Não paro de notar como é fácil as pessoas ouvirem "verificado" e traduzirem isso, discretamente, como "verdadeiro".
E "SQL compatível" está fazendo muito trabalho nessa apresentação. Empresas de verdade executam consultas complicadas que ninguém previu. O que acontece nos limites do que é compatível? Não sei, e não acho que a publicação queira que eu pergunte.
E tem a parte humana, que é complicada. Os auditores têm seus próprios hábitos. Raramente os parceiros querem aprender uma nova forma de confiar em alguém. Já vi tecnologia boa perder para uma planilha e um telefonema mais de uma vez.
Também não tenho certeza do que o token realmente faz aqui. Empresas pagando por software é uma história. Um token com incentivos próprios é outra. Já vi essas duas histórias entrarem em conflito antes.
Não confio totalmente nisso. Mas a questão que isso levanta — como provar um resultado sem entregar os registros — é real. A maioria dos projetos nunca chega tão longe. Eu só gostaria de vê-lo passar por uma auditoria entediante antes de decidir qualquer coisa.
#sxt $SXT @SpaceandTime