#about64000bitcoinminingmachinesreportedlyhijacked
Em 14 de novembro de 2026, ocorreu um grande incidente de segurança no setor de mineração de Bitcoin, envolvendo o sequestro remoto de aproximadamente 64.000 máquinas de mineração ASIC.
Principais detalhes do incidente
Poder de hash desviado: As máquinas sequestradas representavam cerca de 13 exahashes por segundo (EH/s) de poder computacional — aproximadamente 1,4% do poder total de hash da rede Bitcoin na época.
Pool de destino: Os invasores desviaram o poder de hash de seus pools habituais para o pool de mineração OCEAN, configurando os pagamentos para um único endereço controlado por eles.
Nenhum ganho para os invasores: Os invasores não conseguiram validar nenhum bloco durante o breve período do ataque. Como resultado, o endereço de pagamento controlado por eles não recebeu nenhum BTC.
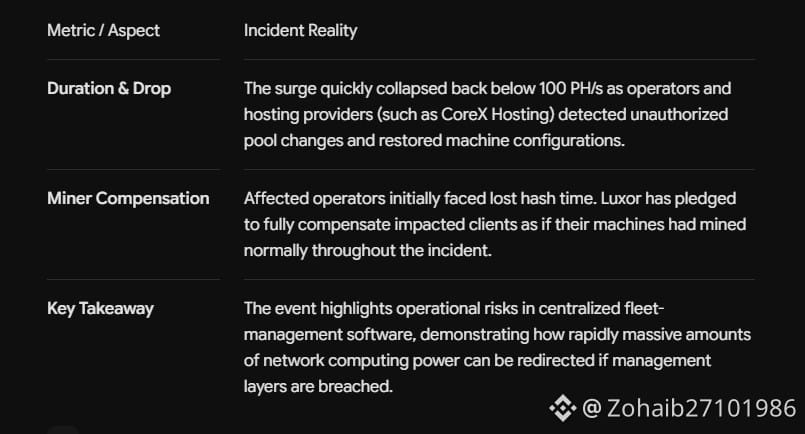
Origem da violação: O ataque teve como alvo o Luxor Commander, uma popular plataforma de software de gerenciamento de frotas que os operadores de mineração usam para configurar e gerenciar remotamente grandes conjuntos de equipamentos.
Segurança do protocolo preservada: O consenso e o protocolo centrais da rede Bitcoin não foram comprometidos. A vulnerabilidade existia estritamente no software de gerenciamento operacional de terceiros.
Impacto e consequências
$BTC $ETH
Em 14 de novembro de 2026, ocorreu um grande incidente de segurança no setor de mineração de Bitcoin, envolvendo o sequestro remoto de aproximadamente 64.000 máquinas de mineração ASIC.
Principais detalhes do incidente
Poder de hash desviado: As máquinas sequestradas representavam cerca de 13 exahashes por segundo (EH/s) de poder computacional — aproximadamente 1,4% do poder total de hash da rede Bitcoin na época.
Pool de destino: Os invasores desviaram o poder de hash de seus pools habituais para o pool de mineração OCEAN, configurando os pagamentos para um único endereço controlado por eles.
Nenhum ganho para os invasores: Os invasores não conseguiram validar nenhum bloco durante o breve período do ataque. Como resultado, o endereço de pagamento controlado por eles não recebeu nenhum BTC.
Origem da violação: O ataque teve como alvo o Luxor Commander, uma popular plataforma de software de gerenciamento de frotas que os operadores de mineração usam para configurar e gerenciar remotamente grandes conjuntos de equipamentos.
Segurança do protocolo preservada: O consenso e o protocolo centrais da rede Bitcoin não foram comprometidos. A vulnerabilidade existia estritamente no software de gerenciamento operacional de terceiros.
Impacto e consequências
$BTC $ETH