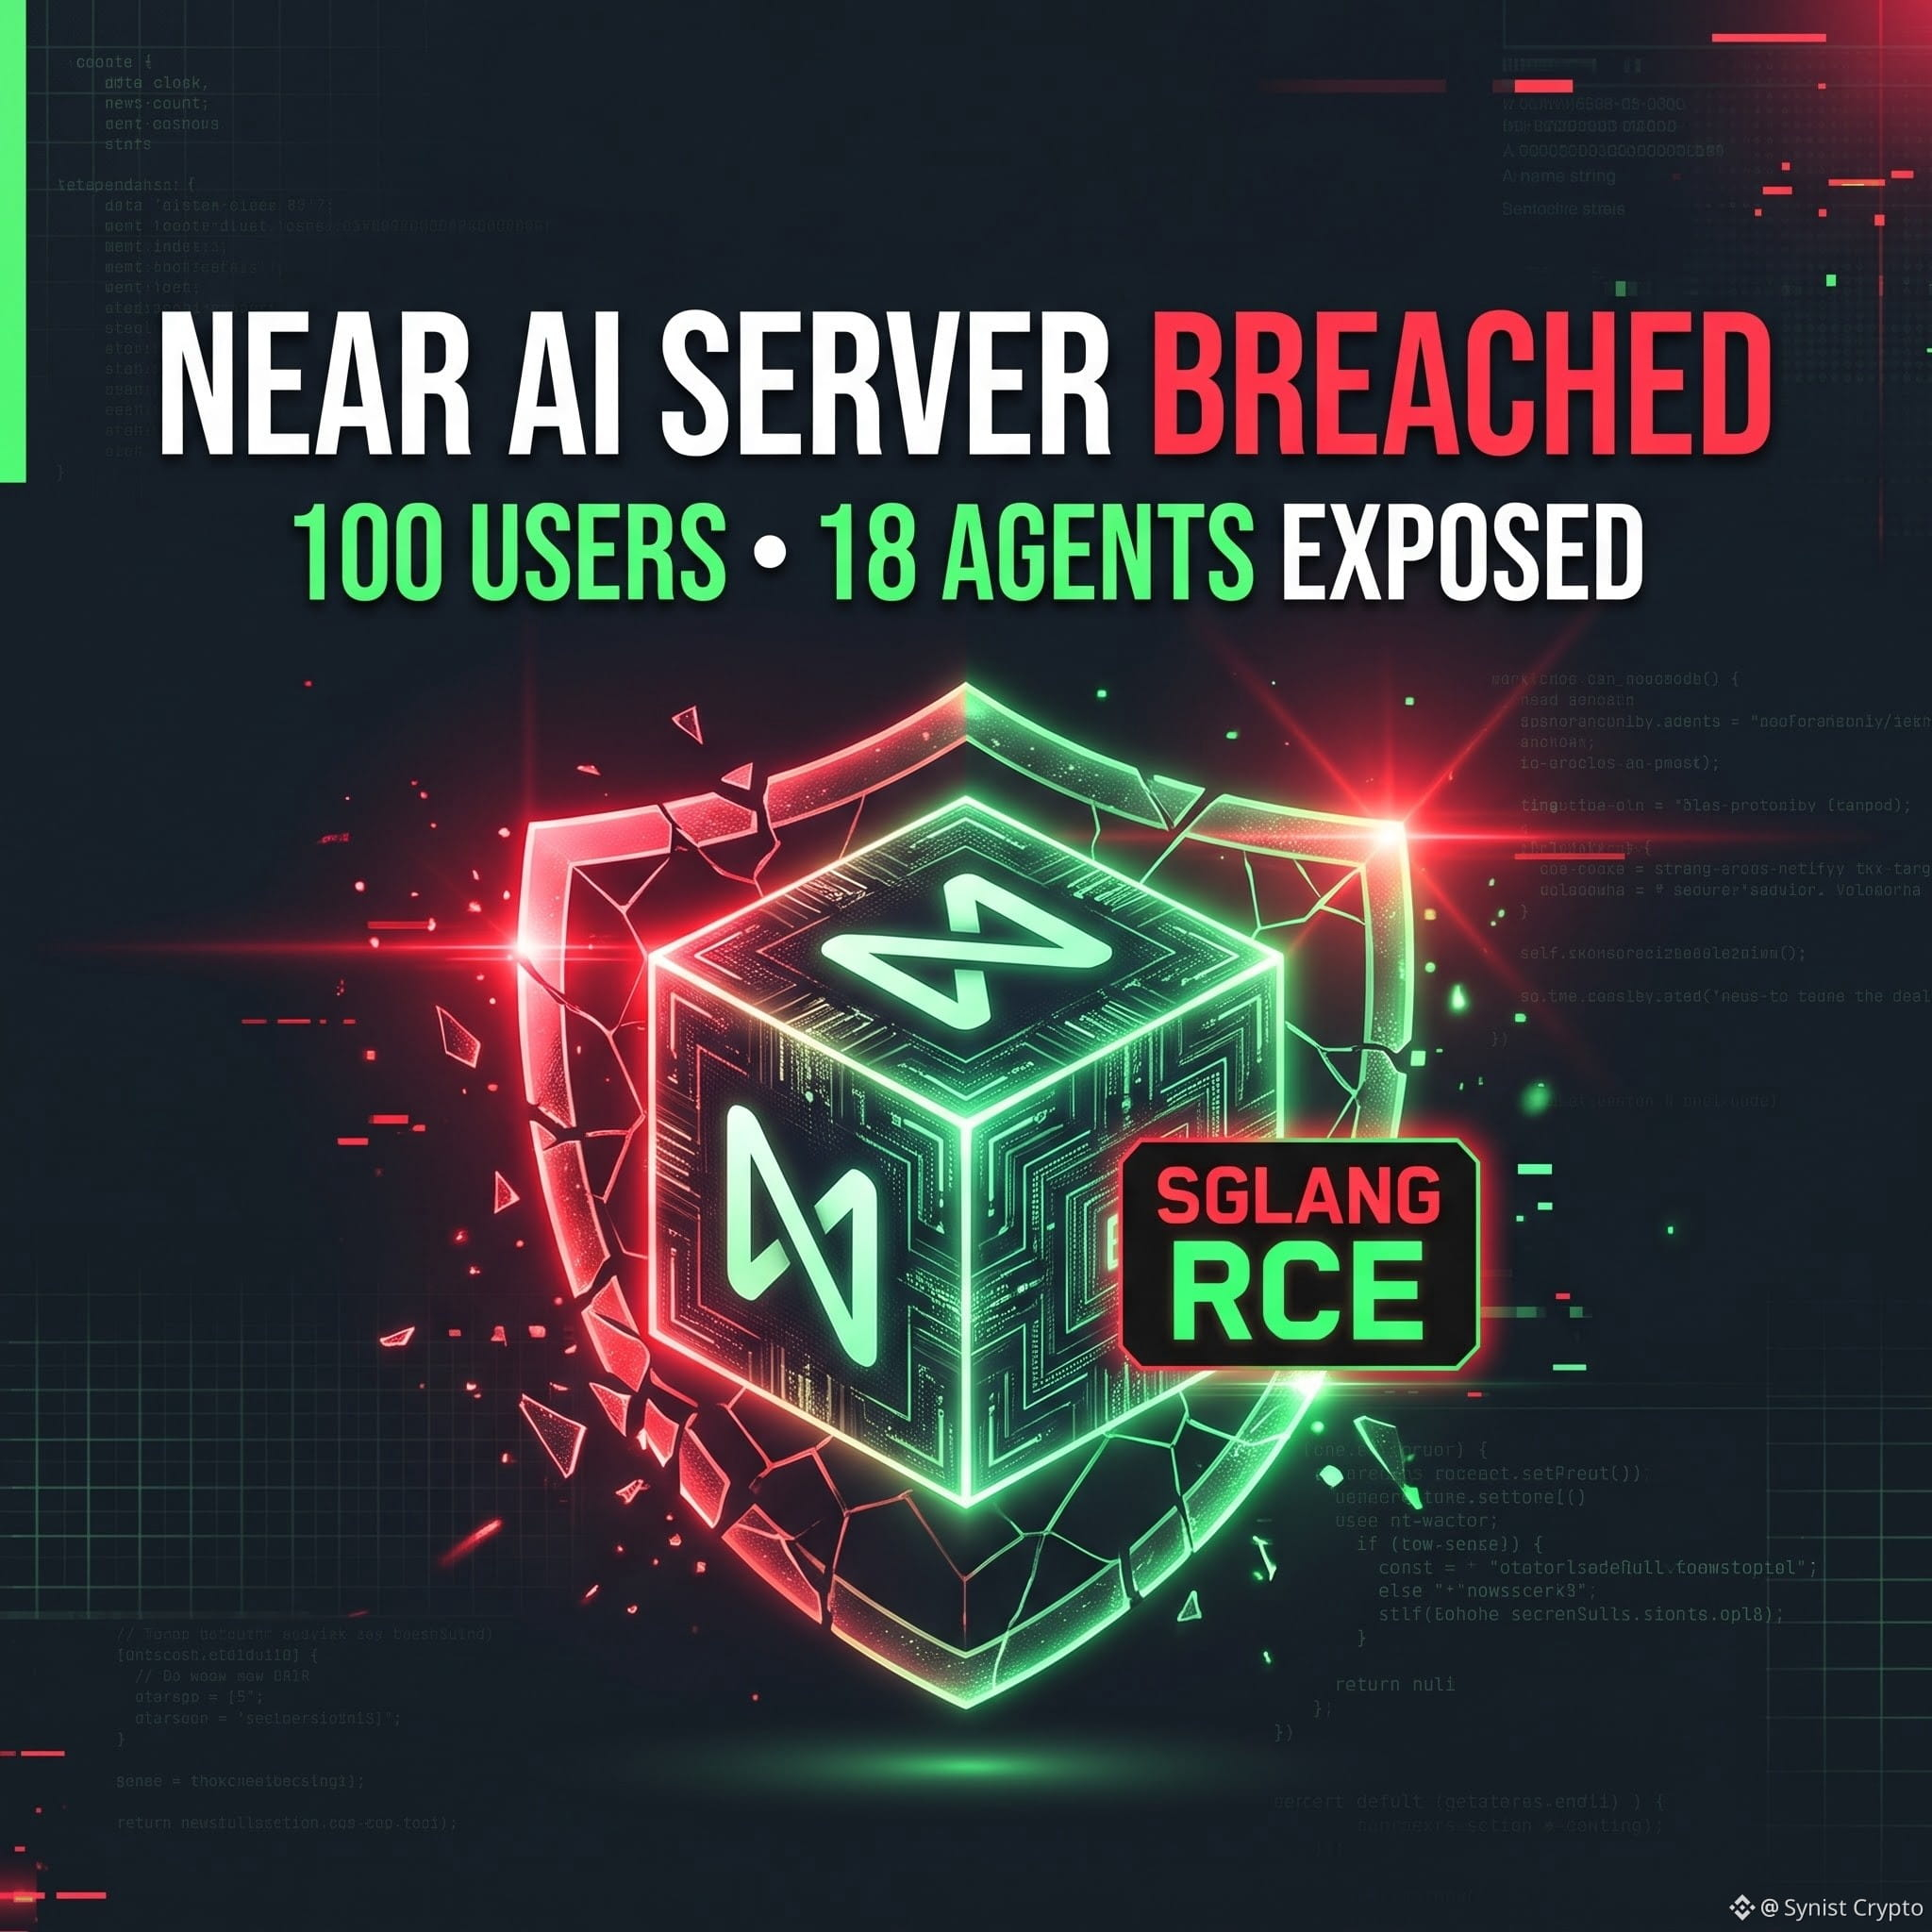
🚨um alerta para a narrativa «IA x Cripto»: uma falha de execução remota de código (RCE) no SGLang acabou de invadir um servidor de IA da NEAR, mesmo dentro de um Ambiente de Execução Confiável (TEE).
O invasor conseguiu visualizar prompts confidenciais de IA e extraiu dados de cerca de 100 contas de usuários e 18 agentes de IA antigos. Ninguém perdeu $NEAR tokens da própria blockchain, mas isso prova que executar mecanismos de IA de código aberto sem as atualizações de segurança em enclaves «seguros» não os torna à prova de tudo por magia.
À medida que os agentes de IA começam a ter carteiras e chaves de API, a segurança vai ser fundamental. Você já confia fundos reais de cripto aos agentes de IA ou ainda é cedo demais?
O invasor conseguiu visualizar prompts confidenciais de IA e extraiu dados de cerca de 100 contas de usuários e 18 agentes de IA antigos. Ninguém perdeu $NEAR tokens da própria blockchain, mas isso prova que executar mecanismos de IA de código aberto sem as atualizações de segurança em enclaves «seguros» não os torna à prova de tudo por magia.
À medida que os agentes de IA começam a ter carteiras e chaves de API, a segurança vai ser fundamental. Você já confia fundos reais de cripto aos agentes de IA ou ainda é cedo demais?