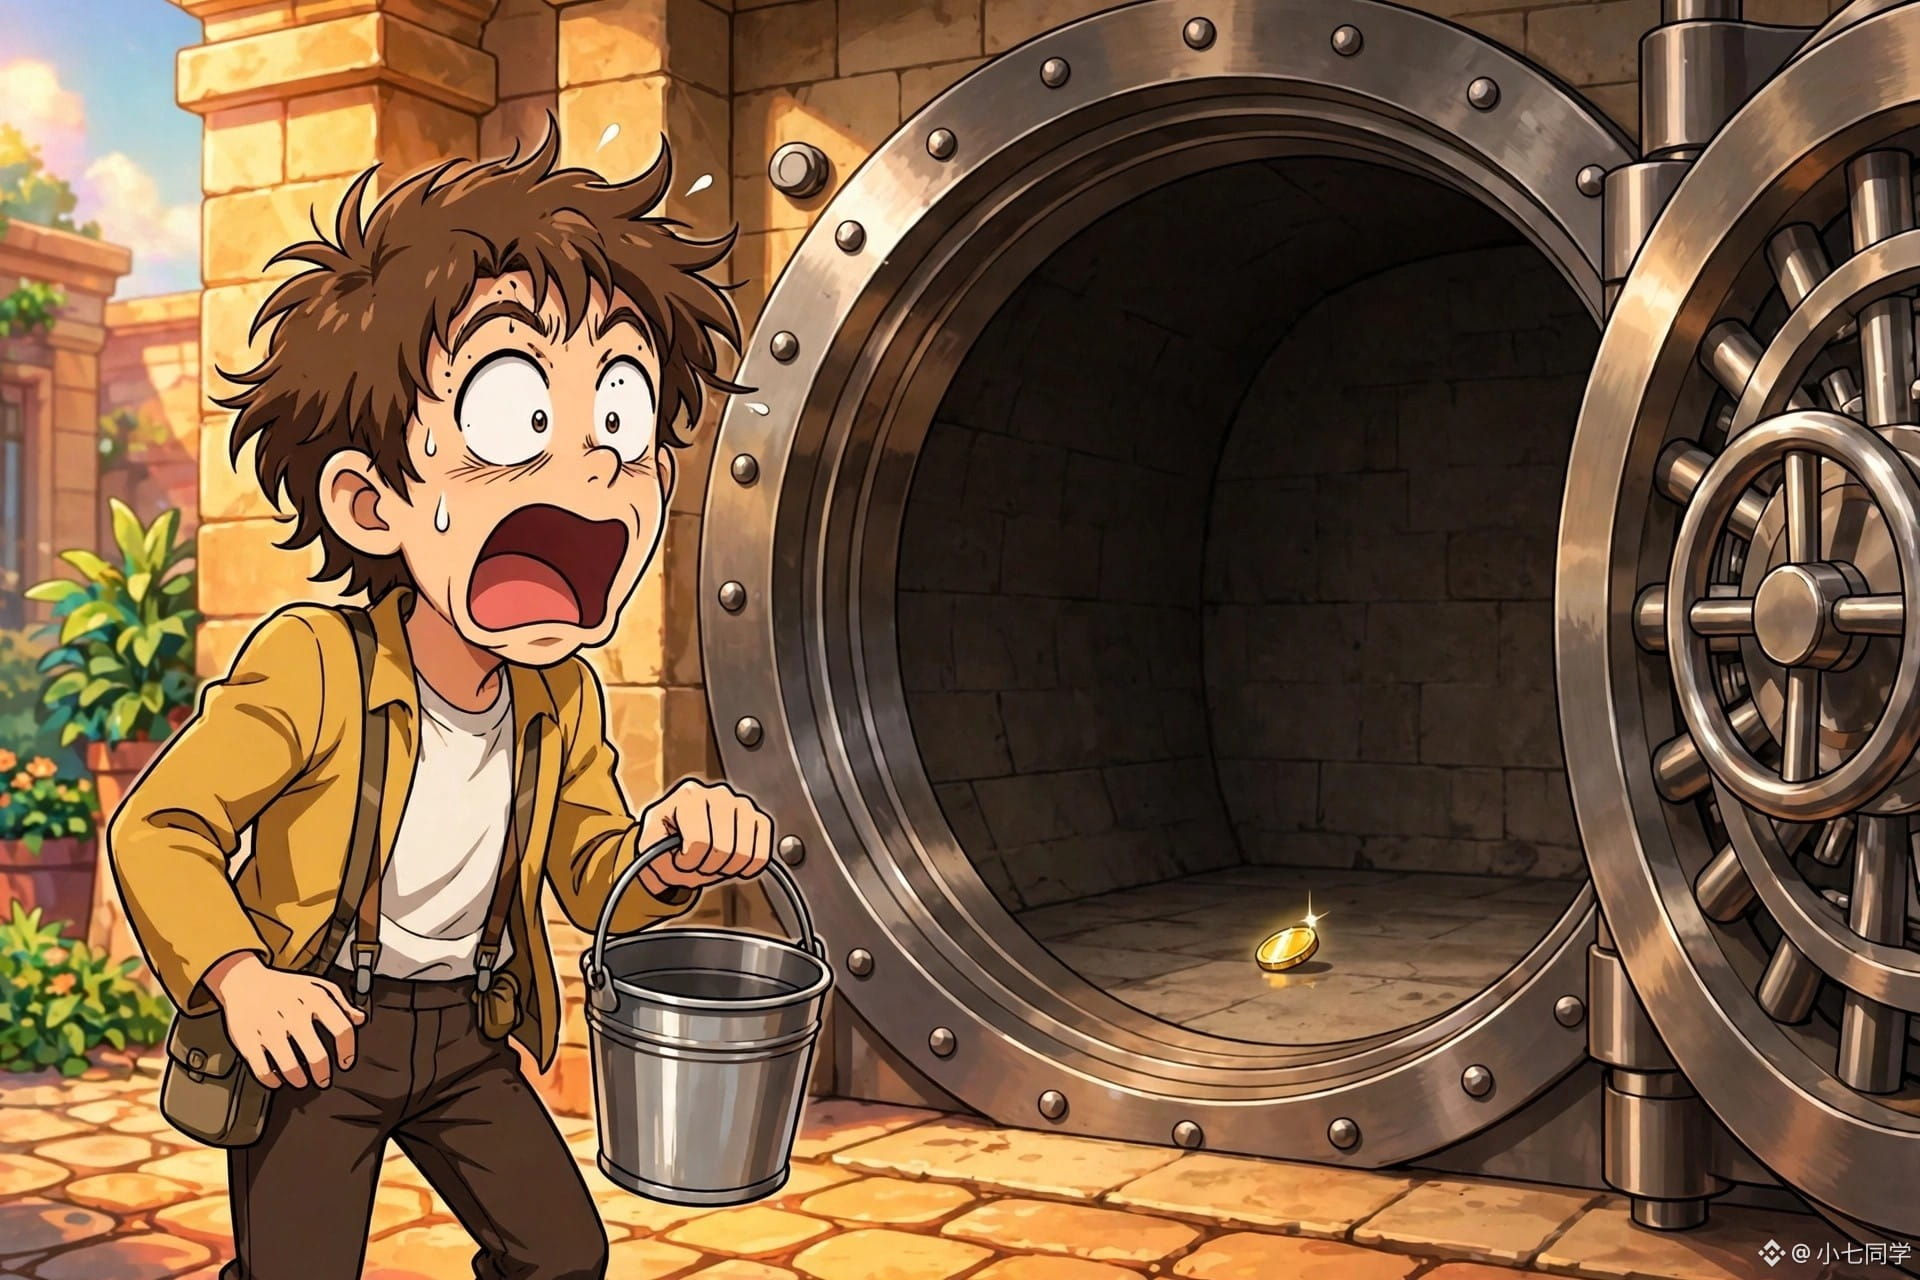
Acordei, vi KAVA nos assuntos mais comentados e achei que alguma moeda antiga tinha voltado dos mortos para disparar. Entrei para conferir e, olha só, tinha sido roubada.
Foi assim: no pool de empréstimos da Kava Lend, um hacker explorou uma falha de cálculo no mercado de BUSD, inflando o valor das garantias em 243 mil vezes de uma só vez. Depois, fez 127 empréstimos e, em uma hora e meia, levou 55,2 milhões de KAVA. O pool foi de 55,33 milhões de tokens para apenas 0,19 — literalmente, ficou vazio. Pelo preço de US$ 0,068 antes do roubo, isso valia US$ 3,76 milhões. O hacker transferiu os tokens para a BNB Chain e, em apenas 35 minutos, vendeu 48,4 milhões, embolsando cerca de US$ 2,1 milhões. Em um dia, o KAVA chegou a cair 47%. A página de preços da Binance mostra agora US$ 0,04, e hoje a moeda ainda bateu uma mínima histórica.
De um lado, a equipe do projeto: a Kava diz que o incidente já está sob controle, que não houve emissão ilimitada de tokens, que está investigando e que o relatório completo será divulgado em breve. Do outro, quem depositou dinheiro: se o pool ficou vazio, como vão devolver o dinheiro emprestado? Na Coreia do Sul, Upbit, Bithumb e Coinone já suspenderam depósitos e saques de KAVA. E o mais revoltante: o ataque começou na noite de sexta-feira, mas a Kava só se pronunciou às 6h30 da manhã de sábado — mais de 7 horas depois.
Estou do lado de quem depositou dinheiro: a falha pode ser corrigida, o relatório pode ser escrito, mas um pool vazio continua vazio. O que os protocolos de empréstimo mais temem não é ser roubados uma vez, mas que ninguém mais se atreva a colocar dinheiro neles. O que caiu nessa queda do KAVA não foi o preço, foi a confiança.
De que lado você está? Um pool de empréstimos esvaziado assim pode se recuperar depois de ser consertado ou, quando a confiança se quebra, não tem mais como recuperá-la?
#KAVA
Foi assim: no pool de empréstimos da Kava Lend, um hacker explorou uma falha de cálculo no mercado de BUSD, inflando o valor das garantias em 243 mil vezes de uma só vez. Depois, fez 127 empréstimos e, em uma hora e meia, levou 55,2 milhões de KAVA. O pool foi de 55,33 milhões de tokens para apenas 0,19 — literalmente, ficou vazio. Pelo preço de US$ 0,068 antes do roubo, isso valia US$ 3,76 milhões. O hacker transferiu os tokens para a BNB Chain e, em apenas 35 minutos, vendeu 48,4 milhões, embolsando cerca de US$ 2,1 milhões. Em um dia, o KAVA chegou a cair 47%. A página de preços da Binance mostra agora US$ 0,04, e hoje a moeda ainda bateu uma mínima histórica.
De um lado, a equipe do projeto: a Kava diz que o incidente já está sob controle, que não houve emissão ilimitada de tokens, que está investigando e que o relatório completo será divulgado em breve. Do outro, quem depositou dinheiro: se o pool ficou vazio, como vão devolver o dinheiro emprestado? Na Coreia do Sul, Upbit, Bithumb e Coinone já suspenderam depósitos e saques de KAVA. E o mais revoltante: o ataque começou na noite de sexta-feira, mas a Kava só se pronunciou às 6h30 da manhã de sábado — mais de 7 horas depois.
Estou do lado de quem depositou dinheiro: a falha pode ser corrigida, o relatório pode ser escrito, mas um pool vazio continua vazio. O que os protocolos de empréstimo mais temem não é ser roubados uma vez, mas que ninguém mais se atreva a colocar dinheiro neles. O que caiu nessa queda do KAVA não foi o preço, foi a confiança.
De que lado você está? Um pool de empréstimos esvaziado assim pode se recuperar depois de ser consertado ou, quando a confiança se quebra, não tem mais como recuperá-la?
#KAVA