



Como funciona o esquema «Ladrão de rostos» (FaceStealer)
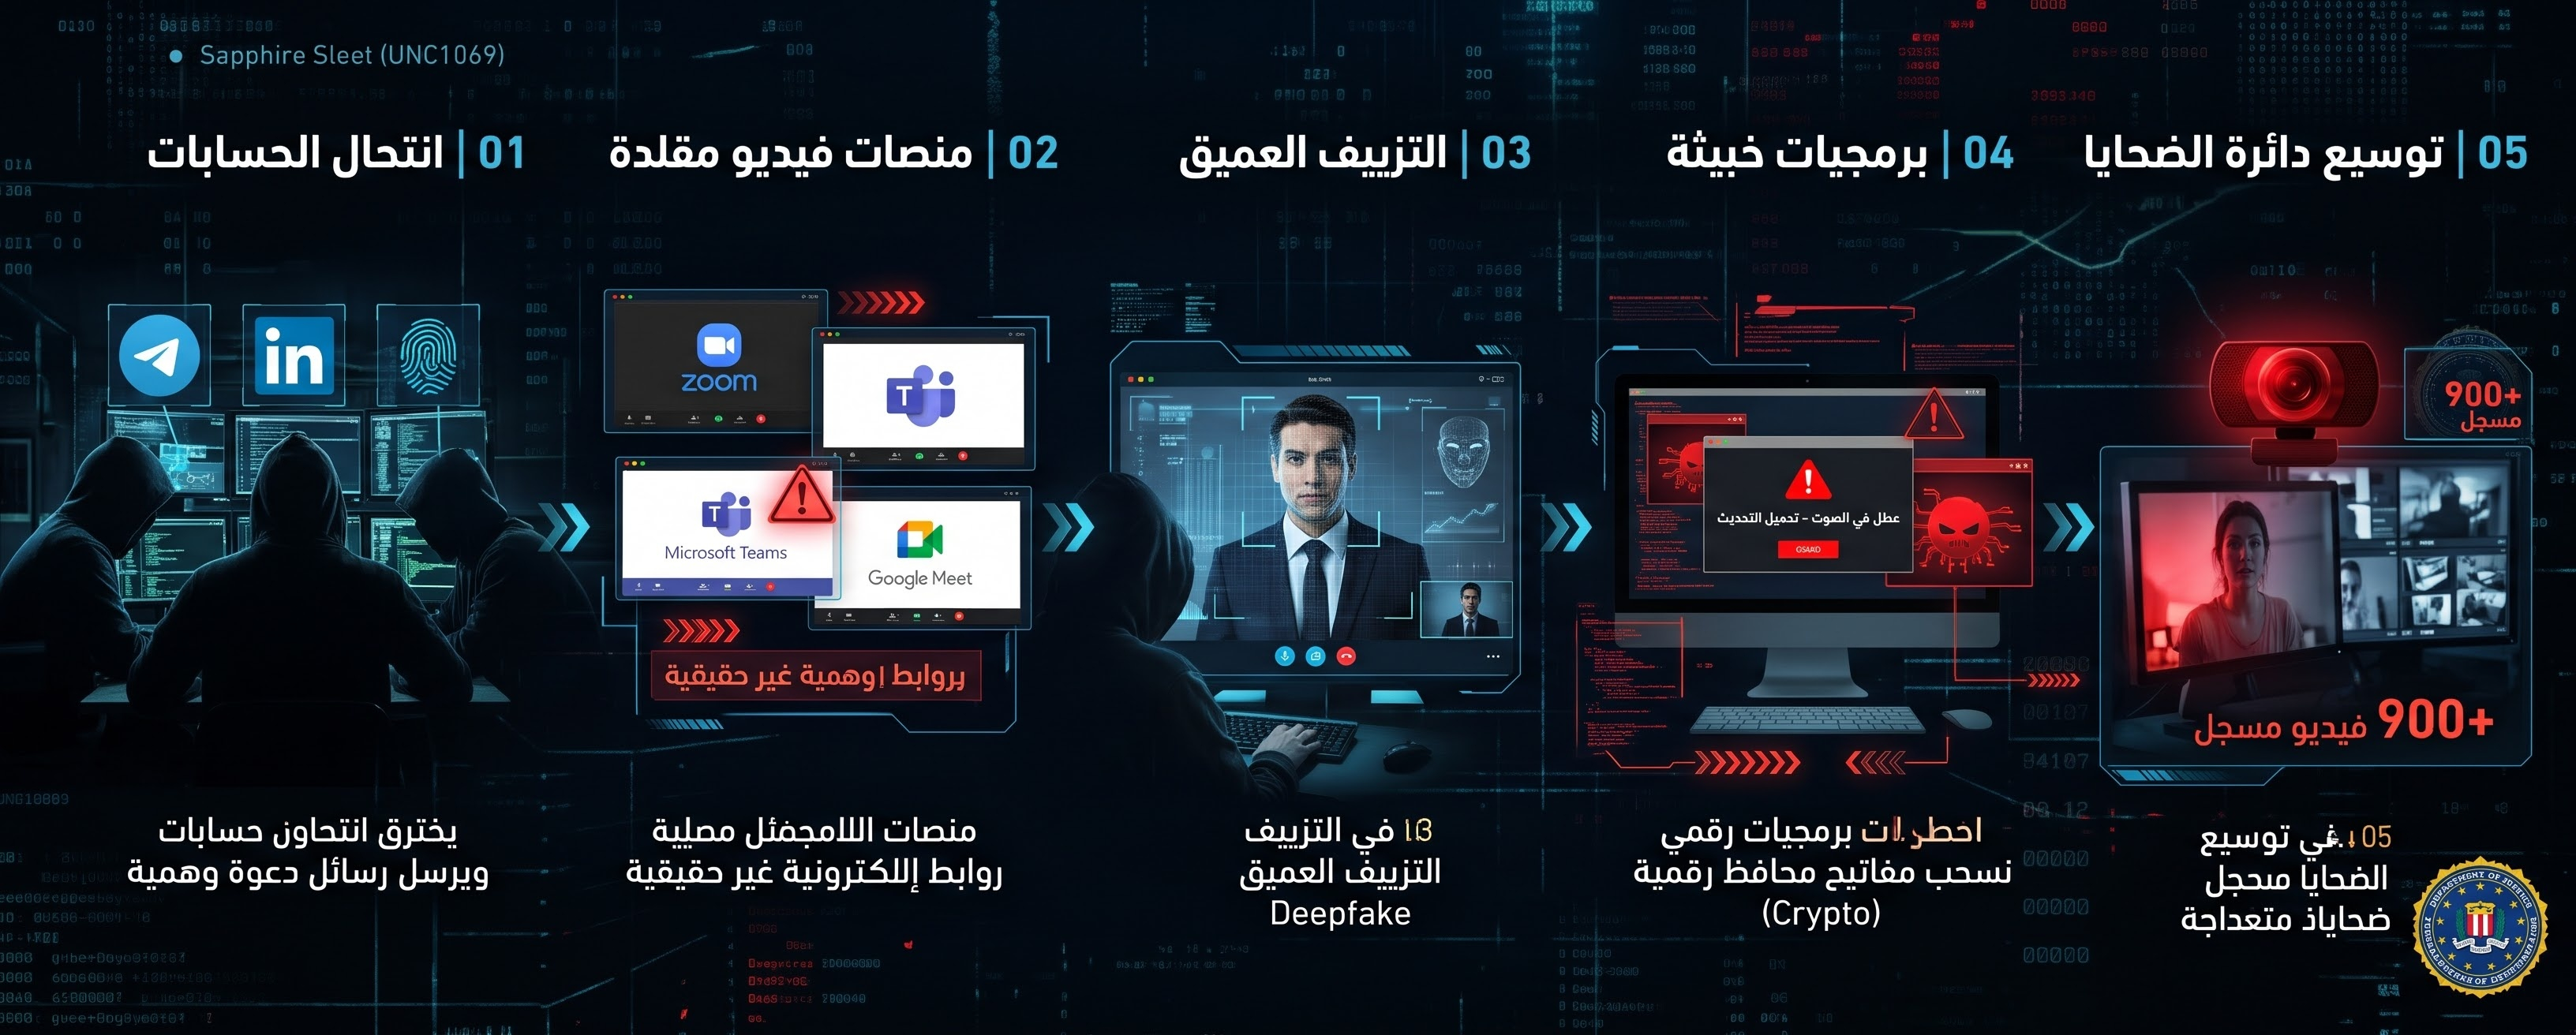
A operação é executada por um grupo de hackers apoiado pela Coreia do Norte, conhecido como Sapphire Sleet ou UNC1069, e o ataque passa por quatro etapas principais, conforme explicam os relatos da Al Arabiya e da Asharq News:
• Falsificação de contas confiáveis. Os hackers assumem o controle de contas reais de vítimas anteriores em plataformas de redes sociais e mensagens, como Telegram e LinkedIn, e depois enviam convites para reuniões por vídeo a conhecidos e colegas do setor.
• Plataformas de vídeo falsas. As vítimas são atraídas para links que imitam as interfaces de aplicativos de reunião populares, como Zoom, Microsoft Teams e Google Meet.
• Vídeos deepfake e gravações roubadas. Na tela, aparece um vídeo gravado secretamente do contato de confiança ou um vídeo gerado por inteligência artificial com tecnologia deepfake, que retrata personalidades conhecidas e influentes no setor das criptomoedas, para conquistar a confiança da vítima.
• Truque da falha de áudio e instalação de malware. Os atacantes simulam uma falha técnica no áudio, e surge uma mensagem pedindo à vítima que clique em um link para atualizar o programa ou corrigir o áudio, o que leva à instalação de malware que rouba as chaves das carteiras digitais e os dados das contas.
• Ampliação do número de vítimas. Durante a chamada, os hackers gravam secretamente um vídeo da webcam da nova vítima para usá-lo depois na tentativa de enganar pessoas que ela conhece. O FBI apreendeu mais de 900 vídeos de vítimas que caíram nessa armadilha.
Medidas das autoridades dos EUA e ligação com o roubo da "Binance"
Segundo relatos da Euronews e da BBC, esse anúncio coincidiu com ações judiciais e de segurança mais amplas das autoridades dos EUA para rastrear os ativos roubados:
• Ataque à infraestrutura. O Departamento de Justiça dos EUA apreendeu os servidores em nuvem usados para administrar a campanha "Ladrão de Rostos", a fim de interromper as atividades do grupo.
• Distinção em relação à invasão da Binance. As autoridades dos EUA esclareceram que o grupo Sapphire Sleet é distinto do grupo de hackers militares norte-coreanos chamado TraderTraitor, ao qual o FBI atribuiu o roubo de mais de 6 mil milhões de dólares da plataforma Binance no final de outubro de 2026.
• Congelamento e apreensão de fundos. O Departamento anunciou que obteve uma autorização judicial para apreender e restringir mais de 1,2 mil milhões de dólares dos fundos roubados na invasão da Binance. A iniciativa, realizada em parceria com o setor privado, levou ao congelamento de mais de 2,7 mil milhões de dólares em ativos digitais roubados.
• Recomendações de prevenção. O FBI recomendou que os utilizadores verifiquem a identidade de quem lhes telefona por meio de um canal de comunicação alternativo e independente antes de realizar qualquer transação financeira ou baixar qualquer ficheiro, e que não atendam a pedidos de atualização imediata durante as chamadas.