Só avisaram 70 horas depois que senhas e números de documento foram acessados
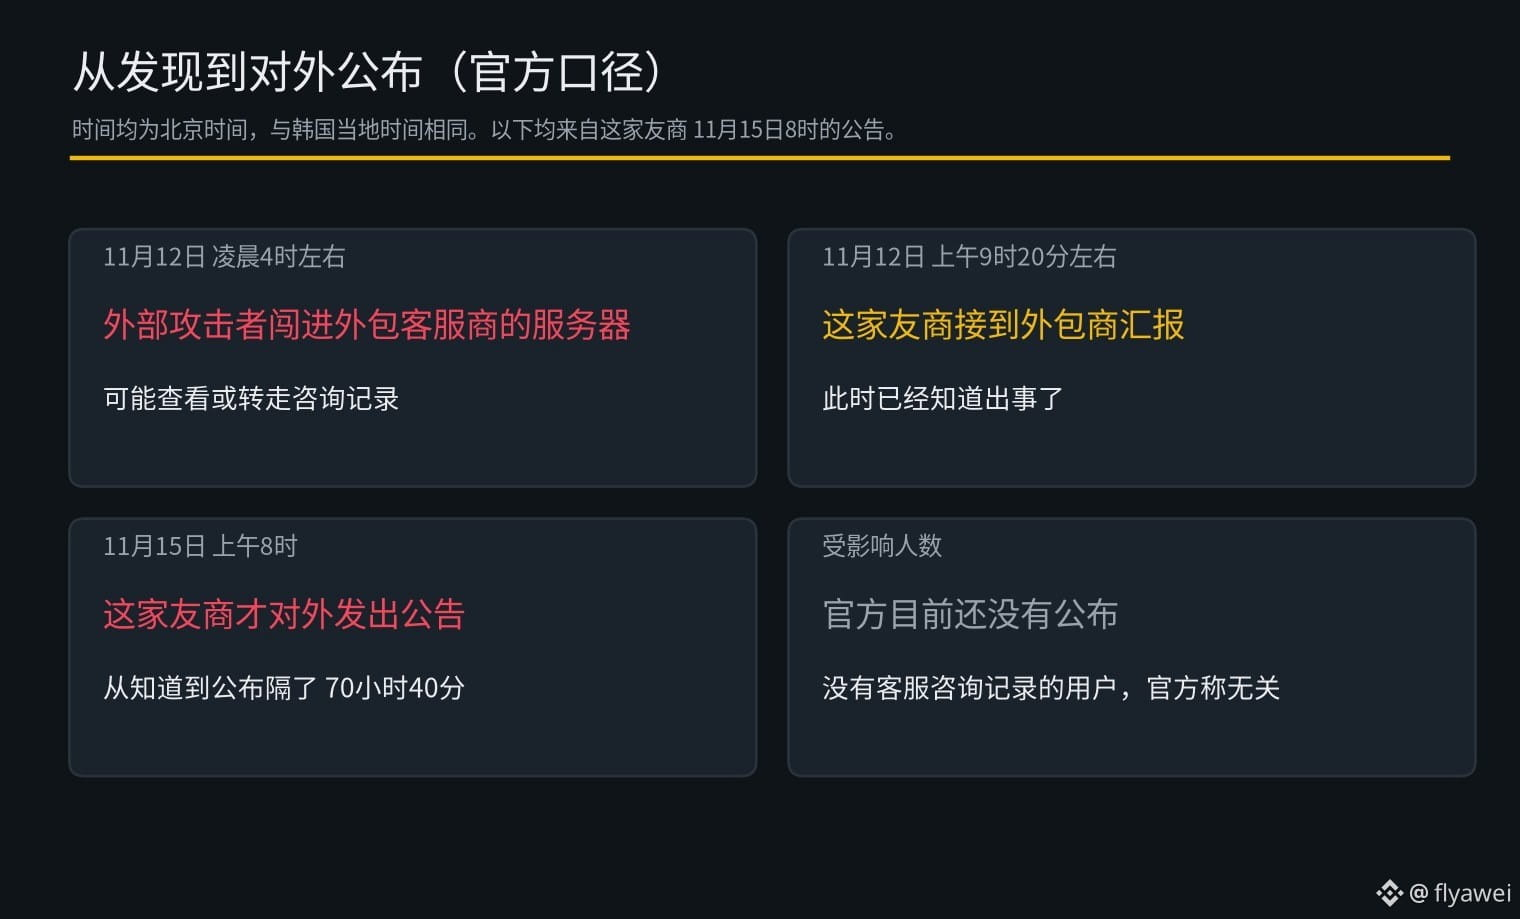
Às 8h de 15 de novembro, horário de Pequim, uma empresa sul-coreana do mesmo setor informou que o servidor de sua prestadora terceirizada de atendimento ao cliente havia sido invadido por um atacante externo por volta das 4h da manhã de 12 de novembro. Dados pessoais presentes nos registros de atendimento podem ter sido visualizados ou copiados.
A empresa disse que só ficou sabendo do ocorrido por volta das 9h20 daquela manhã, quando recebeu um comunicado da prestadora. Entre o momento em que soube e o anúncio público, passaram-se 70 horas e 40 minutos.
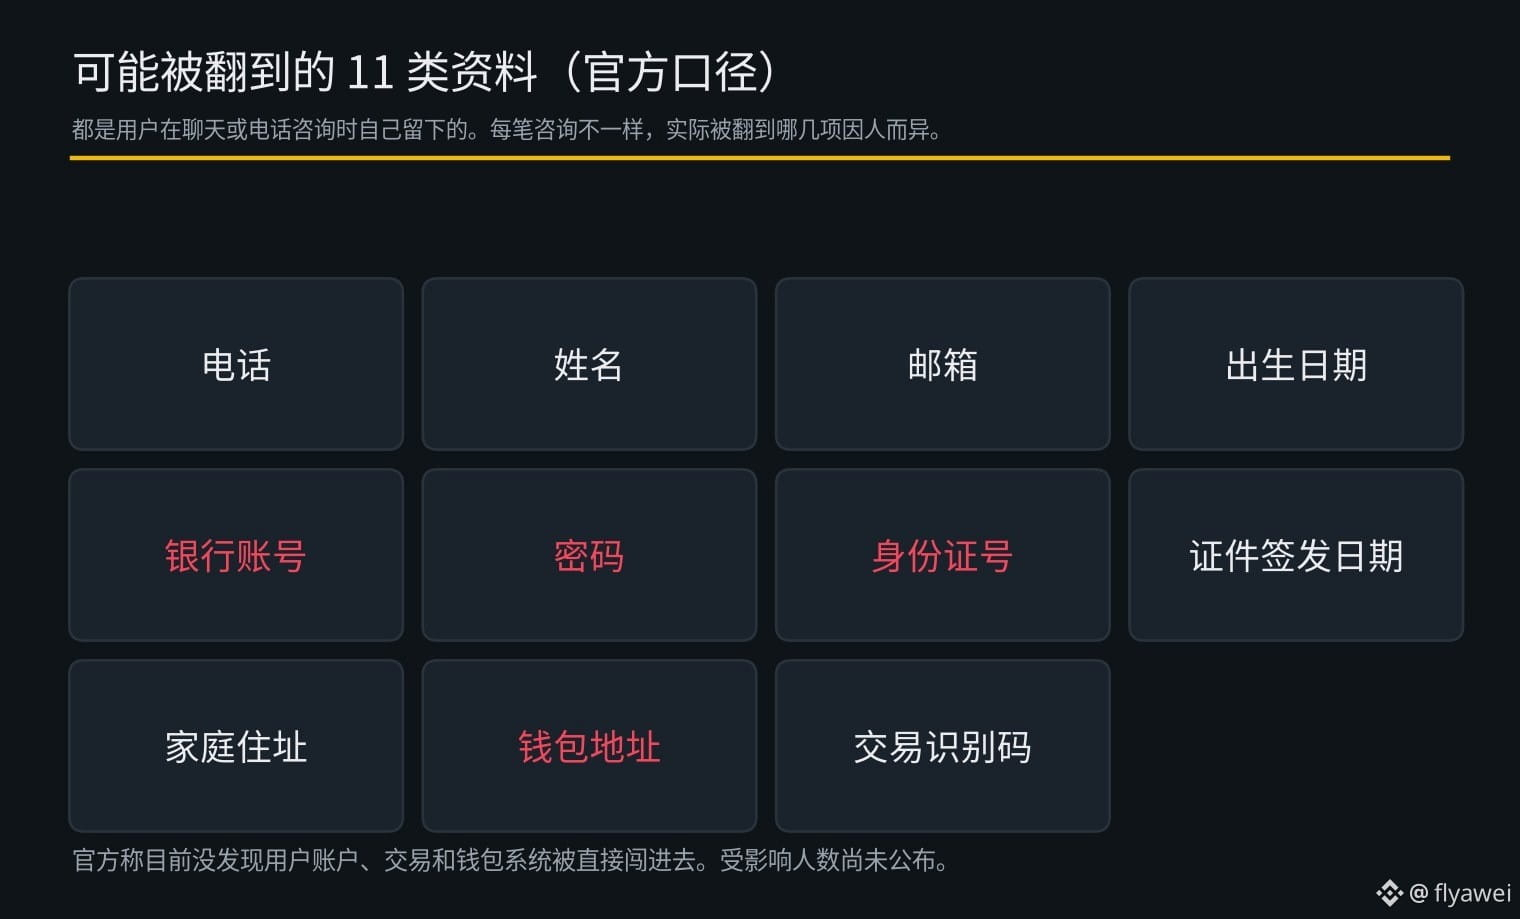
Os dados que podem ter sido acessados incluem 11 tipos de informações deixadas pelos usuários durante conversas ou consultas por telefone: número de telefone, nome, e-mail, data de nascimento, conta bancária, senha, número de documento de identidade, data de emissão do documento, endereço residencial, endereço de carteira digital e código de identificação de transação. A empresa informou que as informações deixadas em cada atendimento variam, então os dados acessados dependem de cada pessoa. O número de pessoas afetadas ainda não foi divulgado. Usuários sem registros de atendimento ao cliente não foram afetados por esse incidente.
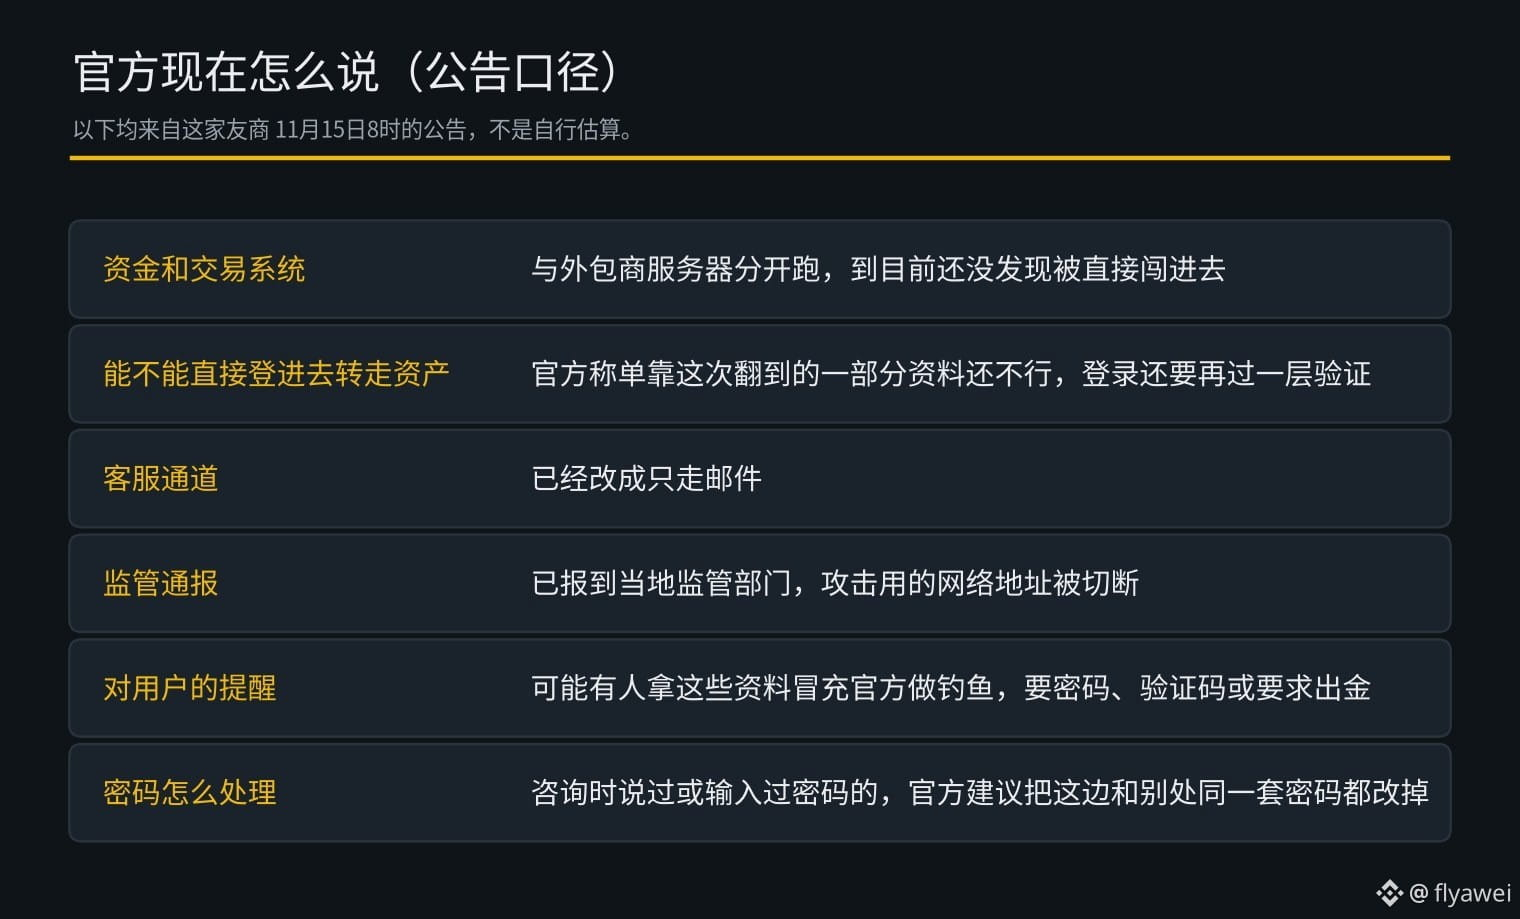
A empresa também afirmou que os sistemas de contas de usuário, transações e carteiras digitais funcionam separadamente do servidor da prestadora e que, até agora, não foram encontradas evidências de invasão direta a esses sistemas. Com os dados acessados neste incidente, por si só, terceiros ainda não conseguem entrar nas contas nem transferir ativos; o login exige uma etapa adicional de verificação. O atendimento ao cliente passou a ser feito exclusivamente por e-mail, e o incidente foi comunicado às autoridades reguladoras locais.
A empresa alertou que alguém pode usar esses dados para se passar por um representante oficial e aplicar golpes de phishing. Quem informou ou digitou uma senha durante um atendimento deve, segundo a empresa, alterar essa senha tanto aqui quanto em outros serviços onde use a mesma combinação.
Na minha opinião, embora a empresa afirme que as contas financeiras ainda não foram invadidas diretamente, será muito difícil se proteger de futuras tentativas de phishing se números de documentos, contas bancárias e endereços de carteiras digitais caírem nas mãos de terceiros. O número de pessoas afetadas e as causas ainda não foram divulgados.
Para quem está começando, a recomendação é observar mais e fazer menos. Se for comprar criptomoedas, compre apenas $BTC
Às 8h de 15 de novembro, horário de Pequim, uma empresa sul-coreana do mesmo setor informou que o servidor de sua prestadora terceirizada de atendimento ao cliente havia sido invadido por um atacante externo por volta das 4h da manhã de 12 de novembro. Dados pessoais presentes nos registros de atendimento podem ter sido visualizados ou copiados.
A empresa disse que só ficou sabendo do ocorrido por volta das 9h20 daquela manhã, quando recebeu um comunicado da prestadora. Entre o momento em que soube e o anúncio público, passaram-se 70 horas e 40 minutos.
Os dados que podem ter sido acessados incluem 11 tipos de informações deixadas pelos usuários durante conversas ou consultas por telefone: número de telefone, nome, e-mail, data de nascimento, conta bancária, senha, número de documento de identidade, data de emissão do documento, endereço residencial, endereço de carteira digital e código de identificação de transação. A empresa informou que as informações deixadas em cada atendimento variam, então os dados acessados dependem de cada pessoa. O número de pessoas afetadas ainda não foi divulgado. Usuários sem registros de atendimento ao cliente não foram afetados por esse incidente.
A empresa também afirmou que os sistemas de contas de usuário, transações e carteiras digitais funcionam separadamente do servidor da prestadora e que, até agora, não foram encontradas evidências de invasão direta a esses sistemas. Com os dados acessados neste incidente, por si só, terceiros ainda não conseguem entrar nas contas nem transferir ativos; o login exige uma etapa adicional de verificação. O atendimento ao cliente passou a ser feito exclusivamente por e-mail, e o incidente foi comunicado às autoridades reguladoras locais.
A empresa alertou que alguém pode usar esses dados para se passar por um representante oficial e aplicar golpes de phishing. Quem informou ou digitou uma senha durante um atendimento deve, segundo a empresa, alterar essa senha tanto aqui quanto em outros serviços onde use a mesma combinação.
Na minha opinião, embora a empresa afirme que as contas financeiras ainda não foram invadidas diretamente, será muito difícil se proteger de futuras tentativas de phishing se números de documentos, contas bancárias e endereços de carteiras digitais caírem nas mãos de terceiros. O número de pessoas afetadas e as causas ainda não foram divulgados.
Para quem está começando, a recomendação é observar mais e fazer menos. Se for comprar criptomoedas, compre apenas $BTC