Dez dólares. Foi quanto custou para roubar um protocolo DeFi esta semana.
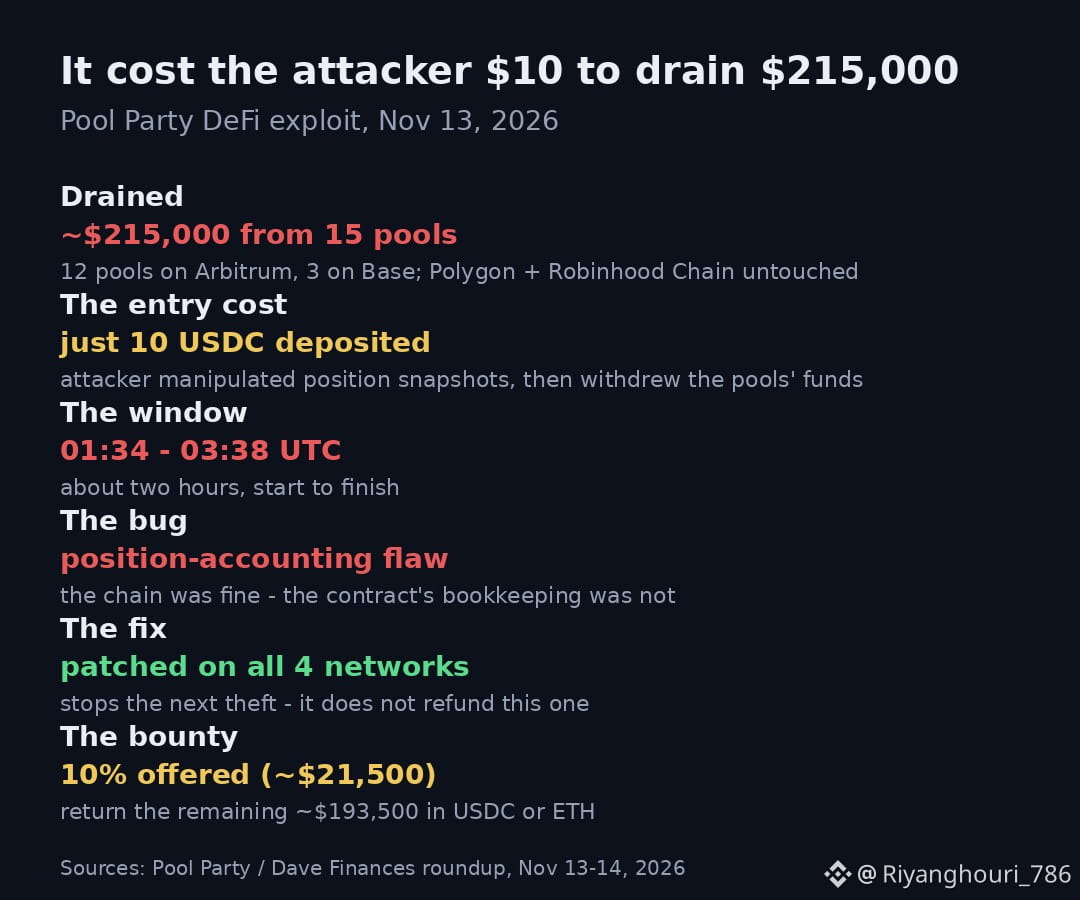
A Pool Party confirmou que um invasor drenou cerca de US$ 215.000 de 15 de seus pools de liquidez na quinta-feira — 12 na Arbitrum, 3 na Base — explorando uma falha nos contratos inteligentes que registram as posições dos usuários. O invasor depositou apenas 10 $USDC , manipulou os instantâneos das posições e saiu com os fundos dos pools. Duas horas, do começo ao fim.
O protocolo corrigiu a vulnerabilidade em todas as quatro redes e agora está oferecendo ao invasor uma recompensa de 10% — cerca de US$ 21.500 — para devolver o restante. Mas aqui está o que deveria preocupar você: a correção já está ativa, e o dinheiro continua perdido. Uma correção impede o próximo roubo. Não devolve o que foi roubado desta vez.
Minha opinião: é o mesmo tipo de bug que continua drenando o DeFi — erros na contabilização das posições, não blockchains quebradas. A rede não fez nada de errado; o problema estava na contabilidade do contrato. E é exatamente por isso que não deixo quantias relevantes em pools pequenos e novos, por melhor que pareça o rendimento. Se você não consegue encontrar uma auditoria de verdade e um histórico confiável, o APY não compensa — porque o invasor só precisou de US$ 10 para descobrir aquilo que você não sabia.
Você confere as auditorias antes de colocar dinheiro em um pool novo ou só olha o rendimento?
A Pool Party confirmou que um invasor drenou cerca de US$ 215.000 de 15 de seus pools de liquidez na quinta-feira — 12 na Arbitrum, 3 na Base — explorando uma falha nos contratos inteligentes que registram as posições dos usuários. O invasor depositou apenas 10 $USDC , manipulou os instantâneos das posições e saiu com os fundos dos pools. Duas horas, do começo ao fim.
O protocolo corrigiu a vulnerabilidade em todas as quatro redes e agora está oferecendo ao invasor uma recompensa de 10% — cerca de US$ 21.500 — para devolver o restante. Mas aqui está o que deveria preocupar você: a correção já está ativa, e o dinheiro continua perdido. Uma correção impede o próximo roubo. Não devolve o que foi roubado desta vez.
Minha opinião: é o mesmo tipo de bug que continua drenando o DeFi — erros na contabilização das posições, não blockchains quebradas. A rede não fez nada de errado; o problema estava na contabilidade do contrato. E é exatamente por isso que não deixo quantias relevantes em pools pequenos e novos, por melhor que pareça o rendimento. Se você não consegue encontrar uma auditoria de verdade e um histórico confiável, o APY não compensa — porque o invasor só precisou de US$ 10 para descobrir aquilo que você não sabia.
Você confere as auditorias antes de colocar dinheiro em um pool novo ou só olha o rendimento?