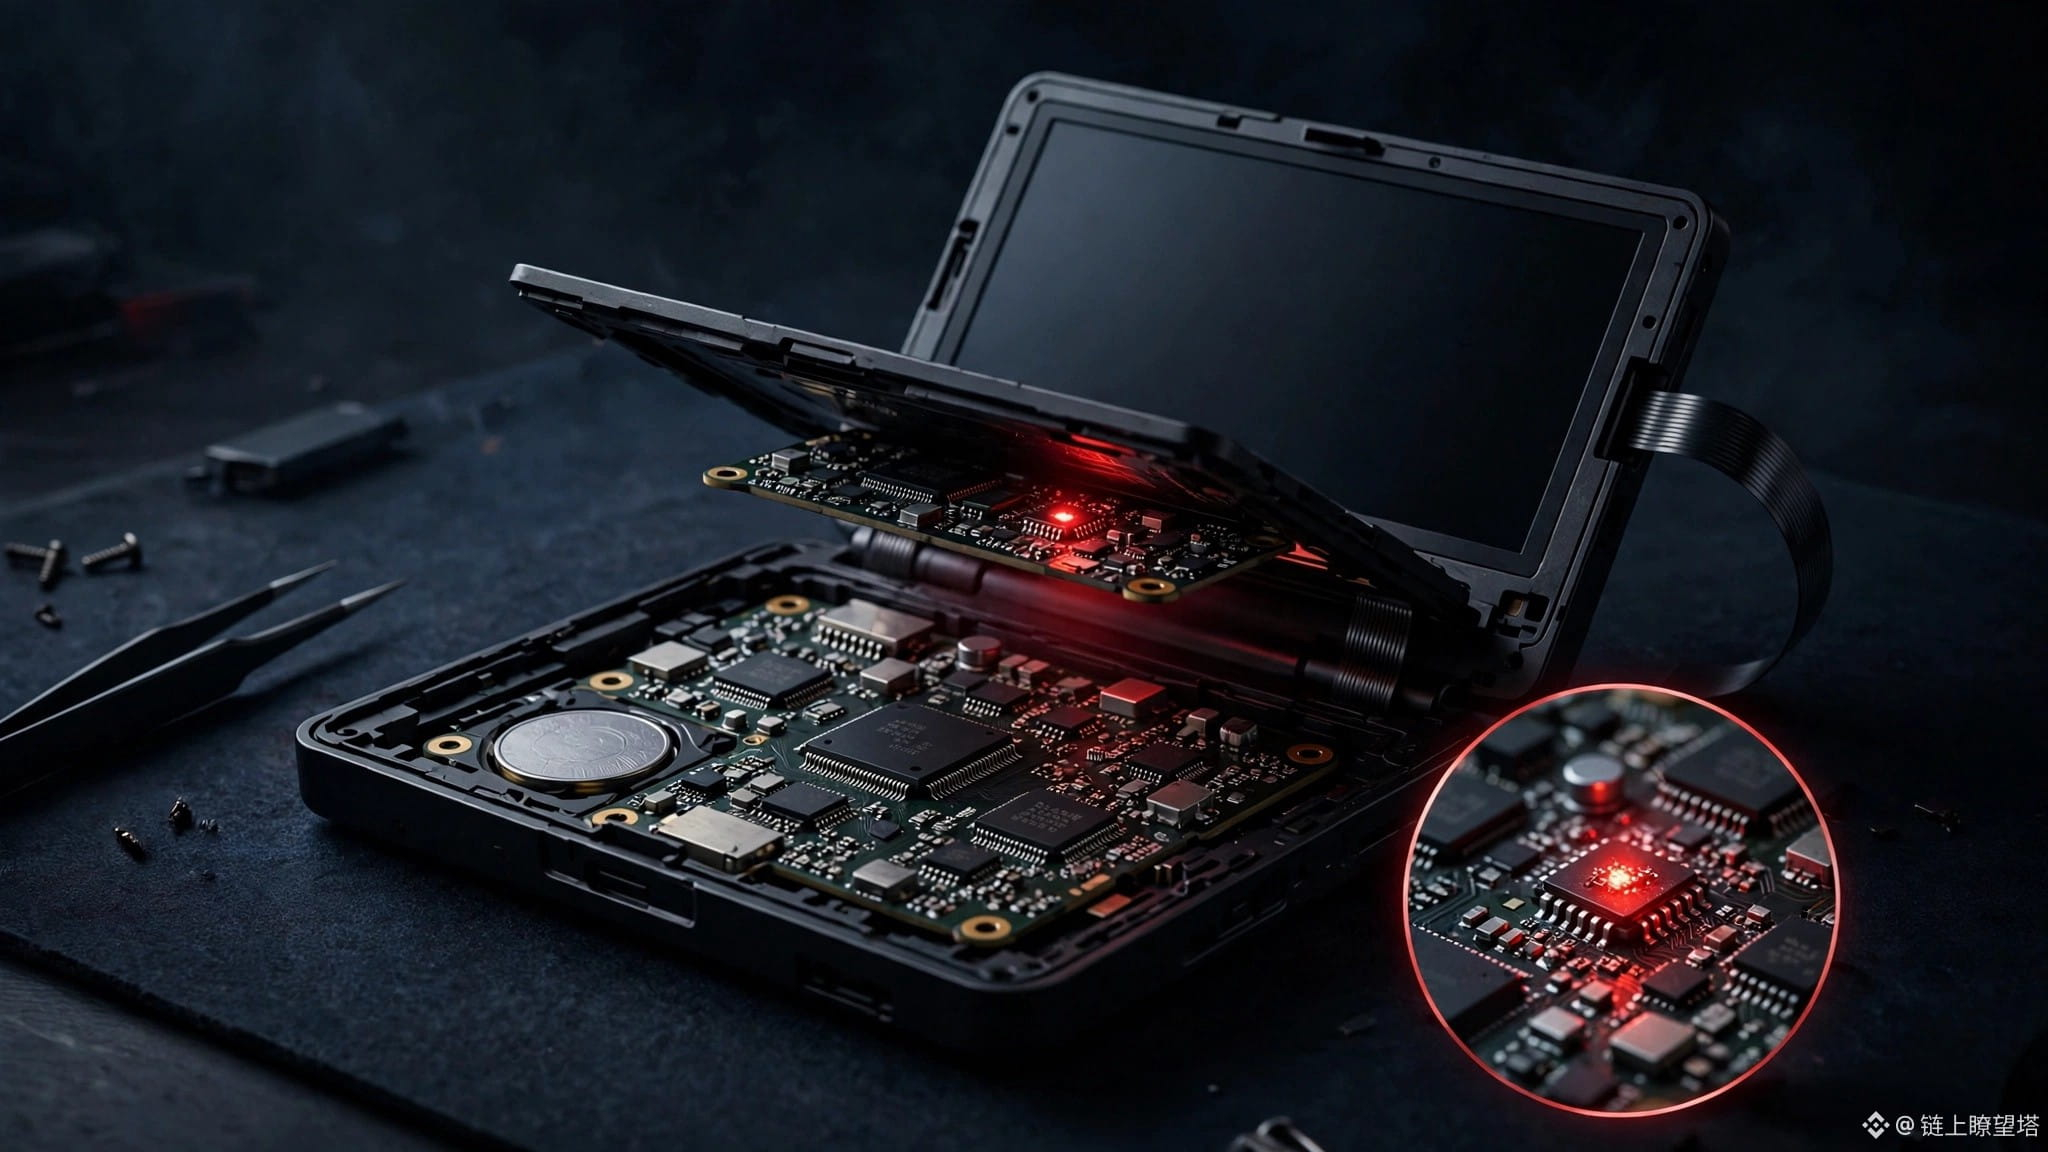
Você compra uma carteira para se proteger de ladrões, mas ela esconde um dispositivo de escuta
Em 12 de novembro, a Trezor confirmou oficialmente: três dispositivos Safe 5 foram adulterados com implantes de hardware. Uma placa de circuito escondida entre a placa-mãe e a tela copiava tudo o que aparecia nela — inclusive a frase-semente — e depois enviava os dados aos atacantes pela rede celular. Os três vieram do revendedor do Sudeste Asiático CryptoBilis e foram comprados entre 20 de agosto e 23 de setembro. Eram vendidos na Tokopedia e na Shopee. 48 compradores entraram em contato; até agora, três dispositivos foram confirmados e ninguém relatou ter perdido moedas.
O firmware 2.13.1, lançado em 11 de novembro, desativa os implantes desse lote. Mas a própria Trezor admite: não há como recuperar as frases-semente que já foram copiadas. Quem foi afetado precisa transferir as moedas para uma nova carteira e gerar uma nova frase-semente o quanto antes. A rede de revendedores foi reduzida diretamente em 80%.
Em poucas palavras, as carteiras de hardware vendem a ideia de que “offline = seguro”. Mas o elo mais perigoso não é a habilidade dos hackers: é alguém ter mexido no dispositivo antes mesmo de você abrir o lacre. A Ledger teve um problema em outubro; agora, com o mesmo revendedor, a Trezor também foi afetada. Não é um caso isolado: é uma crise de confiança em toda a cadeia de revendedores. Para uma carteira dessas, comprar diretamente no site oficial e receber pelo correio é o mínimo. Comprar de terceiros para economizar pode acabar custando todo o seu patrimônio.
#Trezor #硬件钱包 #供应链攻击 #SegurançaCripto
Em 12 de novembro, a Trezor confirmou oficialmente: três dispositivos Safe 5 foram adulterados com implantes de hardware. Uma placa de circuito escondida entre a placa-mãe e a tela copiava tudo o que aparecia nela — inclusive a frase-semente — e depois enviava os dados aos atacantes pela rede celular. Os três vieram do revendedor do Sudeste Asiático CryptoBilis e foram comprados entre 20 de agosto e 23 de setembro. Eram vendidos na Tokopedia e na Shopee. 48 compradores entraram em contato; até agora, três dispositivos foram confirmados e ninguém relatou ter perdido moedas.
O firmware 2.13.1, lançado em 11 de novembro, desativa os implantes desse lote. Mas a própria Trezor admite: não há como recuperar as frases-semente que já foram copiadas. Quem foi afetado precisa transferir as moedas para uma nova carteira e gerar uma nova frase-semente o quanto antes. A rede de revendedores foi reduzida diretamente em 80%.
Em poucas palavras, as carteiras de hardware vendem a ideia de que “offline = seguro”. Mas o elo mais perigoso não é a habilidade dos hackers: é alguém ter mexido no dispositivo antes mesmo de você abrir o lacre. A Ledger teve um problema em outubro; agora, com o mesmo revendedor, a Trezor também foi afetada. Não é um caso isolado: é uma crise de confiança em toda a cadeia de revendedores. Para uma carteira dessas, comprar diretamente no site oficial e receber pelo correio é o mínimo. Comprar de terceiros para economizar pode acabar custando todo o seu patrimônio.
#Trezor #硬件钱包 #供应链攻击 #SegurançaCripto