Prestadora terceirizada de atendimento ao cliente da Coinone, na Coreia do Sul, é invadida: quem teve consultas registradas deve se proteger contra phishing; não se trata de roubo de carteira
A exchange sul-coreana Coinone publicou um comunicado hoje (15 de novembro), às 08:00, informando que os servidores da MetaM, prestadora terceirizada de atendimento ao cliente, sofreram um ataque externo por volta das 04:00 de 12 de novembro. Informações pessoais que alguns clientes forneceram durante consultas por chat ou telefone podem ter sido acessadas ou divulgadas. O comunicado oficial esclarece que usuários sem registros de consultas ao atendimento não foram afetados por esse vazamento.
O que aconteceu: As informações possivelmente envolvidas incluem o telefone usado na consulta, nome, e-mail, conta bancária, senha, número de registro de residente, endereço residencial, endereço de carteira e identificador de transação. Essa é uma lista de possíveis dados; o que foi efetivamente divulgado varia de pessoa para pessoa, e o número de afetados ainda não foi anunciado. A Coinone afirmou que os sistemas de contas de membros, transações e carteiras operam separadamente dos servidores da prestadora terceirizada e que, até o momento, não foram detectadas invasões diretas desses sistemas. O atendimento ao cliente foi transferido para o e-mail, e as autoridades reguladoras sul-coreanas já foram notificadas.
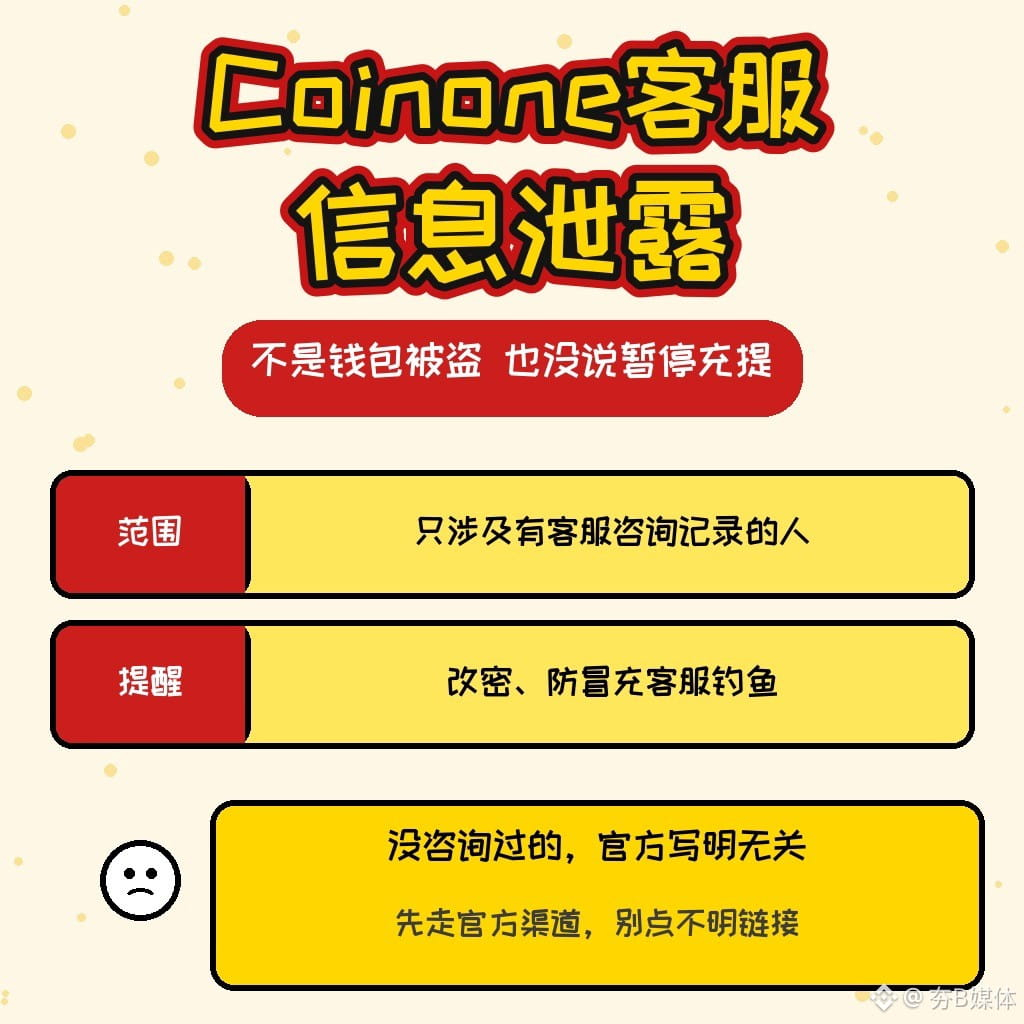
Quem pode ser afetado: Principalmente quem já consultou o atendimento ao cliente da Coinone. As informações divulgadas podem ser usadas em golpes por pessoas que se fazem passar por atendentes. Se você revelou ou digitou sua senha durante uma consulta, altere a senha da Coinone e também qualquer senha igual usada em outros sites. A empresa ressalta que nunca solicitará senhas, OTP ou códigos de verificação por telefone, SMS ou e-mail, nem pedirá que você faça saques ou altere o endereço da carteira. Quem nunca usou a Coinone ou não tem registros de consultas não é diretamente afetado pelo vazamento. Não se trata de roubo de uma carteira quente, e o comunicado também não menciona a suspensão de depósitos ou saques.
O que confirmar a seguir: Quando será lançado o serviço de consulta sobre o vazamento que a empresa está preparando e se serão divulgados novos dados sobre o número de afetados e o escopo exato. Se receber uma ligação ou um link que mencione o conteúdo de uma consulta sua, confirme primeiro pelos canais oficiais.
Você recebeu recentemente uma ligação ou mensagem de texto de alguém que dizia ser do atendimento ao cliente da Coinone e pedia um código de verificação ou a alteração do endereço de saque?
Isto não constitui aconselhamento de investimento.
Fonte: comunicado oficial da Coinone “Aviso sobre o incidente de vazamento de dados pessoais” (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950); Wu Blockchain no X (por volta das 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15, horário de Hong Kong
#Coinone #信息泄露 #防钓鱼 #夯B媒体
A exchange sul-coreana Coinone publicou um comunicado hoje (15 de novembro), às 08:00, informando que os servidores da MetaM, prestadora terceirizada de atendimento ao cliente, sofreram um ataque externo por volta das 04:00 de 12 de novembro. Informações pessoais que alguns clientes forneceram durante consultas por chat ou telefone podem ter sido acessadas ou divulgadas. O comunicado oficial esclarece que usuários sem registros de consultas ao atendimento não foram afetados por esse vazamento.
O que aconteceu: As informações possivelmente envolvidas incluem o telefone usado na consulta, nome, e-mail, conta bancária, senha, número de registro de residente, endereço residencial, endereço de carteira e identificador de transação. Essa é uma lista de possíveis dados; o que foi efetivamente divulgado varia de pessoa para pessoa, e o número de afetados ainda não foi anunciado. A Coinone afirmou que os sistemas de contas de membros, transações e carteiras operam separadamente dos servidores da prestadora terceirizada e que, até o momento, não foram detectadas invasões diretas desses sistemas. O atendimento ao cliente foi transferido para o e-mail, e as autoridades reguladoras sul-coreanas já foram notificadas.
Quem pode ser afetado: Principalmente quem já consultou o atendimento ao cliente da Coinone. As informações divulgadas podem ser usadas em golpes por pessoas que se fazem passar por atendentes. Se você revelou ou digitou sua senha durante uma consulta, altere a senha da Coinone e também qualquer senha igual usada em outros sites. A empresa ressalta que nunca solicitará senhas, OTP ou códigos de verificação por telefone, SMS ou e-mail, nem pedirá que você faça saques ou altere o endereço da carteira. Quem nunca usou a Coinone ou não tem registros de consultas não é diretamente afetado pelo vazamento. Não se trata de roubo de uma carteira quente, e o comunicado também não menciona a suspensão de depósitos ou saques.
O que confirmar a seguir: Quando será lançado o serviço de consulta sobre o vazamento que a empresa está preparando e se serão divulgados novos dados sobre o número de afetados e o escopo exato. Se receber uma ligação ou um link que mencione o conteúdo de uma consulta sua, confirme primeiro pelos canais oficiais.
Você recebeu recentemente uma ligação ou mensagem de texto de alguém que dizia ser do atendimento ao cliente da Coinone e pedia um código de verificação ou a alteração do endereço de saque?
Isto não constitui aconselhamento de investimento.
Fonte: comunicado oficial da Coinone “Aviso sobre o incidente de vazamento de dados pessoais” (2026-11-15 08:00, https://coinone.co.kr/info/notice/5950); Wu Blockchain no X (por volta das 11:13 HKT, https://x.com/wublockchain12/status/2121803835060695476) · 2026-11-15, horário de Hong Kong
#Coinone #信息泄露 #防钓鱼 #夯B媒体