Primeiro disseram que não houve perda de dinheiro; agora admitem que US$ 200 mil foram transferidos
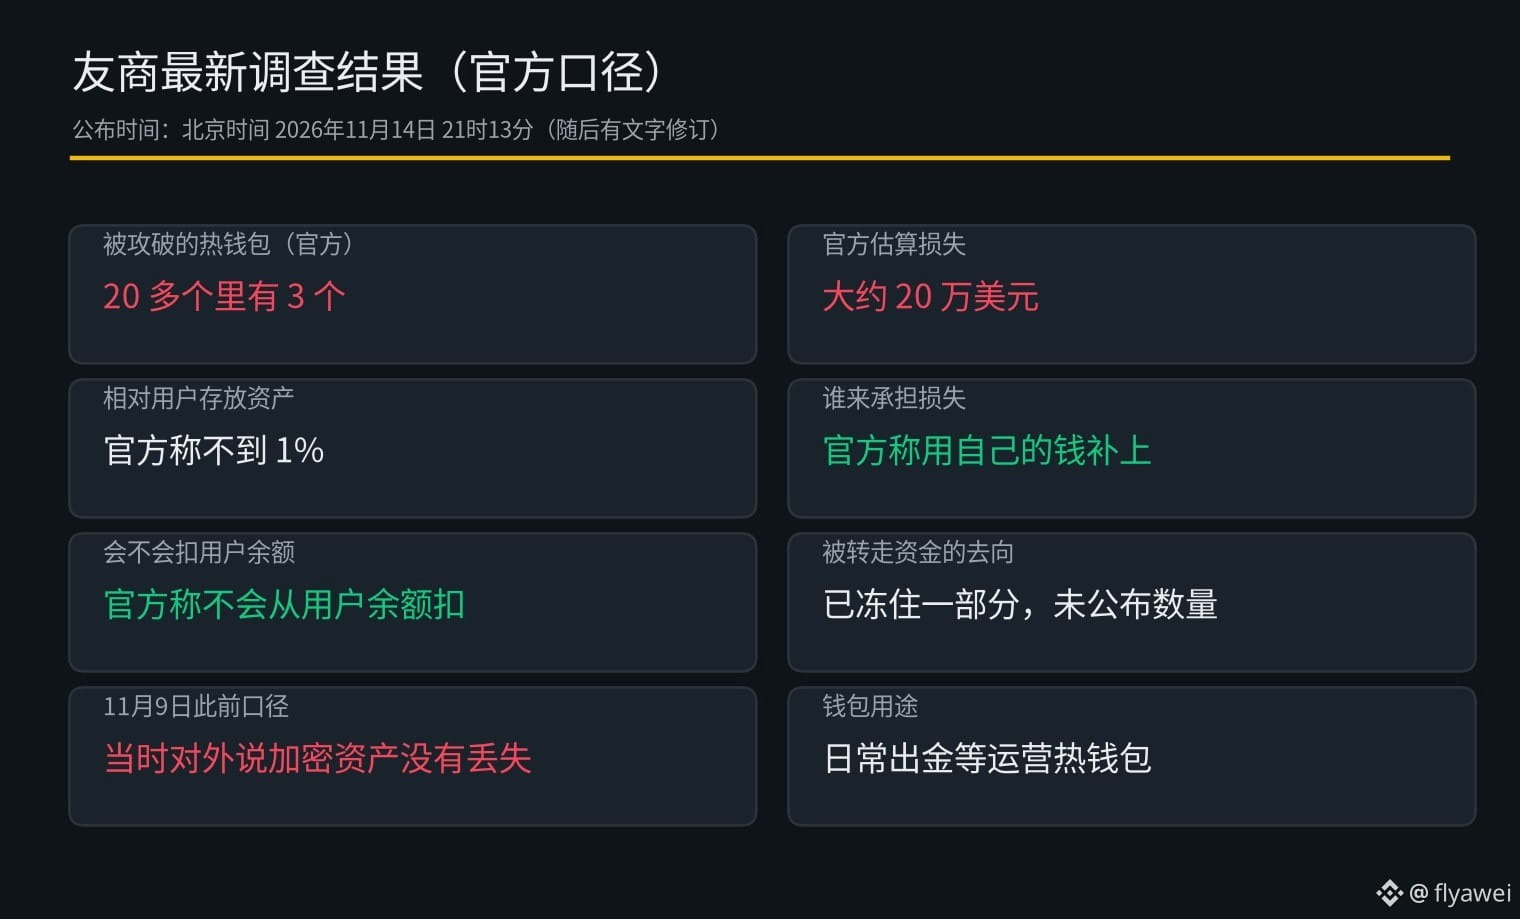
Uma empresa concorrente divulgou os resultados mais recentes da investigação às 21h13, horário de Pequim, em 14 de novembro. Agora admite que 3 das mais de 20 carteiras quentes usadas para saques diários foram invadidas e que cerca de US$ 200 mil em criptoativos foram transferidos.
Em 9 de novembro, a empresa ainda dizia publicamente que não havia perdido criptoativos. Só depois descobriu que já havia ocorrido uma transferência não autorizada de uma carteira quente. A empresa afirmou que a perda representa menos de 1% dos criptoativos mantidos pelos usuários e que cobrirá o valor com recursos próprios, sem descontá-lo dos saldos dos usuários. Parte dos fundos transferidos já foi congelada, mas a empresa não informou quanto.
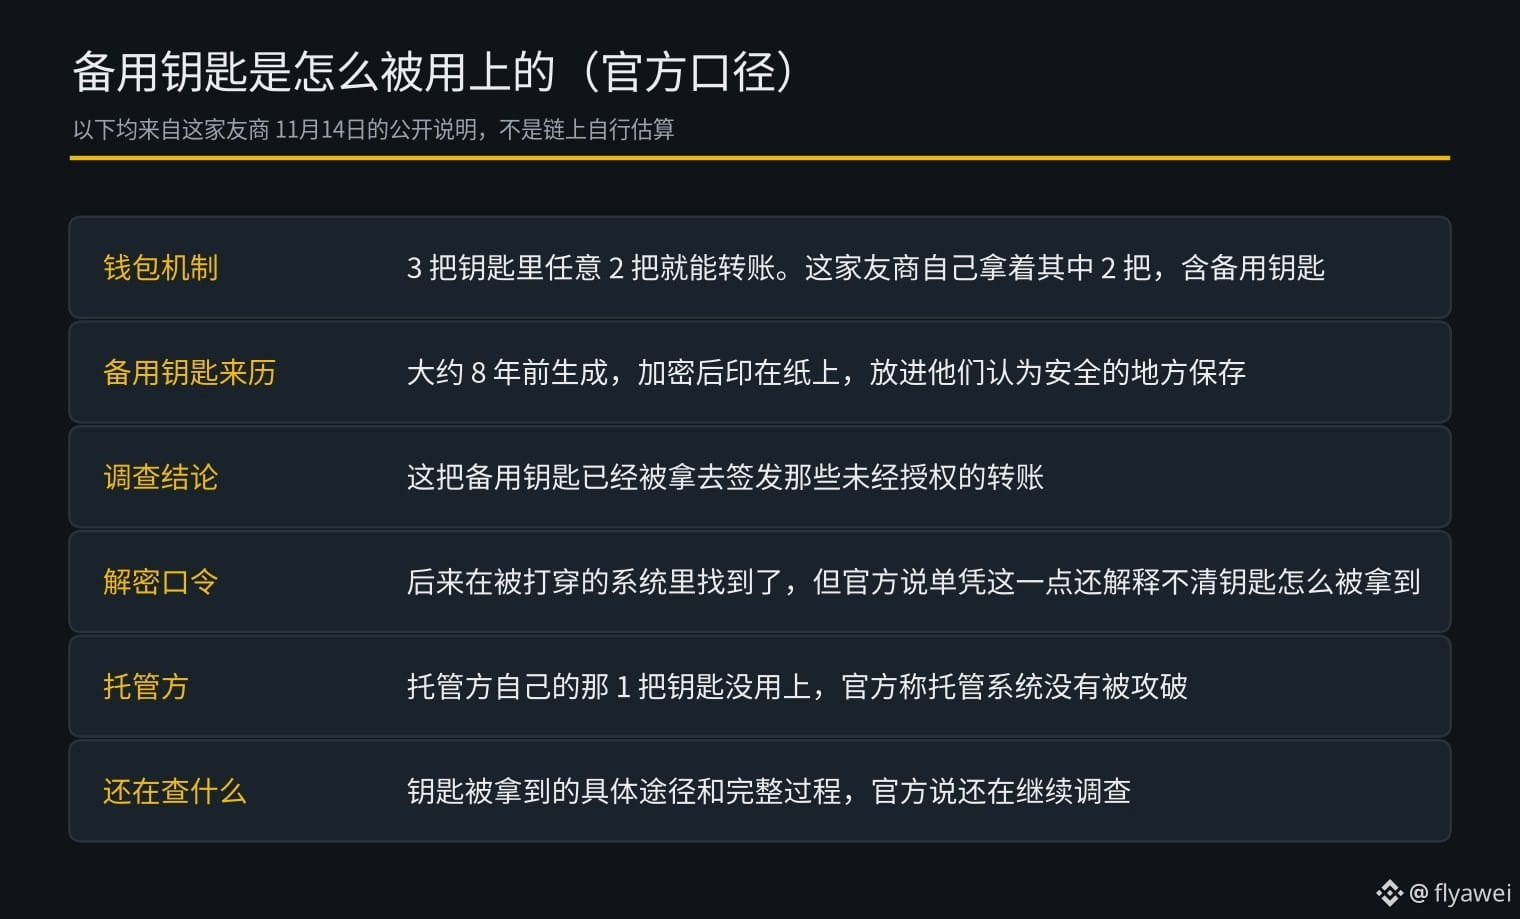
A causa aponta para uma chave de reserva mantida pela própria empresa. Essa carteira multisig permite transferências com quaisquer 2 de suas 3 chaves. A chave de reserva foi gerada há cerca de 8 anos, criptografada e impressa em papel para ser guardada. A investigação confirmou que ela foi usada para assinar aquelas transferências. A senha de descriptografia foi encontrada posteriormente no sistema invadido, mas a empresa afirmou que isso, por si só, ainda não explica como a chave foi obtida. As investigações continuam. A chave mantida pelo custodiante não foi usada, e o sistema de custódia também não foi invadido.
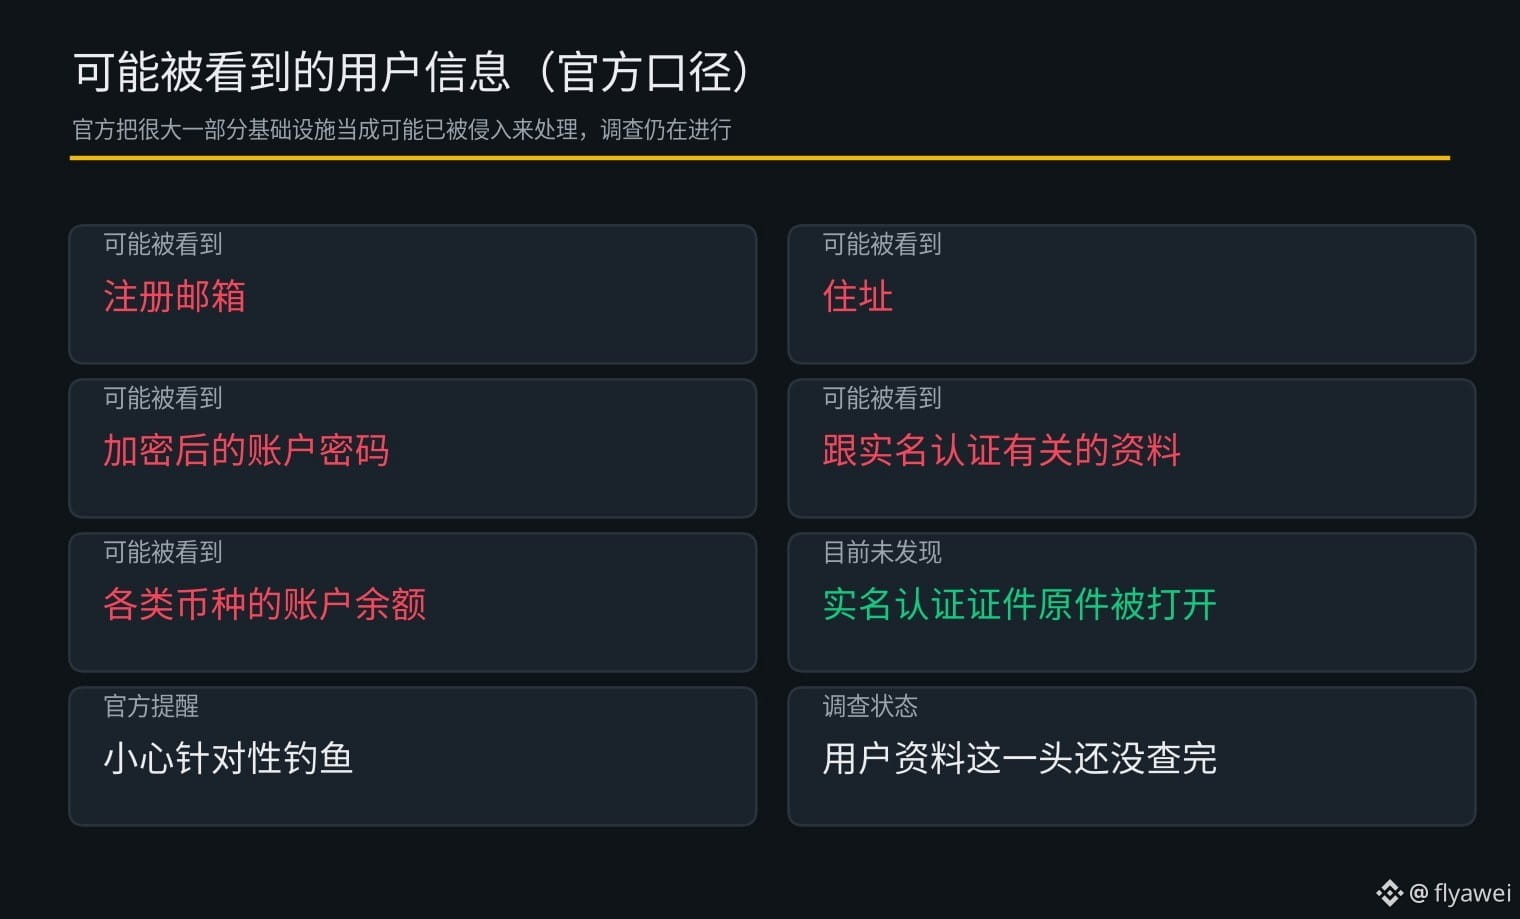
O mesmo comunicado também informa que as informações possivelmente acessadas incluem e-mails de cadastro, endereços residenciais, senhas de contas criptografadas, dados relacionados à verificação de identidade e saldos de contas em diferentes moedas. A empresa afirma que, até o momento, não encontrou indícios de que os documentos originais usados na verificação de identidade tenham sido acessados e alerta os usuários para ficarem atentos a tentativas de phishing direcionadas.
Na minha opinião, US$ 200 mil não é muito, mas a chave de reserva, impressa em papel e guardada por 8 anos, também foi comprometida quando o sistema foi invadido. A investigação sobre os dados dos usuários ainda não terminou; por enquanto, é melhor considerar que o risco permanece.
Para quem está começando, a recomendação é observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC
Uma empresa concorrente divulgou os resultados mais recentes da investigação às 21h13, horário de Pequim, em 14 de novembro. Agora admite que 3 das mais de 20 carteiras quentes usadas para saques diários foram invadidas e que cerca de US$ 200 mil em criptoativos foram transferidos.
Em 9 de novembro, a empresa ainda dizia publicamente que não havia perdido criptoativos. Só depois descobriu que já havia ocorrido uma transferência não autorizada de uma carteira quente. A empresa afirmou que a perda representa menos de 1% dos criptoativos mantidos pelos usuários e que cobrirá o valor com recursos próprios, sem descontá-lo dos saldos dos usuários. Parte dos fundos transferidos já foi congelada, mas a empresa não informou quanto.
A causa aponta para uma chave de reserva mantida pela própria empresa. Essa carteira multisig permite transferências com quaisquer 2 de suas 3 chaves. A chave de reserva foi gerada há cerca de 8 anos, criptografada e impressa em papel para ser guardada. A investigação confirmou que ela foi usada para assinar aquelas transferências. A senha de descriptografia foi encontrada posteriormente no sistema invadido, mas a empresa afirmou que isso, por si só, ainda não explica como a chave foi obtida. As investigações continuam. A chave mantida pelo custodiante não foi usada, e o sistema de custódia também não foi invadido.
O mesmo comunicado também informa que as informações possivelmente acessadas incluem e-mails de cadastro, endereços residenciais, senhas de contas criptografadas, dados relacionados à verificação de identidade e saldos de contas em diferentes moedas. A empresa afirma que, até o momento, não encontrou indícios de que os documentos originais usados na verificação de identidade tenham sido acessados e alerta os usuários para ficarem atentos a tentativas de phishing direcionadas.
Na minha opinião, US$ 200 mil não é muito, mas a chave de reserva, impressa em papel e guardada por 8 anos, também foi comprometida quando o sistema foi invadido. A investigação sobre os dados dos usuários ainda não terminou; por enquanto, é melhor considerar que o risco permanece.
Para quem está começando, a recomendação é observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC