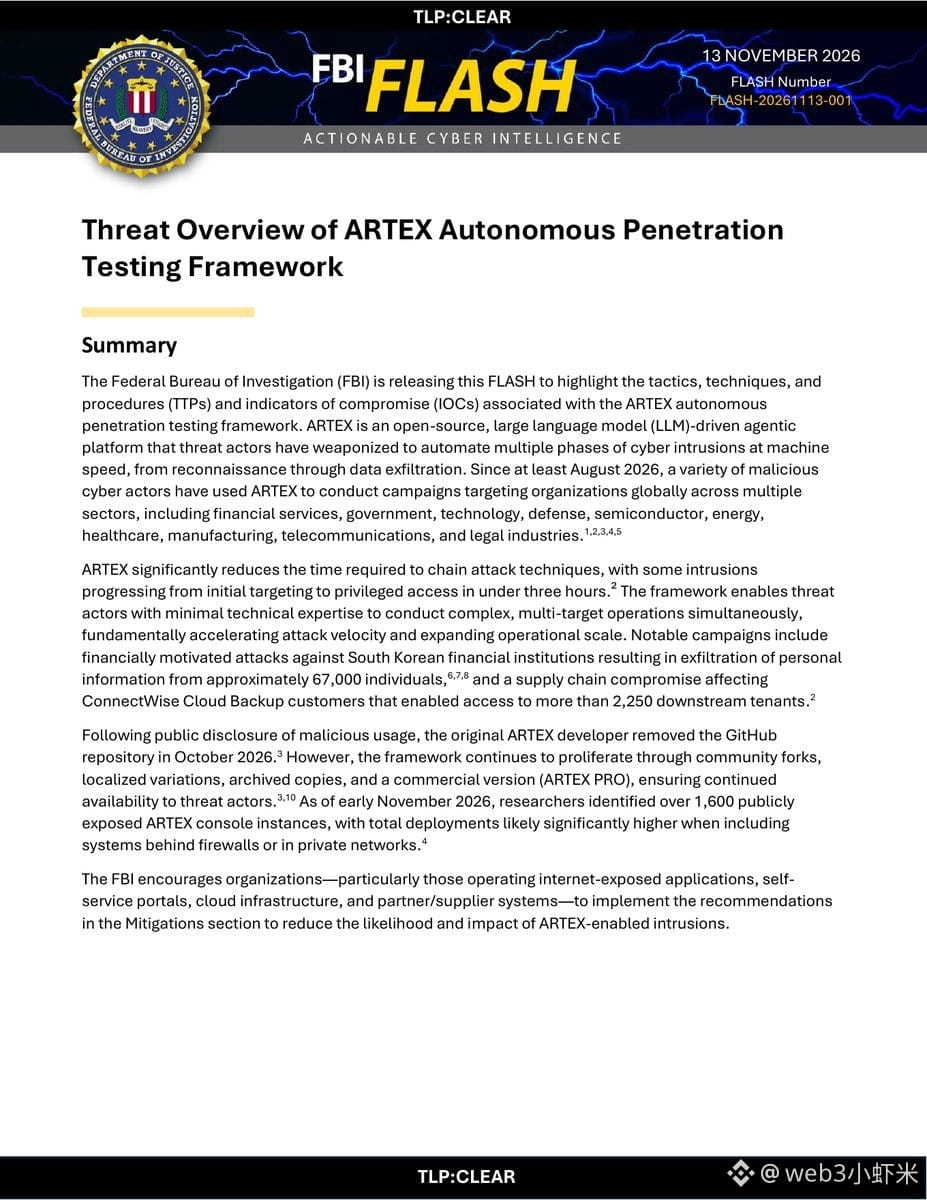
O FBI acaba de divulgar um alerta FLASH oficial, datado de 13 de novembro, com o número FLASH-20261113-001, que alerta especificamente sobre uma estrutura de código aberto para testes automatizados de intrusão chamada ARTEX.
Segundo o comunicado oficial, essa ferramenta usa modelos de grande escala para encadear ataques desde o reconhecimento até o roubo de dados; algumas invasões conseguem obter privilégios elevados em menos de 3 horas. Instituições financeiras sul-coreanas já foram afetadas, e os dados pessoais de aproximadamente 67 mil pessoas foram roubados. O incidente na cadeia de suprimentos do ConnectWise Cloud Backup também afetou mais de 2.250 locatários downstream.
O desenvolvedor original retirou o repositório do GitHub em outubro deste ano, mas, segundo o comunicado oficial, forks da comunidade, cópias arquivadas e a versão comercial ARTEX PRO continuam circulando. Até o início de novembro, mais de 1.600 painéis de controle expostos publicamente já haviam sido identificados. O FBI recomenda que as organizações analisem com atenção a exposição de portais externos, plataformas de autoatendimento e sistemas relacionados à nuvem e à cadeia de suprimentos.
#FBI #网络安全 $AI
Segundo o comunicado oficial, essa ferramenta usa modelos de grande escala para encadear ataques desde o reconhecimento até o roubo de dados; algumas invasões conseguem obter privilégios elevados em menos de 3 horas. Instituições financeiras sul-coreanas já foram afetadas, e os dados pessoais de aproximadamente 67 mil pessoas foram roubados. O incidente na cadeia de suprimentos do ConnectWise Cloud Backup também afetou mais de 2.250 locatários downstream.
O desenvolvedor original retirou o repositório do GitHub em outubro deste ano, mas, segundo o comunicado oficial, forks da comunidade, cópias arquivadas e a versão comercial ARTEX PRO continuam circulando. Até o início de novembro, mais de 1.600 painéis de controle expostos publicamente já haviam sido identificados. O FBI recomenda que as organizações analisem com atenção a exposição de portais externos, plataformas de autoatendimento e sistemas relacionados à nuvem e à cadeia de suprimentos.
#FBI #网络安全 $AI