5.324 SOL foram transferidos, e as 181 pessoas já receberam o reembolso integral
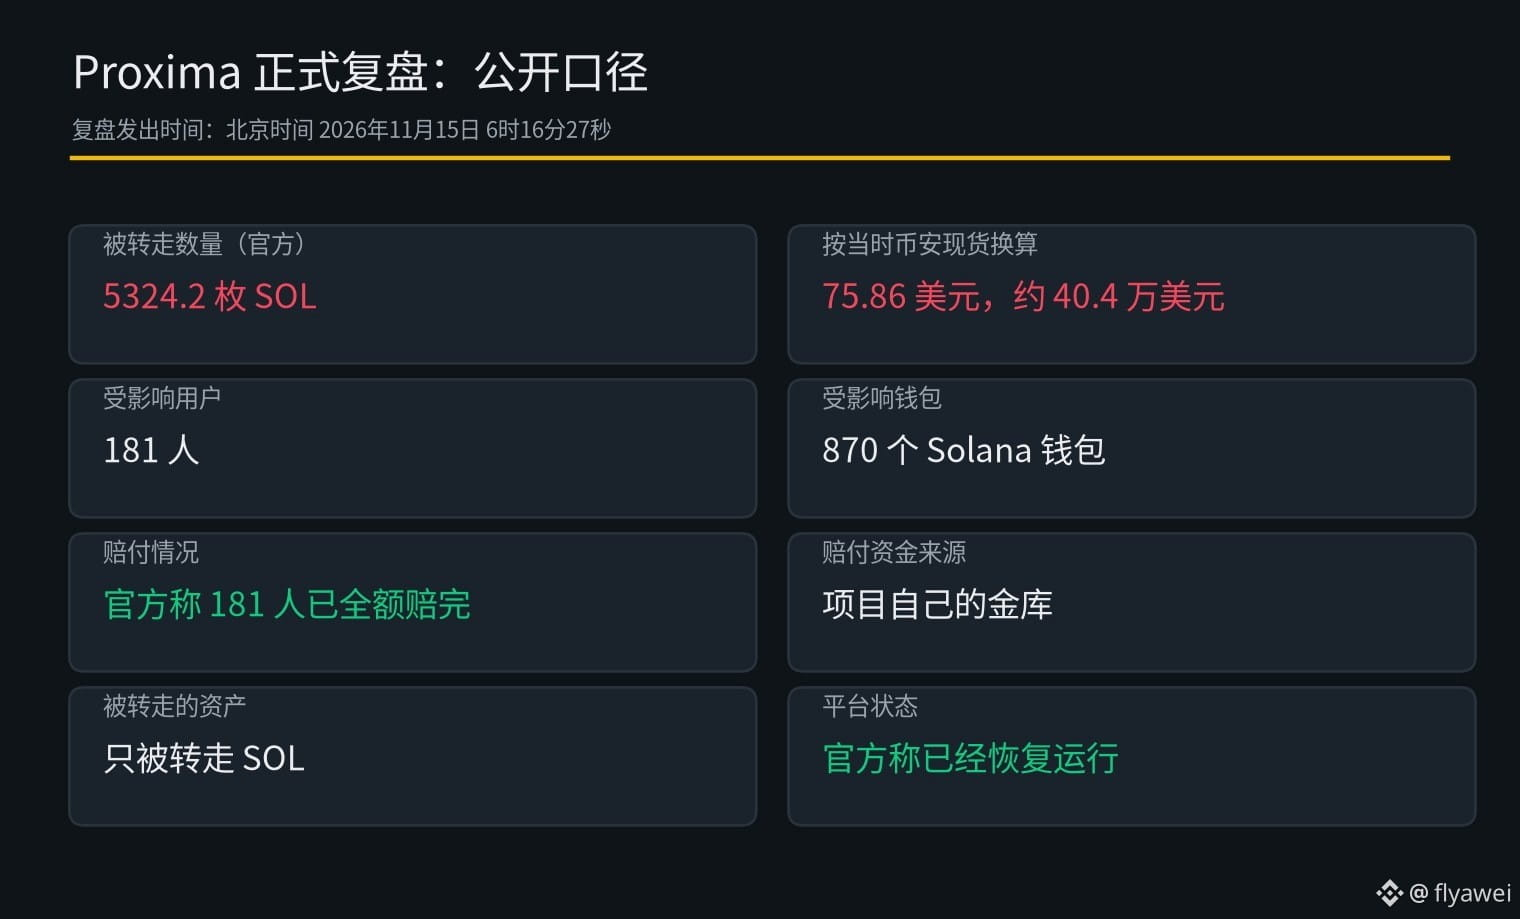
O projeto Proxima publicou seu relatório oficial às 6h16 de 15 de novembro, no horário de Pequim. Entre 11h22 e 13h42 de 14 de novembro, um invasor transferiu 5.324,2 SOL de 870 carteiras Solana pertencentes a 181 usuários. Considerando a cotação à vista de US$ 75,86 na Binance naquele momento, o valor foi de cerca de US$ 404 mil. As 181 pessoas já receberam o reembolso integral, pago com recursos do próprio tesouro do projeto, e a plataforma voltou a funcionar.
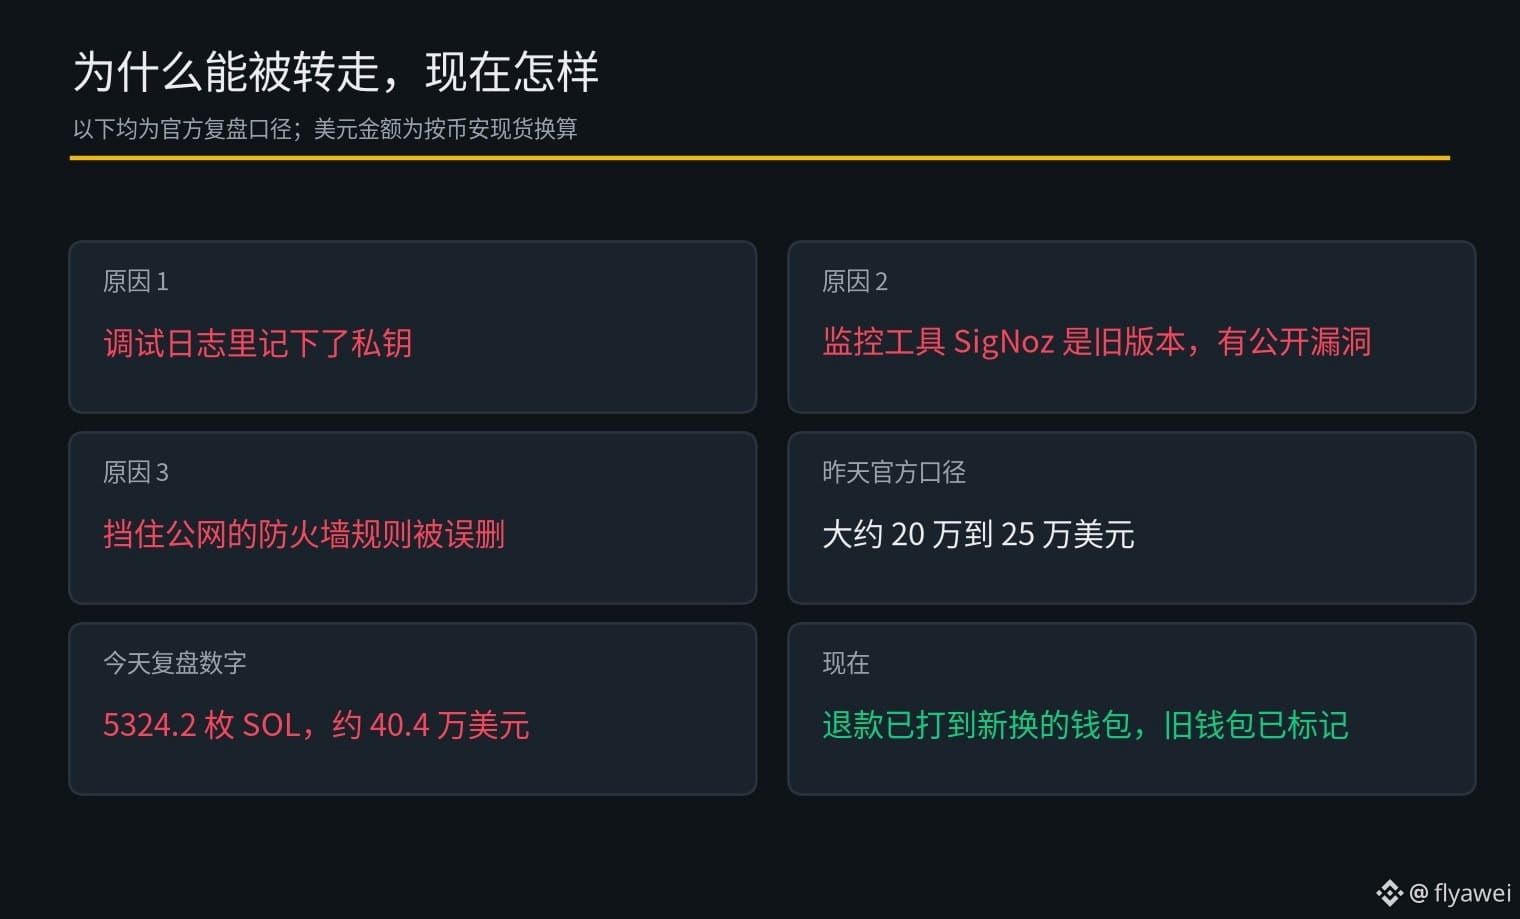
Ontem, a equipe havia informado um valor aproximado de US$ 200 mil a US$ 250 mil. Hoje, o número divulgado foi de 5.324,2 SOL, o que, convertido em dólares, fica bem acima do valor informado ontem.
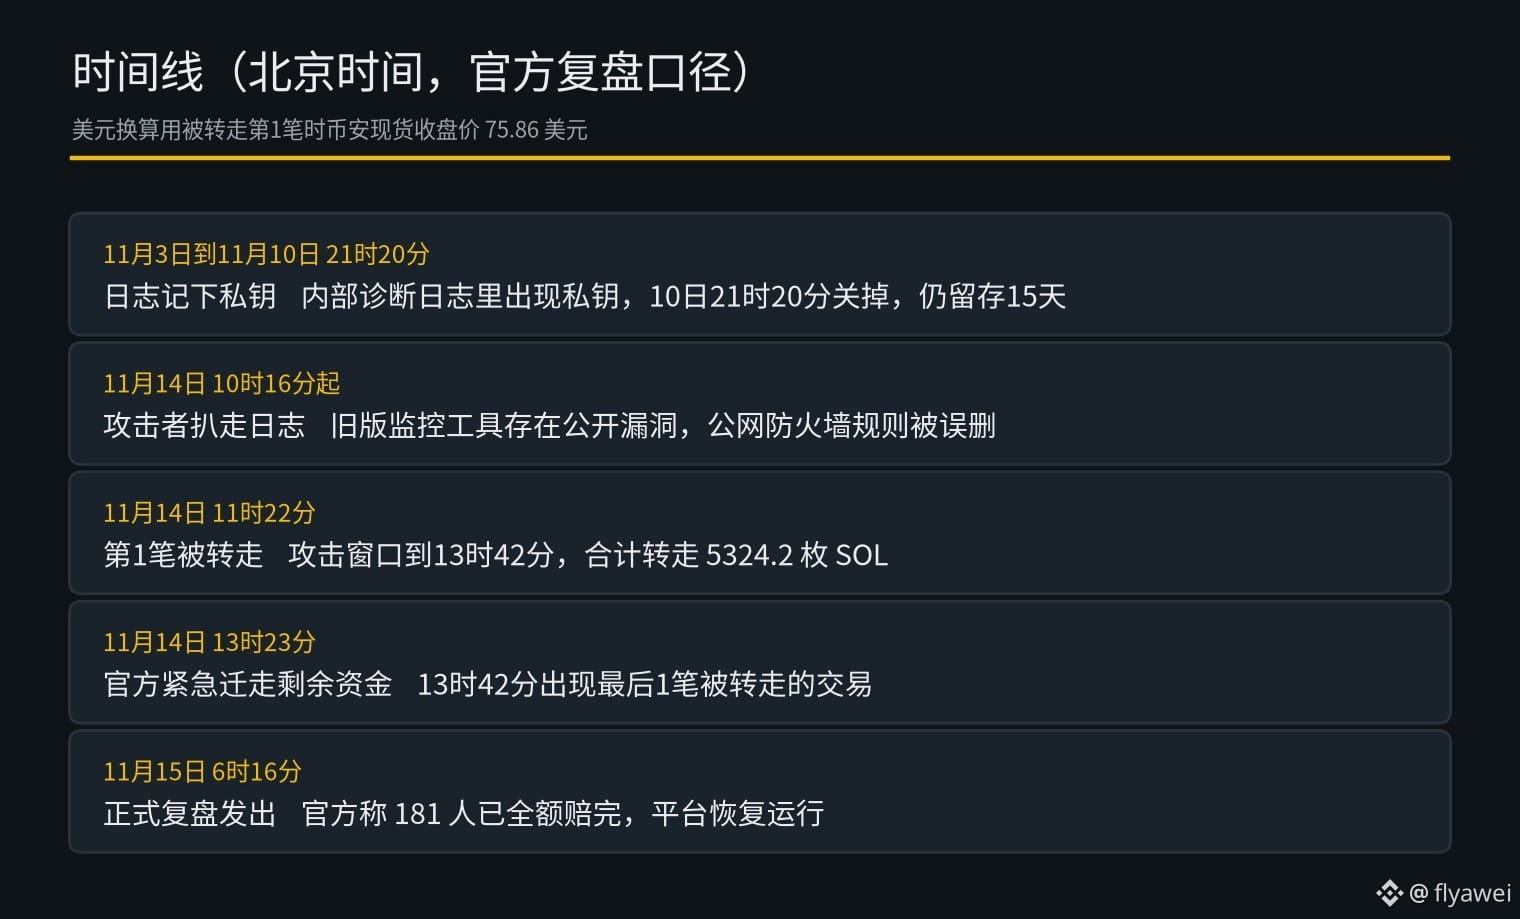
Segundo o relatório, entre 3 de novembro e 10 de novembro, às 21h20, as chaves privadas foram registradas nos logs internos de diagnóstico. Esses logs de depuração acabaram sendo incluídos no ambiente de produção. O registro foi desativado no dia 10, mas seu conteúdo permaneceu armazenado, com um prazo de retenção de 15 dias. A ferramenta de monitoramento usada, SigNoz, era uma versão antiga com uma vulnerabilidade conhecida, e as regras de firewall que bloqueavam o acesso pela internet pública foram apagadas por engano. A partir das 10h16 de 14 de novembro, o invasor começou a extrair os logs e a transferir os fundos ao mesmo tempo. A primeira transação ocorreu às 11h22; às 13h23, a equipe começou a transferir o dinheiro restante; e a última transação ocorreu às 13h42.
As carteiras afetadas já foram identificadas no produto. A equipe alertou que não se deve mais enviar fundos para esses endereços. Os reembolsos foram enviados para novas carteiras. Na minha opinião, chaves privadas jamais deveriam aparecer em logs de monitoramento. É uma boa notícia que os reembolsos já tenham sido feitos; não usem mais as carteiras antigas identificadas.
Para quem está começando, a recomendação é observar mais e operar menos. Ao comprar criptomoedas, compre apenas $BTC
O projeto Proxima publicou seu relatório oficial às 6h16 de 15 de novembro, no horário de Pequim. Entre 11h22 e 13h42 de 14 de novembro, um invasor transferiu 5.324,2 SOL de 870 carteiras Solana pertencentes a 181 usuários. Considerando a cotação à vista de US$ 75,86 na Binance naquele momento, o valor foi de cerca de US$ 404 mil. As 181 pessoas já receberam o reembolso integral, pago com recursos do próprio tesouro do projeto, e a plataforma voltou a funcionar.
Ontem, a equipe havia informado um valor aproximado de US$ 200 mil a US$ 250 mil. Hoje, o número divulgado foi de 5.324,2 SOL, o que, convertido em dólares, fica bem acima do valor informado ontem.
Segundo o relatório, entre 3 de novembro e 10 de novembro, às 21h20, as chaves privadas foram registradas nos logs internos de diagnóstico. Esses logs de depuração acabaram sendo incluídos no ambiente de produção. O registro foi desativado no dia 10, mas seu conteúdo permaneceu armazenado, com um prazo de retenção de 15 dias. A ferramenta de monitoramento usada, SigNoz, era uma versão antiga com uma vulnerabilidade conhecida, e as regras de firewall que bloqueavam o acesso pela internet pública foram apagadas por engano. A partir das 10h16 de 14 de novembro, o invasor começou a extrair os logs e a transferir os fundos ao mesmo tempo. A primeira transação ocorreu às 11h22; às 13h23, a equipe começou a transferir o dinheiro restante; e a última transação ocorreu às 13h42.
As carteiras afetadas já foram identificadas no produto. A equipe alertou que não se deve mais enviar fundos para esses endereços. Os reembolsos foram enviados para novas carteiras. Na minha opinião, chaves privadas jamais deveriam aparecer em logs de monitoramento. É uma boa notícia que os reembolsos já tenham sido feitos; não usem mais as carteiras antigas identificadas.
Para quem está começando, a recomendação é observar mais e operar menos. Ao comprar criptomoedas, compre apenas $BTC