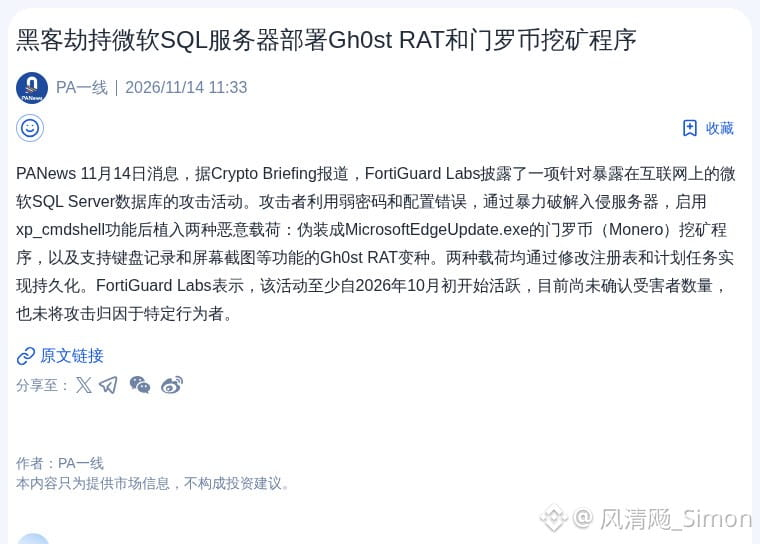
Esses hackers são mesmo uns sacanas: foram diretamente atrás dos servidores Microsoft SQL expostos na internet.
Primeiro, invadiram-nos à força com senhas fracas. Depois, instalaram um falso programa de atualização do Edge para minerar Monero e, de quebra, implantaram uma variante do Gh0st RAT, capaz de registar as teclas premidas e fazer capturas de ecrã.
Esta porcaria está ativa desde o início de outubro e deixou os servidores cheios de portas traseiras e programas de mineração. Que merda nojenta.
$BTC
$ETH
$MSFT
#IncidenteDeSegurança
#Microsoft
Primeiro, invadiram-nos à força com senhas fracas. Depois, instalaram um falso programa de atualização do Edge para minerar Monero e, de quebra, implantaram uma variante do Gh0st RAT, capaz de registar as teclas premidas e fazer capturas de ecrã.
Esta porcaria está ativa desde o início de outubro e deixou os servidores cheios de portas traseiras e programas de mineração. Que merda nojenta.
$BTC
$ETH
$MSFT
#IncidenteDeSegurança
#Microsoft