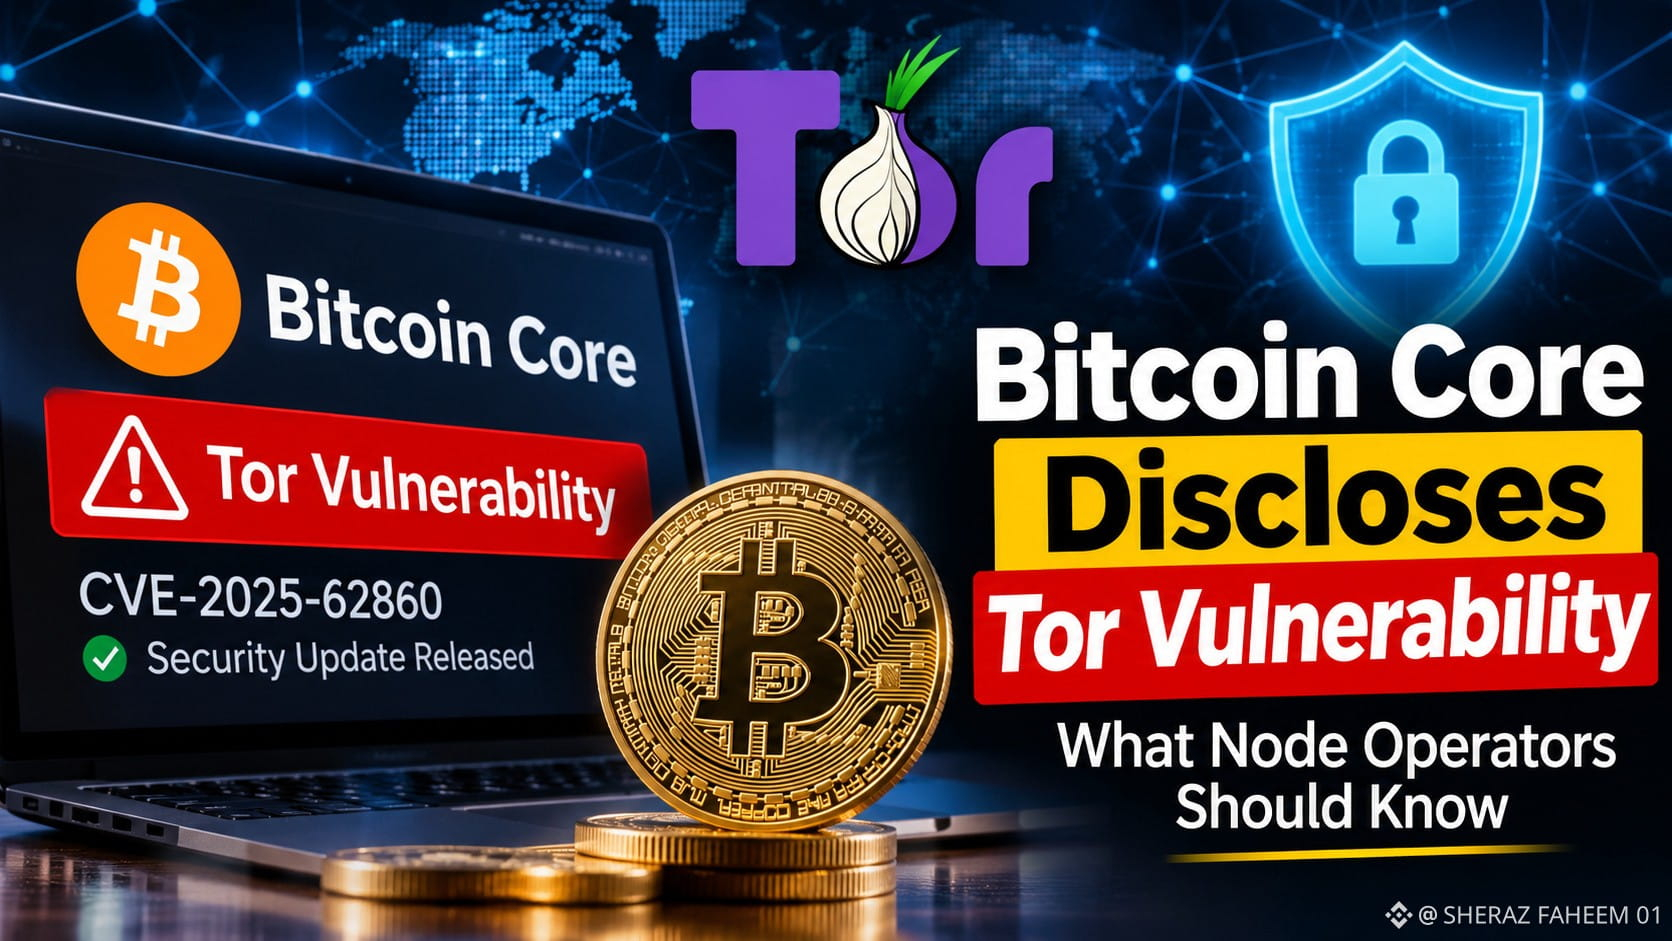
#BitcoinCoreDisclosesTorTrafficVulnerability Bitcoin Core divulga vulnerabilidade no Tor: o que os operadores de nós devem saber
O Bitcoin Core divulgou publicamente uma vulnerabilidade de segurança que permitia que conexões Tor de entrada recebessem permissões de peer confiável em milhares de nós Bitcoin acessíveis, sob determinadas configurações. O problema, identificado como CVE-2025-62860, levanta questões importantes sobre a segurança da rede e sobre como as configurações de confiança são gerenciadas em uma infraestrutura descentralizada.
A vulnerabilidade ocorria quando o Bitcoin Core tratava conexões Tor de entrada como confiáveis porque o endereço do proxy Tor local correspondia a um intervalo de IP configurado por meio da opção de lista de permissões, que é opcional. Consequentemente, essas conexões podiam contornar certos limites de proteção contra ataques de negação de serviço e medidas de privacidade normalmente aplicados a peers não confiáveis.
No entanto, a exposição dependia da configuração. Nós que nunca habilitaram a opção de lista de permissões, desativada por padrão, não foram afetados por esse problema específico. É importante destacar que a vulnerabilidade já havia sido corrigida em atualizações do Bitcoin Core lançadas em outubro de 2025, antes da divulgação pública detalhada, em 10 de novembro de 2026.
Do ponto de vista do mercado, esse acontecimento é mais relevante para a infraestrutura técnica do Bitcoin do que para os movimentos imediatos de preço. A transparência em relação à segurança e a manutenção oportuna do software continuam sendo essenciais para preservar a confiança nas redes descentralizadas.
Para os traders, a principal lição é distinguir uma vulnerabilidade histórica de software de uma ameaça ativa à rede como um todo. Acompanhar as divulgações dos desenvolvedores, as atualizações dos nós e a resiliência da rede oferece uma perspectiva mais equilibrada do que reagir apenas às manchetes sobre segurança.
$AKE
$SHELL
$TAC
O Bitcoin Core divulgou publicamente uma vulnerabilidade de segurança que permitia que conexões Tor de entrada recebessem permissões de peer confiável em milhares de nós Bitcoin acessíveis, sob determinadas configurações. O problema, identificado como CVE-2025-62860, levanta questões importantes sobre a segurança da rede e sobre como as configurações de confiança são gerenciadas em uma infraestrutura descentralizada.
A vulnerabilidade ocorria quando o Bitcoin Core tratava conexões Tor de entrada como confiáveis porque o endereço do proxy Tor local correspondia a um intervalo de IP configurado por meio da opção de lista de permissões, que é opcional. Consequentemente, essas conexões podiam contornar certos limites de proteção contra ataques de negação de serviço e medidas de privacidade normalmente aplicados a peers não confiáveis.
No entanto, a exposição dependia da configuração. Nós que nunca habilitaram a opção de lista de permissões, desativada por padrão, não foram afetados por esse problema específico. É importante destacar que a vulnerabilidade já havia sido corrigida em atualizações do Bitcoin Core lançadas em outubro de 2025, antes da divulgação pública detalhada, em 10 de novembro de 2026.
Do ponto de vista do mercado, esse acontecimento é mais relevante para a infraestrutura técnica do Bitcoin do que para os movimentos imediatos de preço. A transparência em relação à segurança e a manutenção oportuna do software continuam sendo essenciais para preservar a confiança nas redes descentralizadas.
Para os traders, a principal lição é distinguir uma vulnerabilidade histórica de software de uma ameaça ativa à rede como um todo. Acompanhar as divulgações dos desenvolvedores, as atualizações dos nós e a resiliência da rede oferece uma perspectiva mais equilibrada do que reagir apenas às manchetes sobre segurança.
$AKE
$SHELL
$TAC