«Por que uma conexão que chega pelo Tor deveria ser considerada confiável?» Foi o que me perguntou um amigo que mantém seu próprio nó. Li aquele comunicado duas vezes; o ponto em que fiquei preso foi a camada dos endereços. $BNB
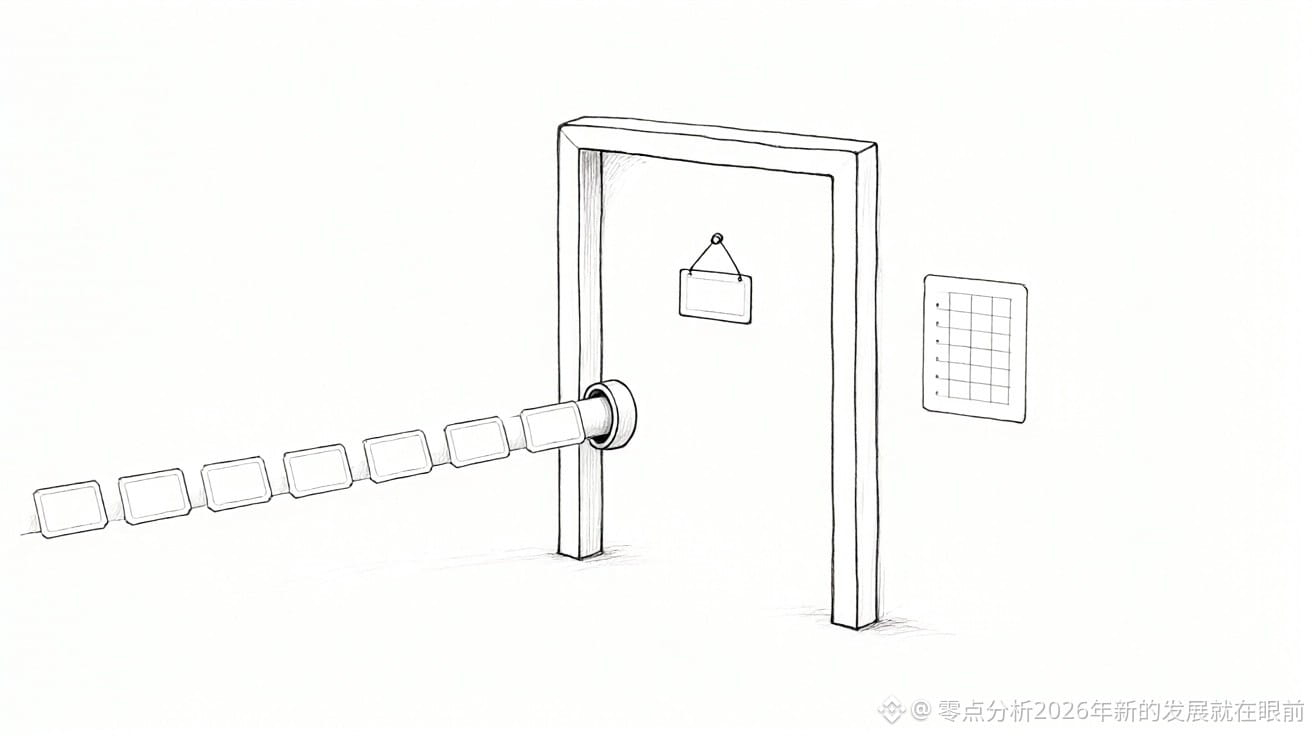
Quando um par de entrada chega pelo Tor, o que o nó vê é o endereço do processo Tor local, geralmente na mesma máquina e na mesma rede local. A origem real do outro lado simplesmente não aparece nessa camada. Já a opção não padrão -whitelist concede tratamento de «confiável» com base em faixas de IP: se a faixa incluir o processo Tor, as conexões externas herdam esse tratamento. A intenção dessa opção é permitir que os clientes associados se conectem ao processo Tor local; o critério considera apenas o IP de origem, não a identidade do outro lado. Com a lista de permissões ativada, as várias limitações contra DoS e as medidas para atenuar vazamentos de privacidade deixam de se aplicar a essas conexões. $ETH
O problema está na forma como o software é distribuído. Vários fornecedores empacotam o software do nó junto com o processo Tor e, de quebra, configuram -whitelist para corresponder à faixa de IP. Alguns clientes associados nem sequer funcionam sem essa opção ativada. A combinação dos dois fez com que o comunicado original dissesse que «milhares de nós da rede principal acessíveis» adicionaram todas as conexões de entrada pelo Tor à lista de permissões. Nós que nunca haviam alterado a opção não padrão -whitelist não foram contabilizados nem uma vez. $SOL
A correção foi bastante direta: conexões recebidas por um onion bind nunca entram na lista de permissões; a correspondência de endereços é simplesmente ignorada.
A alteração de número 33395 foi aberta em 15 de setembro de 2025, mesclada e portada para versões anteriores no dia 17. As versões anteriores à 28.3, 29.2 e 30.0 foram afetadas; somente as versões menores seguintes incluem a correção. Antes disso, em 12 de setembro, Martin Zumsande e Antoine Poinsot relataram o problema à equipe de segurança. No mesmo dia 17, também avisaram Luke Dashjr, mantenedor do Bitcoin Knots, e, no dia 19, notificaram vários fornecedores de software afetados. Para quem não consegue atualizar de imediato, o comunicado recomenda uma única medida temporária: remover de -whitelist o IP do proxy Tor local.
Opinião pessoal; não constitui aconselhamento de investimento. Cada um assume os riscos e os resultados.
#比特币Core披露Tor流量漏洞
Quando um par de entrada chega pelo Tor, o que o nó vê é o endereço do processo Tor local, geralmente na mesma máquina e na mesma rede local. A origem real do outro lado simplesmente não aparece nessa camada. Já a opção não padrão -whitelist concede tratamento de «confiável» com base em faixas de IP: se a faixa incluir o processo Tor, as conexões externas herdam esse tratamento. A intenção dessa opção é permitir que os clientes associados se conectem ao processo Tor local; o critério considera apenas o IP de origem, não a identidade do outro lado. Com a lista de permissões ativada, as várias limitações contra DoS e as medidas para atenuar vazamentos de privacidade deixam de se aplicar a essas conexões. $ETH
O problema está na forma como o software é distribuído. Vários fornecedores empacotam o software do nó junto com o processo Tor e, de quebra, configuram -whitelist para corresponder à faixa de IP. Alguns clientes associados nem sequer funcionam sem essa opção ativada. A combinação dos dois fez com que o comunicado original dissesse que «milhares de nós da rede principal acessíveis» adicionaram todas as conexões de entrada pelo Tor à lista de permissões. Nós que nunca haviam alterado a opção não padrão -whitelist não foram contabilizados nem uma vez. $SOL
A correção foi bastante direta: conexões recebidas por um onion bind nunca entram na lista de permissões; a correspondência de endereços é simplesmente ignorada.
A alteração de número 33395 foi aberta em 15 de setembro de 2025, mesclada e portada para versões anteriores no dia 17. As versões anteriores à 28.3, 29.2 e 30.0 foram afetadas; somente as versões menores seguintes incluem a correção. Antes disso, em 12 de setembro, Martin Zumsande e Antoine Poinsot relataram o problema à equipe de segurança. No mesmo dia 17, também avisaram Luke Dashjr, mantenedor do Bitcoin Knots, e, no dia 19, notificaram vários fornecedores de software afetados. Para quem não consegue atualizar de imediato, o comunicado recomenda uma única medida temporária: remover de -whitelist o IP do proxy Tor local.
Opinião pessoal; não constitui aconselhamento de investimento. Cada um assume os riscos e os resultados.
#比特币Core披露Tor流量漏洞