🚨 ALERTA URGENTE DO FBI:
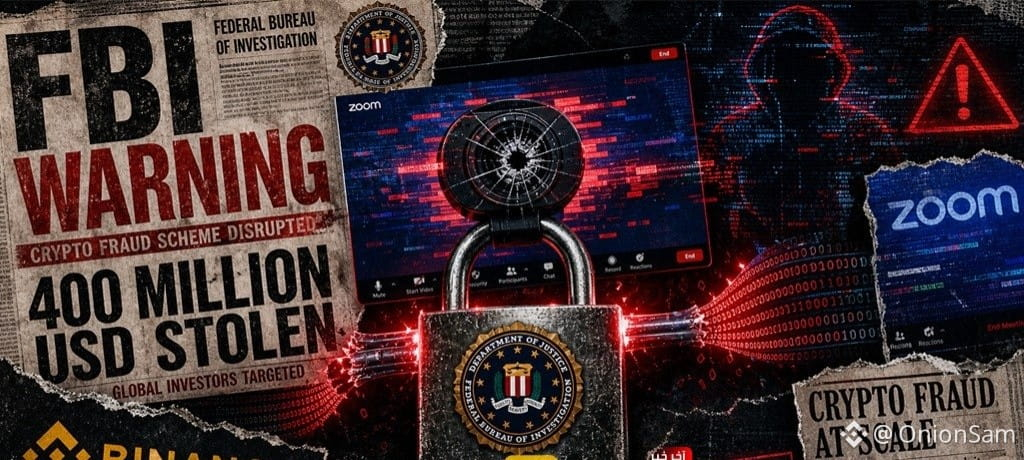
Rede de malware "FaceStealer" rouba US$ 400 milhões em criptomoedas usando chamadas falsas do Zoom e vídeos de webcam roubados! 📉🔐
O FBI e o Departamento de Justiça dos EUA desmantelaram oficialmente a rede de crimes cibernéticos "FaceStealer", ligada à Coreia do Norte — apreendendo mais de 900 vídeos de webcam de vítimas gravados secretamente:
⚠️ Como a armadilha funciona:
🔹 Contatos comprometidos:
Hackers invadem contas do Telegram ou do LinkedIn de colegas de confiança do setor e convidam as vítimas para chamadas de vídeo por meio de links falsos do Zoom, Teams ou Google Meet.
🔹 Deepfakes e gravações em loop:
Durante a chamada, os invasores reproduzem imagens pré-gravadas da webcam de um contato conhecido para conquistar a confiança da vítima imediatamente.
🔹 A carga maliciosa:
Eles simulam uma "falha no áudio" e pedem que você baixe uma "correção de áudio/atualização do SDK" — instalando um malware ladrão de informações que esvazia carteiras de criptomoedas e grava sua webcam para atrair a próxima vítima.
🛡️ Regras essenciais de proteção:
✅ Nunca baixe atualizações de software ou extensões de navegador durante uma chamada de vídeo.
✅ Sempre confirme os convites para chamadas por um canal de comunicação secundário.
#CryptoSecurity #FBI #ScamAlert #CyberSecurity #WalletSecurity #DeFi #Web3 #BTC #ETH #SOL
$WLD
$CVC
$ENS
Rede de malware "FaceStealer" rouba US$ 400 milhões em criptomoedas usando chamadas falsas do Zoom e vídeos de webcam roubados! 📉🔐
O FBI e o Departamento de Justiça dos EUA desmantelaram oficialmente a rede de crimes cibernéticos "FaceStealer", ligada à Coreia do Norte — apreendendo mais de 900 vídeos de webcam de vítimas gravados secretamente:
⚠️ Como a armadilha funciona:
🔹 Contatos comprometidos:
Hackers invadem contas do Telegram ou do LinkedIn de colegas de confiança do setor e convidam as vítimas para chamadas de vídeo por meio de links falsos do Zoom, Teams ou Google Meet.
🔹 Deepfakes e gravações em loop:
Durante a chamada, os invasores reproduzem imagens pré-gravadas da webcam de um contato conhecido para conquistar a confiança da vítima imediatamente.
🔹 A carga maliciosa:
Eles simulam uma "falha no áudio" e pedem que você baixe uma "correção de áudio/atualização do SDK" — instalando um malware ladrão de informações que esvazia carteiras de criptomoedas e grava sua webcam para atrair a próxima vítima.
🛡️ Regras essenciais de proteção:
✅ Nunca baixe atualizações de software ou extensões de navegador durante uma chamada de vídeo.
✅ Sempre confirme os convites para chamadas por um canal de comunicação secundário.
#CryptoSecurity #FBI #ScamAlert #CyberSecurity #WalletSecurity #DeFi #Web3 #BTC #ETH #SOL
$WLD
$CVC
$ENS