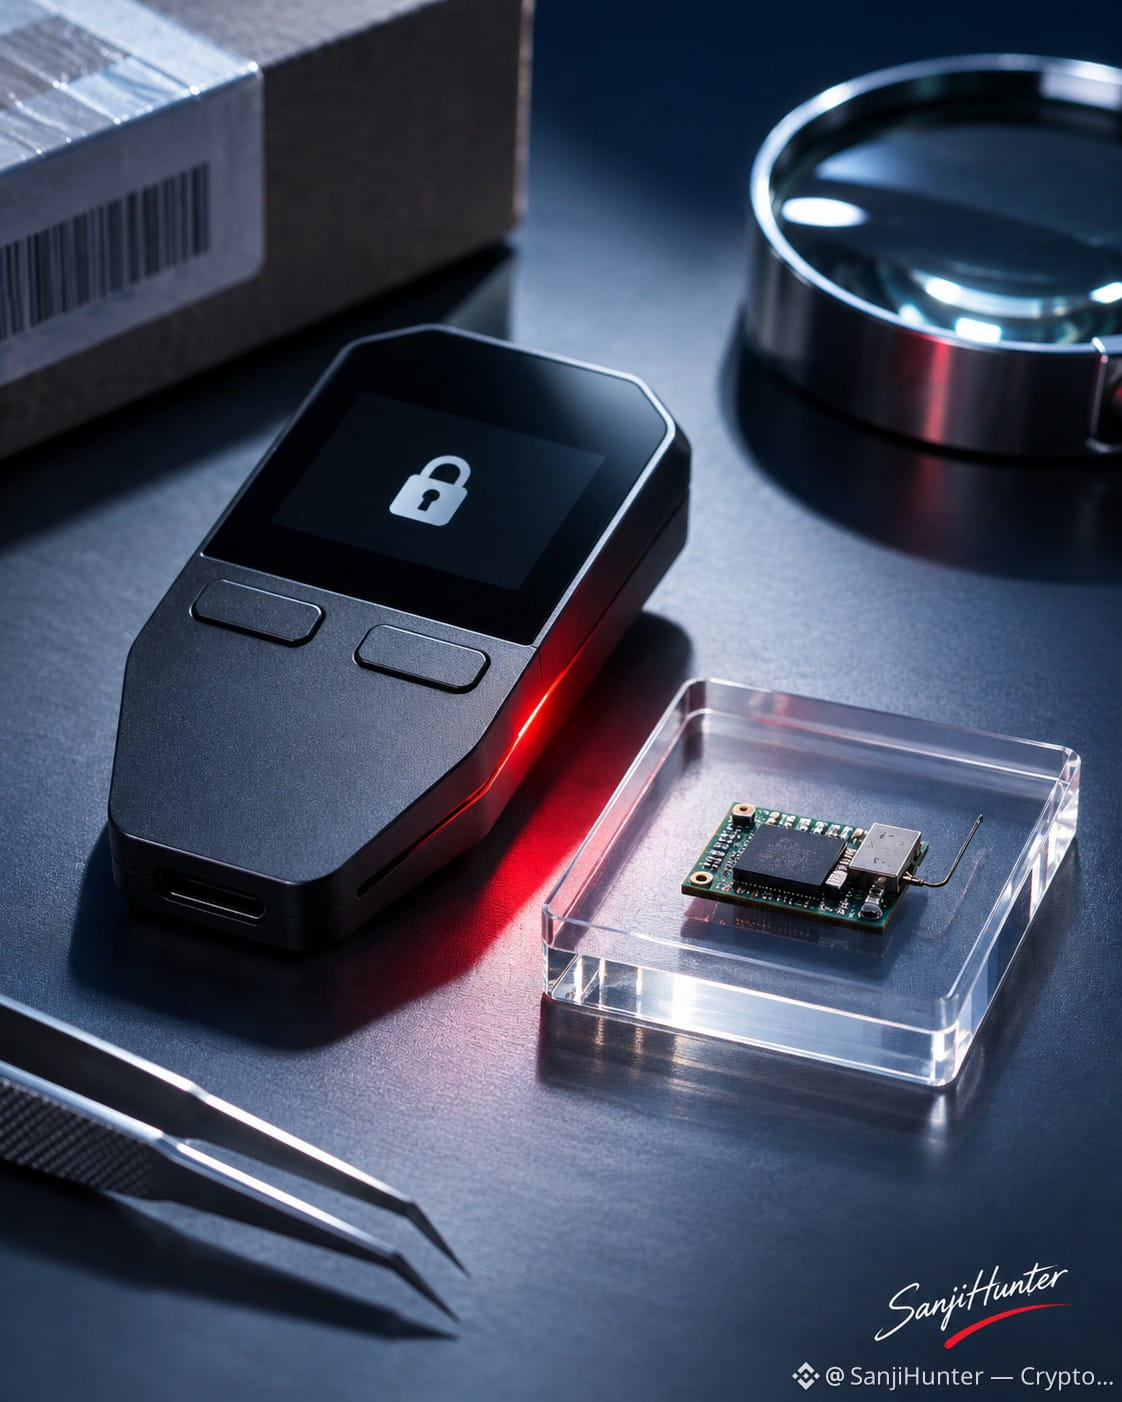
TREZOR CONFIRMA IMPLANTES OCULTOS EM 3 CARTEIRAS — UMA CORREÇÃO DE FIRMWARE NÃO É SUFICIENTE
Imagine comprar uma carteira de hardware genuína e só depois descobrir que alguém a modificou secretamente antes de ela chegar até você.
Isso já não é apenas um risco hipotético.
A Trezor confirmou a presença de implantes maliciosos em 3 dispositivos Safe 5 comprados da CryptoBilis entre 20 de agosto e 23 de setembro.
Os implantes poderiam capturar as frases de recuperação exibidas no dispositivo e transmiti-las por uma rede móvel.
$BTC
🔐 A Trezor lançou o firmware 2.13.1 para bloquear os implantes identificados até agora.
Mas há um problema que o software não pode resolver.
Se sua frase de recuperação já foi capturada, atualizar o firmware não tornará essas chaves secretas novamente.
⚠️ A Trezor ainda recomenda que qualquer pessoa que tenha comprado seus dispositivos da CryptoBilis desde março de 2026 transfira os fundos para uma nova carteira com uma frase de recuperação totalmente nova e entre em contato com o suporte oficial.
Nenhum cliente afetado relatou perda de fundos, e a Trezor não encontrou implantes em dispositivos de outros vendedores ou modelos durante sua investigação.
A lição vai além da Trezor.
Sua carteira de hardware pode ser genuína, mas sua cadeia de fornecimento pode ter sido comprometida.
$LINK
#Trezor #CryptoSecurity #HardwareWallets
Imagine comprar uma carteira de hardware genuína e só depois descobrir que alguém a modificou secretamente antes de ela chegar até você.
Isso já não é apenas um risco hipotético.
A Trezor confirmou a presença de implantes maliciosos em 3 dispositivos Safe 5 comprados da CryptoBilis entre 20 de agosto e 23 de setembro.
Os implantes poderiam capturar as frases de recuperação exibidas no dispositivo e transmiti-las por uma rede móvel.
$BTC
🔐 A Trezor lançou o firmware 2.13.1 para bloquear os implantes identificados até agora.
Mas há um problema que o software não pode resolver.
Se sua frase de recuperação já foi capturada, atualizar o firmware não tornará essas chaves secretas novamente.
⚠️ A Trezor ainda recomenda que qualquer pessoa que tenha comprado seus dispositivos da CryptoBilis desde março de 2026 transfira os fundos para uma nova carteira com uma frase de recuperação totalmente nova e entre em contato com o suporte oficial.
Nenhum cliente afetado relatou perda de fundos, e a Trezor não encontrou implantes em dispositivos de outros vendedores ou modelos durante sua investigação.
A lição vai além da Trezor.
Sua carteira de hardware pode ser genuína, mas sua cadeia de fornecimento pode ter sido comprometida.
$LINK
#Trezor #CryptoSecurity #HardwareWallets