


A Uber começou a entrar em contato com milhares de motoristas nos EUA sobre o recente incidente de segurança envolvendo um de seus fornecedores terceirizados de IA. A violação pode ter exposto dados pessoais dos motoristas, incluindo informações de suas carteiras de habilitação. A empresa detalhou o incidente em comunicados enviados aos motoristas em 10 de novembro.
Como a Uber soube que seus dados de fornecedor haviam sido violados
O fornecedor entrou em contato com a Uber em 9 de outubro de 2026, depois que hackers obtiveram credenciais internas e as usaram para acessar a conta da Uber. A Uber informou que interrompeu imediatamente a conexão de dados e iniciou uma investigação. Até 13 de outubro, a empresa havia confirmado o acesso não autorizado aos dados pessoais dos motoristas.
A Uber ofereceu aos seus usuários monitoramento e assistência contra fraudes gratuitos da Cyberscout. Até agora, nenhum uso indevido foi relatado.
O comunicado aos motoristas sobre o incidente foi datado de 10 de novembro, o que significa que se passaram 28 dias desde a verificação. No entanto, o intervalo entre a verificação e a notificação dos motoristas afetados não significa que houve uma violação das regras de comunicação.
A provedora é a Fireworks AI, informou a TechCrunch
A provedora afetada foi a Fireworks AI, uma empresa que dá aos desenvolvedores acesso a modelos de IA, segundo a TechCrunch. A Uber também confirmou à publicação que a Fireworks armazenava alguns de seus dados.
Até agora, os números divulgados indicam que 7.870 pessoas foram afetadas em três estados: 3.430 na Carolina do Sul, 2.567 em Massachusetts e 1.873 em Rhode Island. O Departamento de Assuntos do Consumidor da Carolina do Sul confirma de forma independente o número do estado.
No entanto, a dimensão total da violação ainda não está clara. A Califórnia e Illinois não divulgaram seus números, o que significa que o total de 7.870 abrange apenas os três estados com números informados. O número de motoristas afetados em todo o país ainda é desconhecido.
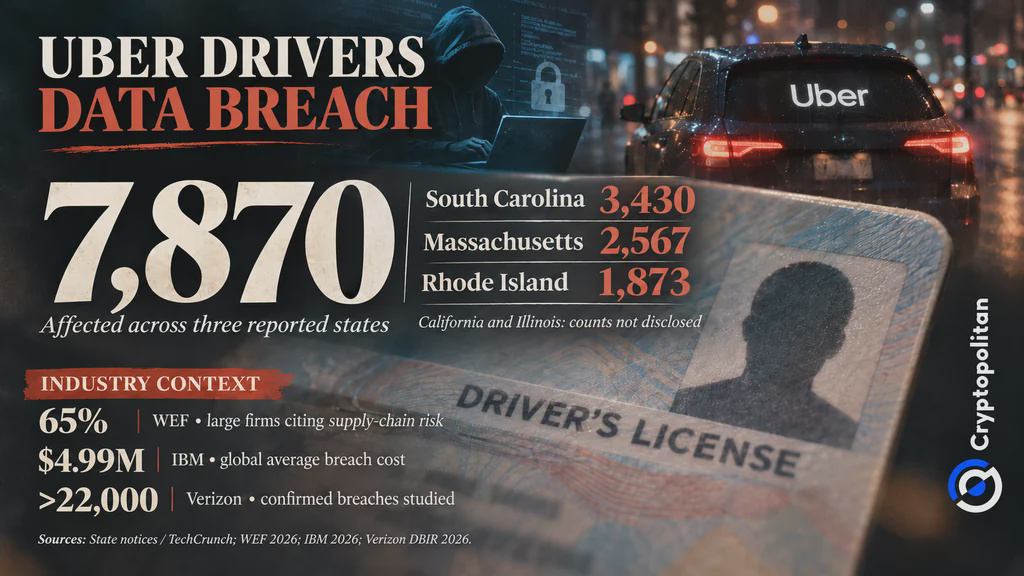 Vazamento de dados de carteiras de motorista da Uber afeta 7.870 pessoas em três estados após ataque à Fireworks AI
Roubo de credenciais ligado ao “LLMJacking”
Em seu boletim de 9 de novembro, a Fireworks anunciou que a violação foi mais grave do que um simples roubo de credenciais. Informações de contas e faturamento foram acessadas. Segredos, conjuntos de dados e modelos de IA inacabados de alguns clientes também foram acessados. A Fireworks especificou que os números dos cartões de pagamento não foram afetados.
A empresa também revelou outra violação. Em 23 de outubro, um provedor de serviços em nuvem que hospedava os sistemas da Fireworks foi vítima de um ataque. No dia seguinte, os hackers usaram o acesso a esse serviço de nuvem para obter mais informações de clientes. A Fireworks informou que não houve nenhuma outra violação bem-sucedida depois de 25 de outubro.
A Fireworks relacionou os ataques ao LLMJacking, um esquema baseado no acesso roubado a modelos de IA. Em um caso separado, o Google e a Mandiant revelaram que o uso não autorizado de IA gerou custos superiores a US$ 100.000 em apenas um dia. No entanto, essas despesas não estão relacionadas à Uber.
Por que esta violação não é o encobrimento de 2016
A Uber já enfrentou uma grande violação de dados, mas sua resposta foi diferente. Em 2018, o procurador-geral da Califórnia anunciou um acordo de US$ 148 milhões relacionado a uma violação ocorrida em 2016 e ocultada pela empresa, que afetou 57 milhões de pessoas. Investigadores disseram que a Uber pagou US$ 100.000 a hackers para que mantivessem silêncio e não notificou mais de 174.000 motoristas da Califórnia.
Desta vez, a Uber afirma que desconectou prontamente a provedora afetada, notificou os motoristas e ofereceu monitoramento de crédito. Até agora, as divulgações públicas não mostram evidências de um encobrimento semelhante.
O risco de terceiros é agora a maior exposição
A violação mais recente da Uber destaca uma preocupação crescente: as empresas podem perder informações confidenciais por meio dos fornecedores dos quais dependem. O Fórum Econômico Mundial constatou que 65% das grandes empresas consideravam as vulnerabilidades de terceiros e da cadeia de suprimentos seu maior desafio de resiliência cibernética, ante 54% em 2025.
Enquanto isso, a IBM estimou o custo médio global de uma violação em US$ 4,99 milhões. A Verizon analisou mais de 22.000 violações confirmadas em 145 países. Esses números refletem riscos mais amplos de cibersegurança, não as perdas reais da Uber.
A Cryptopolitan já havia noticiado um comprometimento semelhante de uma ferramenta de IA de terceiros envolvendo a Vercel. No caso da Uber, três perguntas continuam sem resposta: quantos motoristas foram afetados em todo o país? Que informações específicas foram expostas? Que medidas de proteção controlavam o acesso da Fireworks aos dados da Uber? O comunicado público da empresa não responde a essas perguntas.
Se você está lendo isto, já está um passo à frente. Continue assim com nossa newsletter.