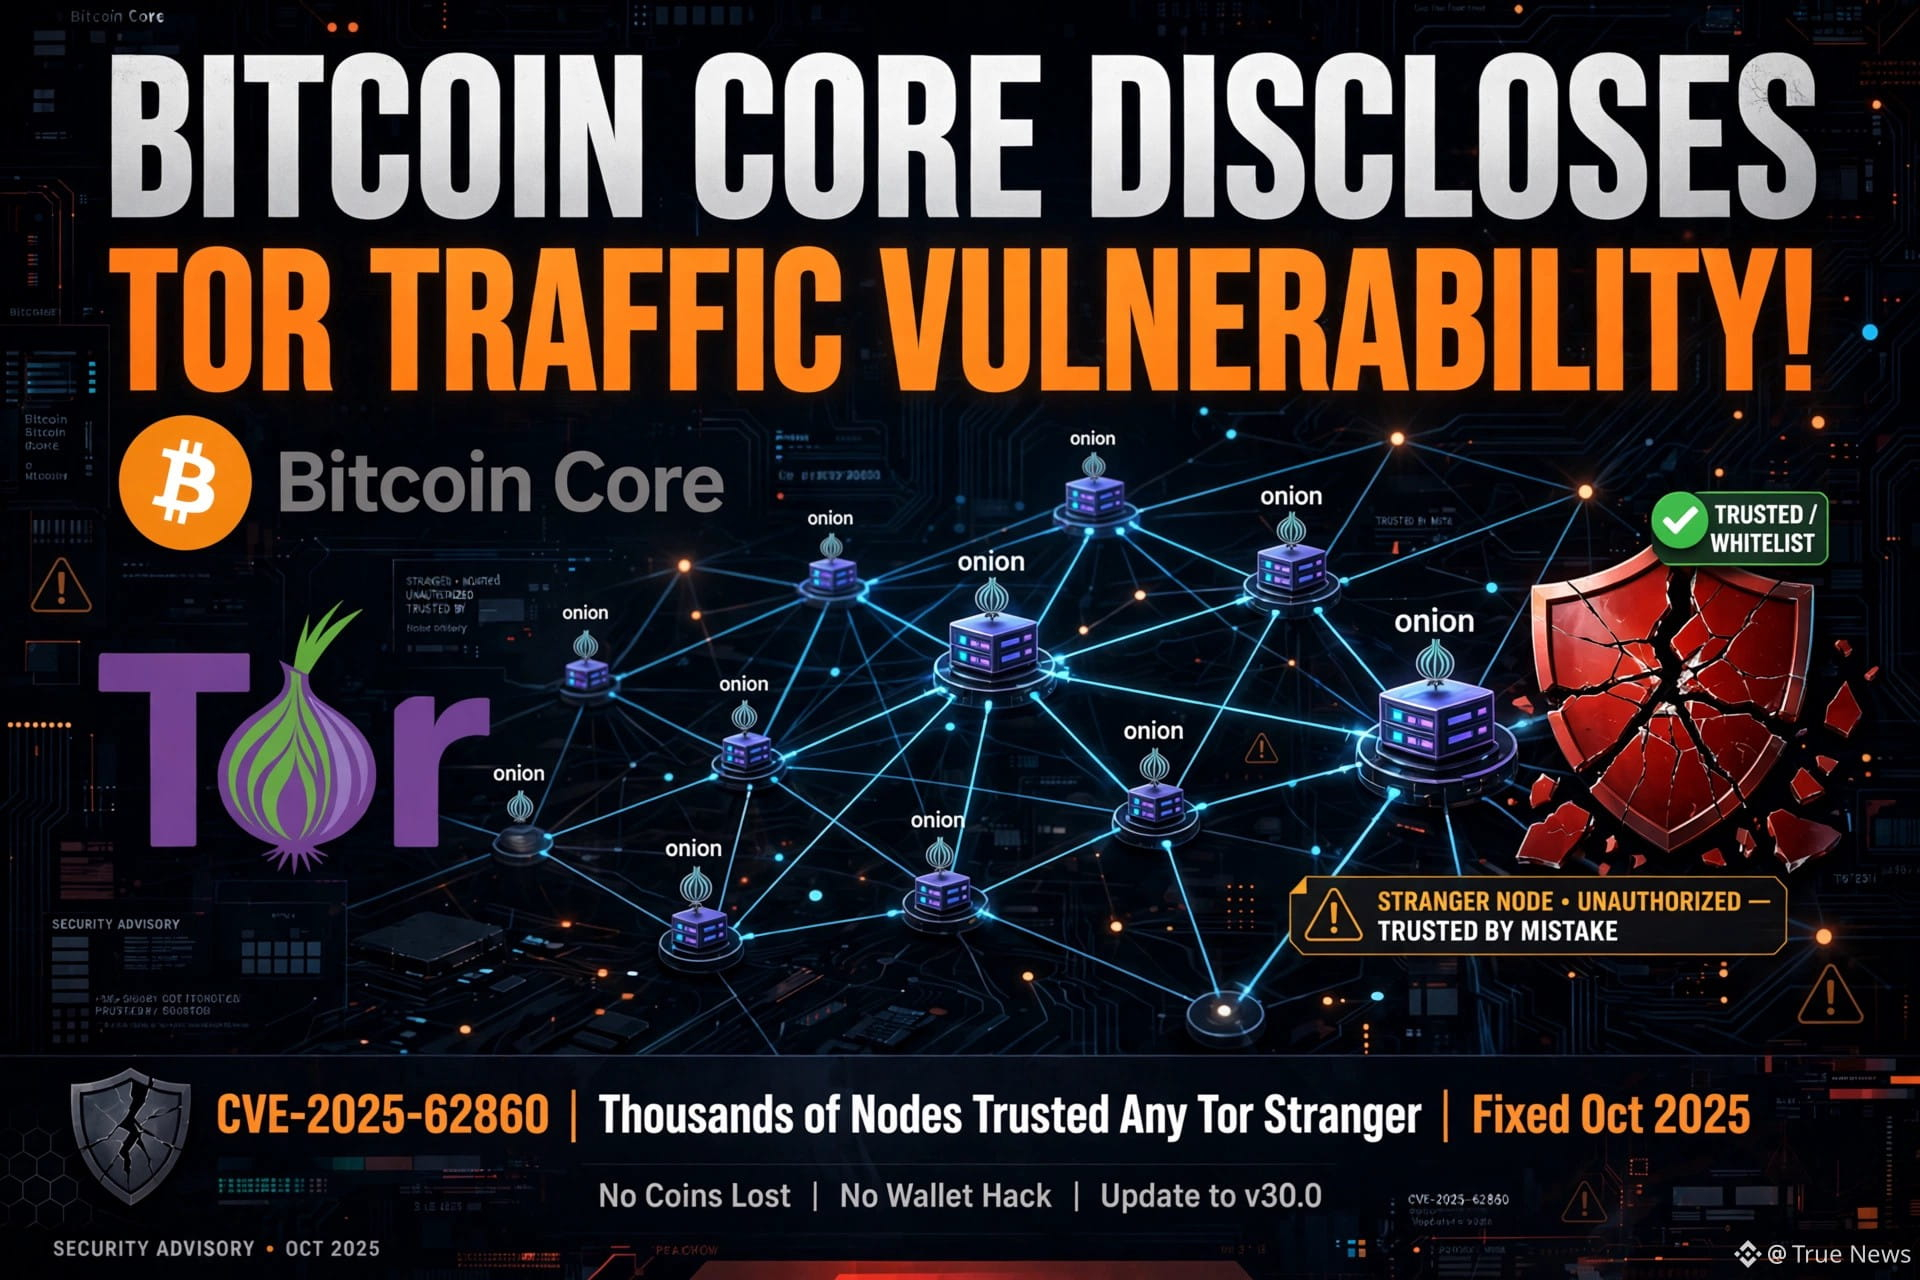
Bitcoin Core revela vulnerabilidade no tráfego Tor!
O Bitcoin NÃO foi hackeado — mas uma falha muito grave foi revelada!
O que aconteceu? (Divulgação: 10 de nov. de 2026)
O Bitcoin Core divulgou 3 falhas de segurança que já haviam sido corrigidas em outubro de 2025, mas que só foram tornadas públicas agora — depois que a versão vulnerável 29.x chegou ao fim da vida útil em 27 de out. de 2026.
A falha mais importante — CVE-2025-62860 (falha do Tor):
Gravidade média
O problema era o seguinte:
Se você usasse a configuração não padrão -whitelist no seu nó e ela incluísse o IP do seu daemon Tor local, então...
Todo peer Tor de entrada era AUTOMATICAMENTE tratado como confiável / incluído na lista de permissões!
Por quê? Porque o Tor oculta a origem, então toda conexão Tor parecia vir do seu próprio computador.
O que isso significava?
Um peer incluído na lista de permissões recebia estas permissões especiais:
Podia contornar os limites contra DoSPodia contornar as proteções contra vazamento de privacidade
Era como dar a um desconhecido acesso a uma porta exclusiva para funcionários!
Quantos nós foram afetados?
O Bitcoin Core afirmou: "Milhares de nós da mainnet acessíveis que incluíam todas as conexões Tor de entrada na lista de permissões"
Em 11 de nov., snapshot do NodeWitness: dos 8.384 nós Core Tor, 1.584 (18,9%) ainda usavam versões antigas sem a correção.
As outras 2 falhas:
CVE-2025-62861 (gravidade ALTA): nós de mineração não conseguiam criar modelos de blocos — um minerador podia ficar preso durante uma reorganização.
CVE-2025-62859 (gravidade média): falha no processamento de blocos compactos.
Quando foi corrigida?
v30.0: 10 de out. de 2025
v29.2: 14 de out. de 2025
v28.3: 20 de out. de 2025
O mais importante — NÃO ENTRE EM PÂNICO:
Nenhuma moeda foi perdidaNenhuma carteira foi hackeadaO preço do Bitcoin NÃO caiu por causa dissoApenas os nós que usavam a configuração -whitelist foram afetados — os nós com as configurações padrão estavam seguros.
O que os operadores de nós devem fazer:
Se você executa um nó no Tor, atualize para a v30.0 ou a versão mais recente e verifique sua configuração -whitelist.
Minha opinião: este é o melhor exemplo de divulgação responsável — corrigir primeiro, dar tempo para todos atualizarem e, depois, divulgar publicamente. É por isso que o Bitcoin sobrevive há 17 anos.
O que você acha?
O atraso de 13 meses do Bitcoin Core foi correto ou deveriam ter divulgado antes? Escreva CERTO ou ERRADO nos comentários.
#Bitcoin #BTC #BitcoinCore #Segurança #BinanceSquare
O Bitcoin NÃO foi hackeado — mas uma falha muito grave foi revelada!
O que aconteceu? (Divulgação: 10 de nov. de 2026)
O Bitcoin Core divulgou 3 falhas de segurança que já haviam sido corrigidas em outubro de 2025, mas que só foram tornadas públicas agora — depois que a versão vulnerável 29.x chegou ao fim da vida útil em 27 de out. de 2026.
A falha mais importante — CVE-2025-62860 (falha do Tor):
Gravidade média
O problema era o seguinte:
Se você usasse a configuração não padrão -whitelist no seu nó e ela incluísse o IP do seu daemon Tor local, então...
Todo peer Tor de entrada era AUTOMATICAMENTE tratado como confiável / incluído na lista de permissões!
Por quê? Porque o Tor oculta a origem, então toda conexão Tor parecia vir do seu próprio computador.
O que isso significava?
Um peer incluído na lista de permissões recebia estas permissões especiais:
Podia contornar os limites contra DoSPodia contornar as proteções contra vazamento de privacidade
Era como dar a um desconhecido acesso a uma porta exclusiva para funcionários!
Quantos nós foram afetados?
O Bitcoin Core afirmou: "Milhares de nós da mainnet acessíveis que incluíam todas as conexões Tor de entrada na lista de permissões"
Em 11 de nov., snapshot do NodeWitness: dos 8.384 nós Core Tor, 1.584 (18,9%) ainda usavam versões antigas sem a correção.
As outras 2 falhas:
CVE-2025-62861 (gravidade ALTA): nós de mineração não conseguiam criar modelos de blocos — um minerador podia ficar preso durante uma reorganização.
CVE-2025-62859 (gravidade média): falha no processamento de blocos compactos.
Quando foi corrigida?
v30.0: 10 de out. de 2025
v29.2: 14 de out. de 2025
v28.3: 20 de out. de 2025
O mais importante — NÃO ENTRE EM PÂNICO:
Nenhuma moeda foi perdidaNenhuma carteira foi hackeadaO preço do Bitcoin NÃO caiu por causa dissoApenas os nós que usavam a configuração -whitelist foram afetados — os nós com as configurações padrão estavam seguros.
O que os operadores de nós devem fazer:
Se você executa um nó no Tor, atualize para a v30.0 ou a versão mais recente e verifique sua configuração -whitelist.
Minha opinião: este é o melhor exemplo de divulgação responsável — corrigir primeiro, dar tempo para todos atualizarem e, depois, divulgar publicamente. É por isso que o Bitcoin sobrevive há 17 anos.
O que você acha?
O atraso de 13 meses do Bitcoin Core foi correto ou deveriam ter divulgado antes? Escreva CERTO ou ERRADO nos comentários.
#Bitcoin #BTC #BitcoinCore #Segurança #BinanceSquare