O caso da carteira do iPhone que foi esvaziada ainda não acabou. Fui conferir na blockchain por conta própria.
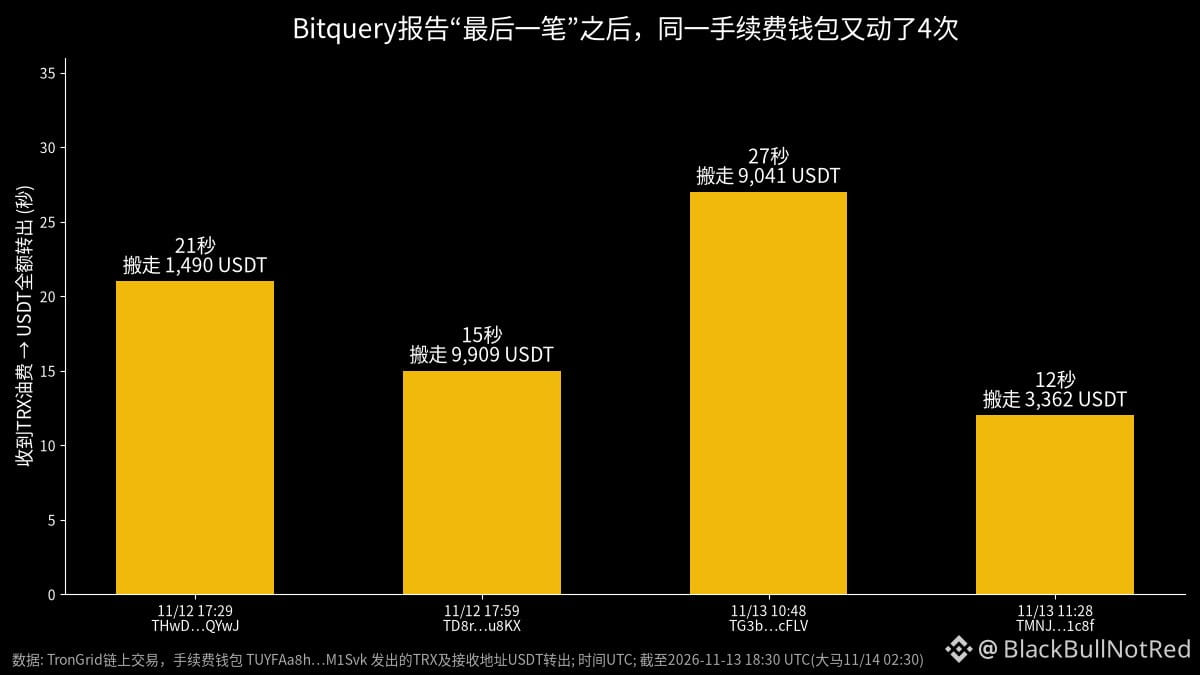
A carteira usada para pagar as taxas, identificada pela Bitquery — TUYFAa8hHjeEW6bPqBJ4v3RjQR2uKM1Svk — teve como última transação registrada no relatório uma às 15:43 UTC de 11/11. Mas ela não parou por aí: entre 11/12 e 11/13, enviou TRX para mais 4 endereços. Em cada um deles, entre 12 e 27 segundos após o recebimento dos TRX, todo o USDT foi transferido. No total, cerca de 23.800 USDT. A transação mais recente foi às 11:28 UTC de 11/13 (19h28, horário da Malásia). O método é idêntico ao descrito no relatório. A carteira ainda tem cerca de 820 TRX, munição suficiente.
Vamos separar o que já se sabe: segundo a Bitquery, entre 5/10 e 11/11, pelo menos 454 endereços da TRON tiveram 5,42 milhões de USDT roubados. Desse total, 1,31 milhão foi roubado depois da publicação do primeiro relatório, em 5/11. Uma carteira que estava inativa desde 2021 teve 602 mil USDT levados de uma só vez. A blockchain não revela que celular ou aplicativo as vítimas usavam, então, por enquanto, não dá para confirmar nem descartar que a Trust Wallet tenha sido hackeada.
O mecanismo que encontrei é mais útil do que discutir de quem é a culpa:
Muita gente guarda apenas USDT na TRON e quase nenhum TRX. Mesmo que o ladrão obtenha sua frase de recuperação, não consegue transferir os fundos. Então, primeiro, envia alguns TRX para pagar a taxa e, no segundo seguinte, leva tudo. Ou seja, para realizar a transferência, não é preciso que você toque em mais nada. A frase de recuperação já está na lista de alguém; essa pessoa só está esperando seu saldo valer a pena.
Um endereço deixa isso especialmente claro: recebeu 9.908 USDT às 17:54 de 11/12 e foi esvaziado 5 minutos depois. Isso mostra que endereços cuja segurança foi comprometida ficam sob vigilância. Você pensa: “Esta carteira está parada há anos e nunca aconteceu nada”, mas, na verdade, antes simplesmente não valia a pena agir.
Por isso, dizer que “atualizar o iOS resolve” só é metade da história. As atualizações corrigem vulnerabilidades futuras, mas não apagam uma frase de recuperação que já foi copiada. Se o sistema do celular ficou desatualizado por algum tempo ou se a frase de recuperação já apareceu no celular (em capturas de tela, notas ou no álbum de fotos), o mais seguro é criar uma nova frase de recuperação e transferir os ativos para ela. Não deposite mais nada no endereço antigo.
Segui por conta própria essas 4 transações usando a carteira de taxas divulgada pela Bitquery. O padrão é consistente, mas, como não houve confirmação das próprias vítimas, considere isso apenas uma pista.
#钱包安全 #USDT
A carteira usada para pagar as taxas, identificada pela Bitquery — TUYFAa8hHjeEW6bPqBJ4v3RjQR2uKM1Svk — teve como última transação registrada no relatório uma às 15:43 UTC de 11/11. Mas ela não parou por aí: entre 11/12 e 11/13, enviou TRX para mais 4 endereços. Em cada um deles, entre 12 e 27 segundos após o recebimento dos TRX, todo o USDT foi transferido. No total, cerca de 23.800 USDT. A transação mais recente foi às 11:28 UTC de 11/13 (19h28, horário da Malásia). O método é idêntico ao descrito no relatório. A carteira ainda tem cerca de 820 TRX, munição suficiente.
Vamos separar o que já se sabe: segundo a Bitquery, entre 5/10 e 11/11, pelo menos 454 endereços da TRON tiveram 5,42 milhões de USDT roubados. Desse total, 1,31 milhão foi roubado depois da publicação do primeiro relatório, em 5/11. Uma carteira que estava inativa desde 2021 teve 602 mil USDT levados de uma só vez. A blockchain não revela que celular ou aplicativo as vítimas usavam, então, por enquanto, não dá para confirmar nem descartar que a Trust Wallet tenha sido hackeada.
O mecanismo que encontrei é mais útil do que discutir de quem é a culpa:
Muita gente guarda apenas USDT na TRON e quase nenhum TRX. Mesmo que o ladrão obtenha sua frase de recuperação, não consegue transferir os fundos. Então, primeiro, envia alguns TRX para pagar a taxa e, no segundo seguinte, leva tudo. Ou seja, para realizar a transferência, não é preciso que você toque em mais nada. A frase de recuperação já está na lista de alguém; essa pessoa só está esperando seu saldo valer a pena.
Um endereço deixa isso especialmente claro: recebeu 9.908 USDT às 17:54 de 11/12 e foi esvaziado 5 minutos depois. Isso mostra que endereços cuja segurança foi comprometida ficam sob vigilância. Você pensa: “Esta carteira está parada há anos e nunca aconteceu nada”, mas, na verdade, antes simplesmente não valia a pena agir.
Por isso, dizer que “atualizar o iOS resolve” só é metade da história. As atualizações corrigem vulnerabilidades futuras, mas não apagam uma frase de recuperação que já foi copiada. Se o sistema do celular ficou desatualizado por algum tempo ou se a frase de recuperação já apareceu no celular (em capturas de tela, notas ou no álbum de fotos), o mais seguro é criar uma nova frase de recuperação e transferir os ativos para ela. Não deposite mais nada no endereço antigo.
Segui por conta própria essas 4 transações usando a carteira de taxas divulgada pela Bitquery. O padrão é consistente, mas, como não houve confirmação das próprias vítimas, considere isso apenas uma pista.
#钱包安全 #USDT