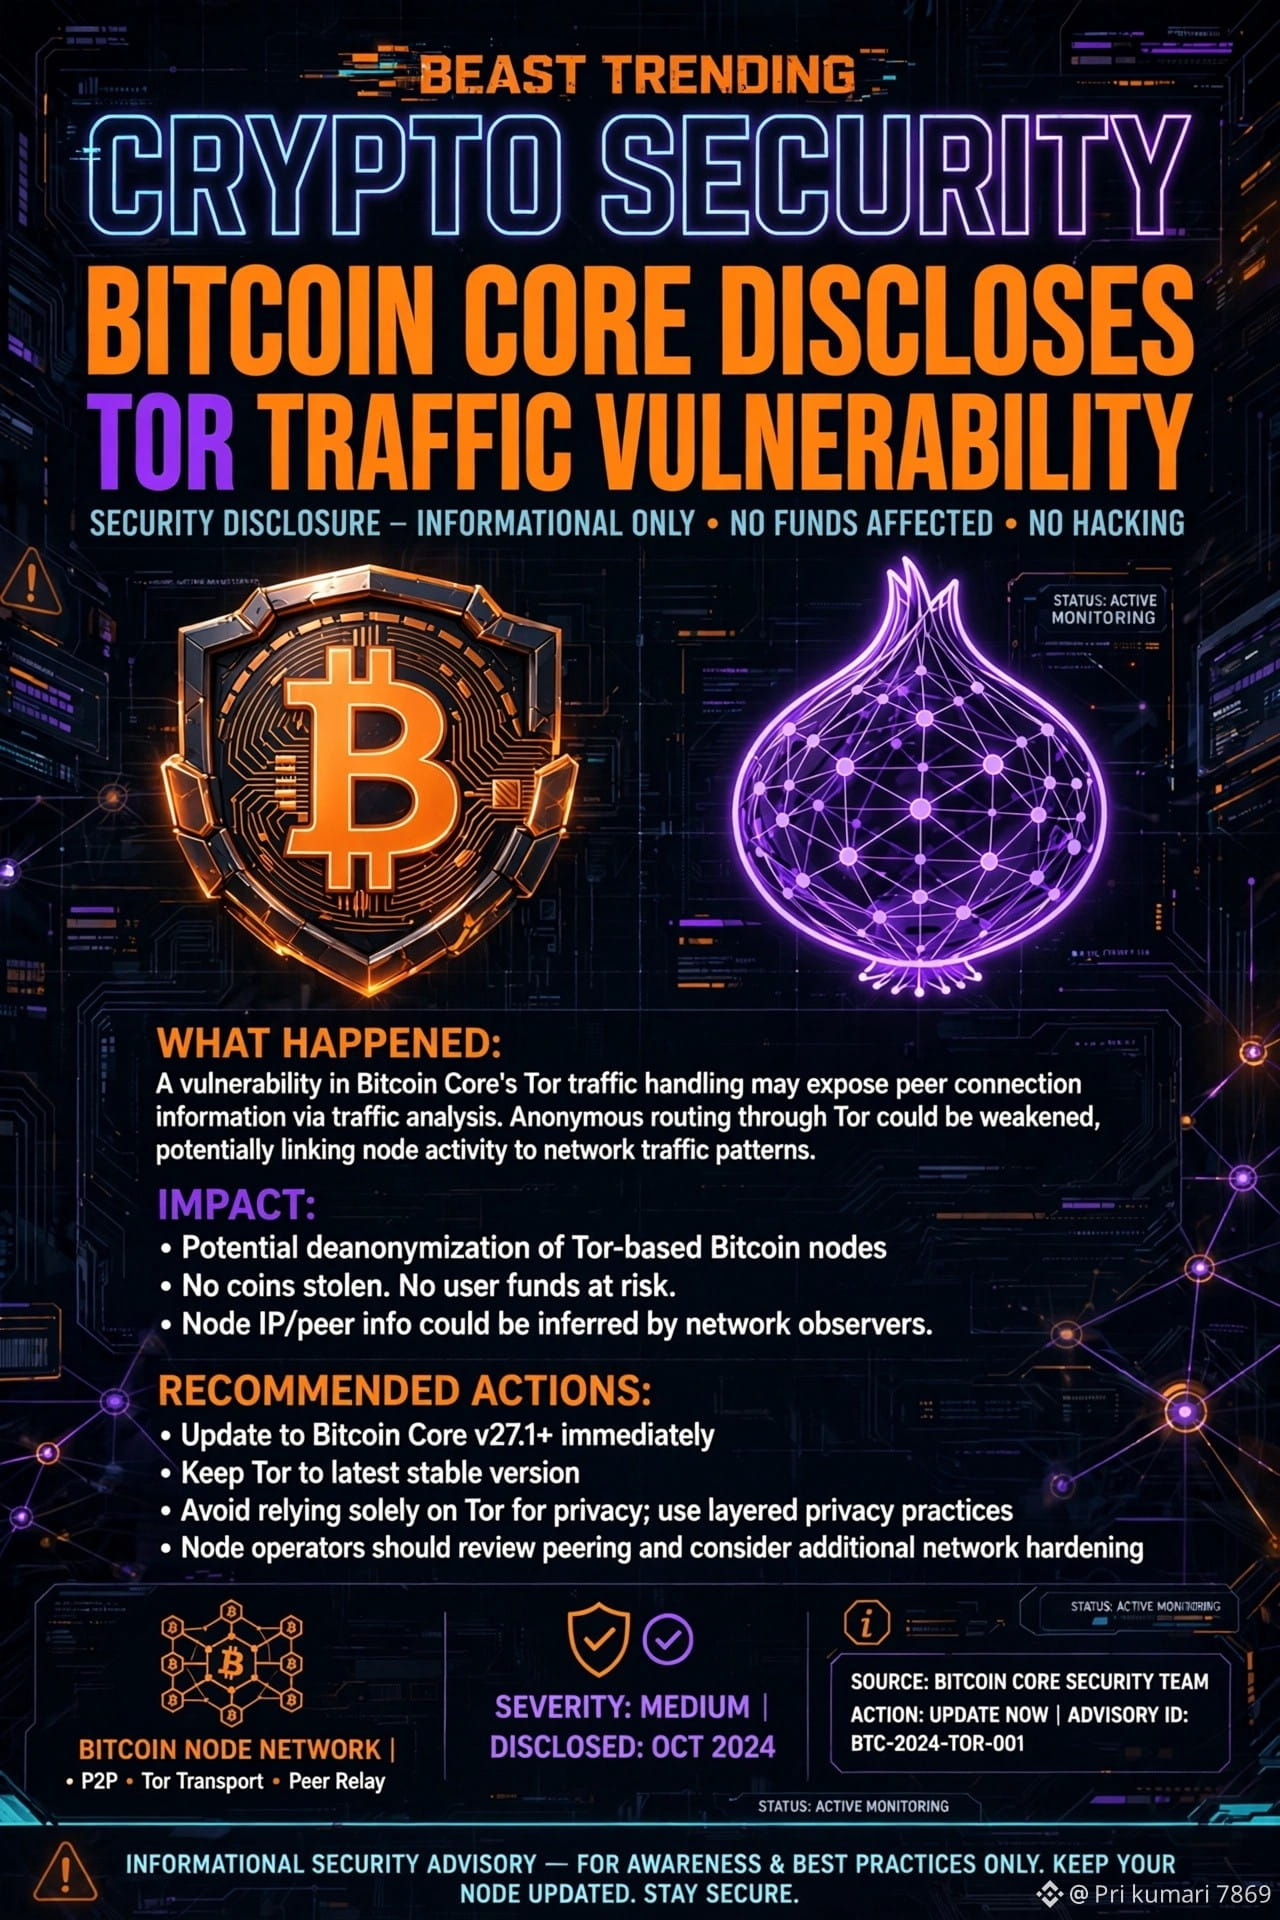
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
O Bitcoin NÃO foi hackeado.
Mas esta divulgação é IMPORTANTE. Leia.
O Bitcoin Core acabou de divulgar 3 vulnerabilidades — incluindo um bug do Tor que afetou *milhares de nós.
O que aconteceu?
O Bitcoin Core tem uma configuração chamada `-whitelist`.
Ela concede permissões extras a conexões CONFIÁVEIS — como ignorar limites contra spam e proteções de privacidade.
O bug:
As conexões do Tor parecem vir do seu software Tor local.
Se esse IP local do Tor estivesse dentro da faixa da lista de permissões, então *TODO desconhecido que se conectasse via Tor era tratado como CONFIÁVEL.*
Resultado: milhares de nós acessíveis da mainnet estavam permitindo TODAS as conexões Tor de entrada.
Os fatos que você precisa saber:
CVE:* CVE-2025-62860
Gravidade:* Média
Moedas roubadas?* NÃO ❌
Carteiras hackeadas?* NÃO ❌
Exploração ativa encontrada?* NÃO ❌
Nós sem lista de permissões?* NÃO AFETADOS ✅
*Já foi corrigido?*
SIM.
Corrigido em *outubro de 2025* — nas versões v30.0, v29.2 e v28.3
A divulgação ocorreu em *10 de nov. de 2026* — porque o Core só publica os detalhes DEPOIS que a última versão afetada chega ao fim da vida útil. Essa é a política de segurança deles.
*Outros 2 bugs divulgados:*
1. *Gravidade ALTA* — um nó de mineração poderia deixar de criar modelos de blocos válidos após uma reorganização, até ser reiniciado
2. *Gravidade MÉDIA* — um invasor poderia paralisar o processamento de blocos por 10 minutos
*O que você deve fazer?*
Se você executa um nó, certifique-se de usar a versão MAIS RECENTE. Atualizar = segurança.
Isto não é FUD. Isto é TRANSPARÊNCIA.
É exatamente por isso que o Bitcoin continua sendo a rede mais confiável do mundo cripto. 💪
Pergunta:
Esta divulgação tardia representa uma BOA segurança ou foi TARDE DEMAIS?
Deixe sua opinião 👇
#BTC #BitcoinCore #CryptoSecurity
O Bitcoin NÃO foi hackeado.
Mas esta divulgação é IMPORTANTE. Leia.
O Bitcoin Core acabou de divulgar 3 vulnerabilidades — incluindo um bug do Tor que afetou *milhares de nós.
O que aconteceu?
O Bitcoin Core tem uma configuração chamada `-whitelist`.
Ela concede permissões extras a conexões CONFIÁVEIS — como ignorar limites contra spam e proteções de privacidade.
O bug:
As conexões do Tor parecem vir do seu software Tor local.
Se esse IP local do Tor estivesse dentro da faixa da lista de permissões, então *TODO desconhecido que se conectasse via Tor era tratado como CONFIÁVEL.*
Resultado: milhares de nós acessíveis da mainnet estavam permitindo TODAS as conexões Tor de entrada.
Os fatos que você precisa saber:
CVE:* CVE-2025-62860
Gravidade:* Média
Moedas roubadas?* NÃO ❌
Carteiras hackeadas?* NÃO ❌
Exploração ativa encontrada?* NÃO ❌
Nós sem lista de permissões?* NÃO AFETADOS ✅
*Já foi corrigido?*
SIM.
Corrigido em *outubro de 2025* — nas versões v30.0, v29.2 e v28.3
A divulgação ocorreu em *10 de nov. de 2026* — porque o Core só publica os detalhes DEPOIS que a última versão afetada chega ao fim da vida útil. Essa é a política de segurança deles.
*Outros 2 bugs divulgados:*
1. *Gravidade ALTA* — um nó de mineração poderia deixar de criar modelos de blocos válidos após uma reorganização, até ser reiniciado
2. *Gravidade MÉDIA* — um invasor poderia paralisar o processamento de blocos por 10 minutos
*O que você deve fazer?*
Se você executa um nó, certifique-se de usar a versão MAIS RECENTE. Atualizar = segurança.
Isto não é FUD. Isto é TRANSPARÊNCIA.
É exatamente por isso que o Bitcoin continua sendo a rede mais confiável do mundo cripto. 💪
Pergunta:
Esta divulgação tardia representa uma BOA segurança ou foi TARDE DEMAIS?
Deixe sua opinião 👇
#BTC #BitcoinCore #CryptoSecurity