🚨 Risco: 10/10 para os dispositivos afetados.
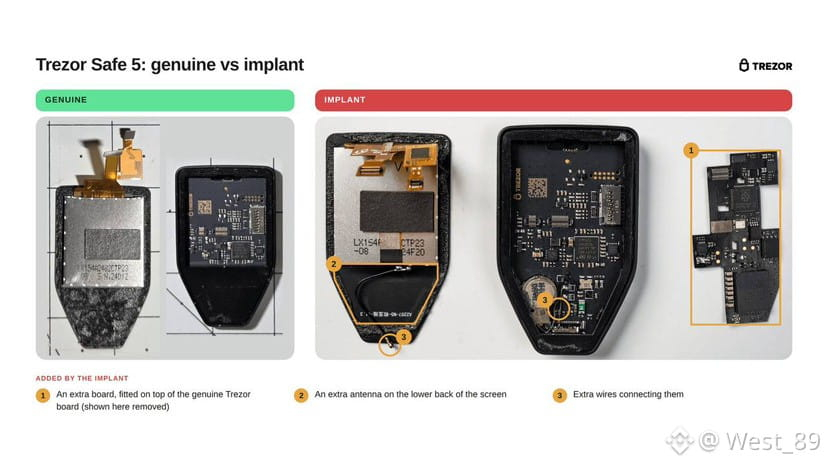
* Foram detetados 3 Trezor Safe 5 falsificados com módulos espiões ocultos.
* Roubavam frases-semente e frases-passe.
* Os dispositivos estão ligados a um antigo revendedor da CryptoBilis.
* Até ao momento, não foram registados casos de perda de fundos.
⚠️ Recomendação: os proprietários de dispositivos suspeitos devem criar uma nova carteira com uma nova frase-semente e transferir os fundos para lá. Atualizar o firmware, por si só, não é suficiente.
* Foram detetados 3 Trezor Safe 5 falsificados com módulos espiões ocultos.
* Roubavam frases-semente e frases-passe.
* Os dispositivos estão ligados a um antigo revendedor da CryptoBilis.
* Até ao momento, não foram registados casos de perda de fundos.
⚠️ Recomendação: os proprietários de dispositivos suspeitos devem criar uma nova carteira com uma nova frase-semente e transferir os fundos para lá. Atualizar o firmware, por si só, não é suficiente.