Uma autorização que nunca foi revogada: 4 pessoas tiveram US$ 5.131 transferidos
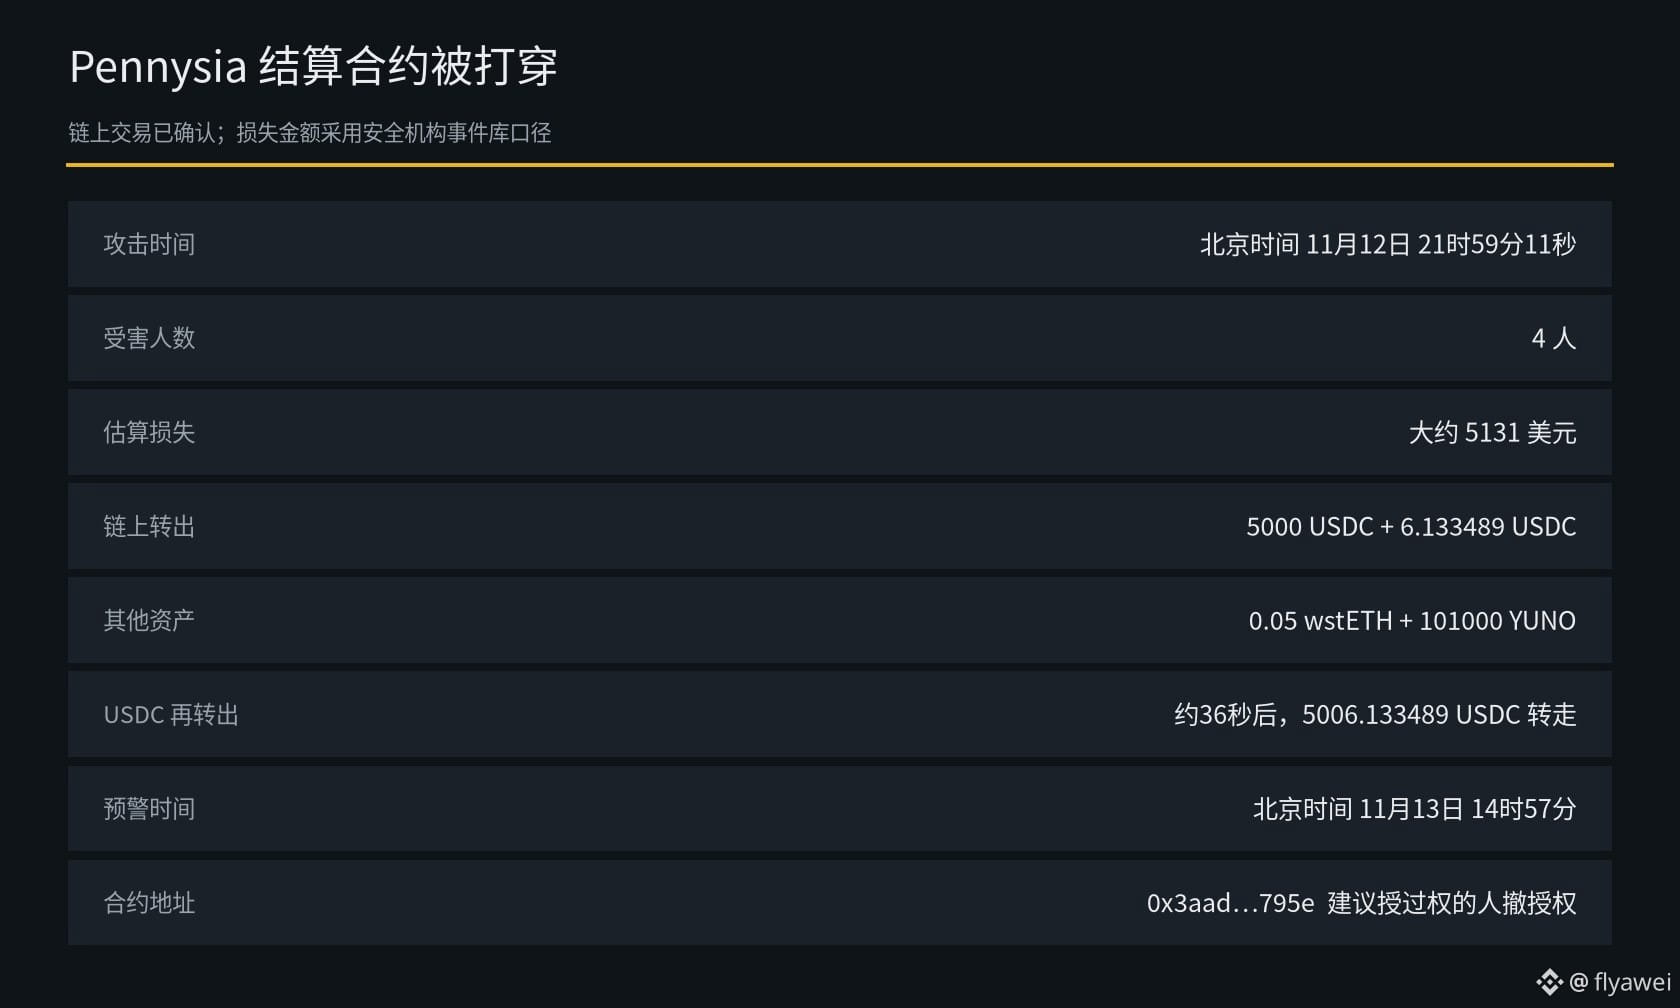
O contrato de liquidação do projeto Pennysia, implantado na Ethereum, foi explorado às 21h59min11s de 12 de novembro, horário de Pequim. Usando limites de tokens que os usuários haviam autorizado anteriormente e nunca revogado, o invasor transferiu ativos das carteiras de 4 pessoas. Uma empresa de segurança estima que o valor total tenha sido de cerca de US$ 5.131.
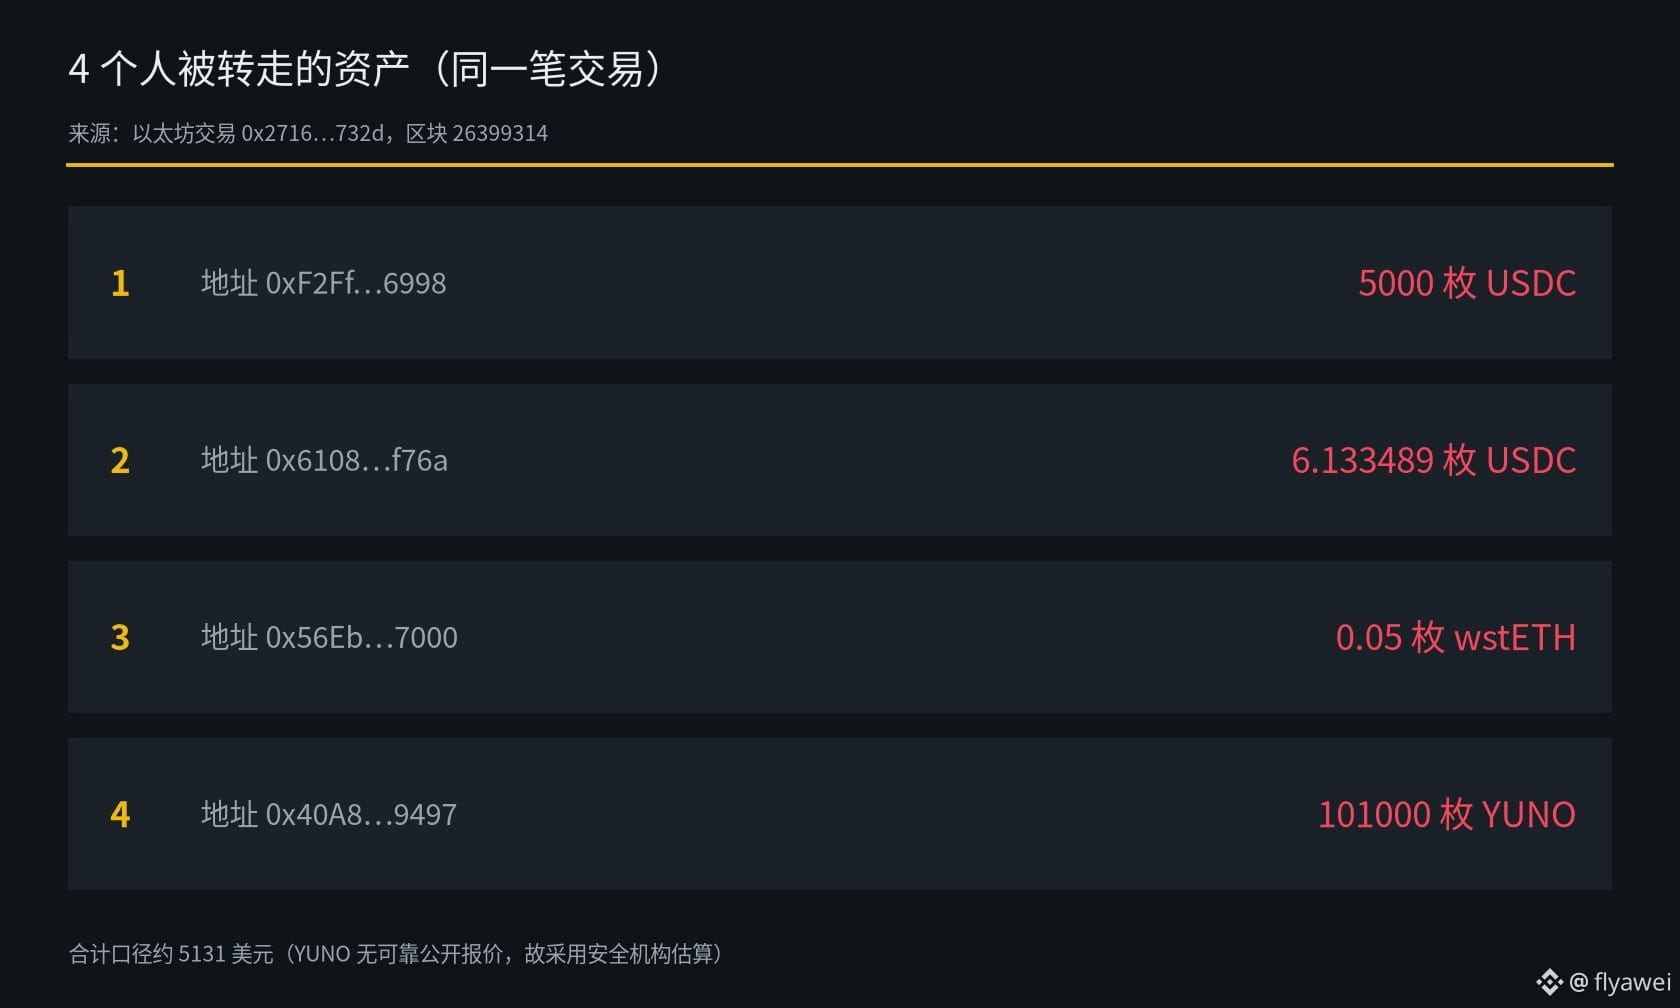
A transação na blockchain deixa isso bem claro. Foram transferidos 5.000 USDC, 6,133489 USDC, 0,05 wstETH e 101.000 YUNO das carteiras das 4 pessoas, respectivamente. Cerca de 36 segundos depois, esses 5.006,133489 USDC foram transferidos para outro endereço.
O ataque explorou uma vulnerabilidade que permitia chamadas externas arbitrárias no contrato de liquidação. O invasor também implantou tokens falsos para contornar as verificações de gastos e, em seguida, aproveitou as autorizações que os usuários haviam deixado no contrato para transferir os tokens.
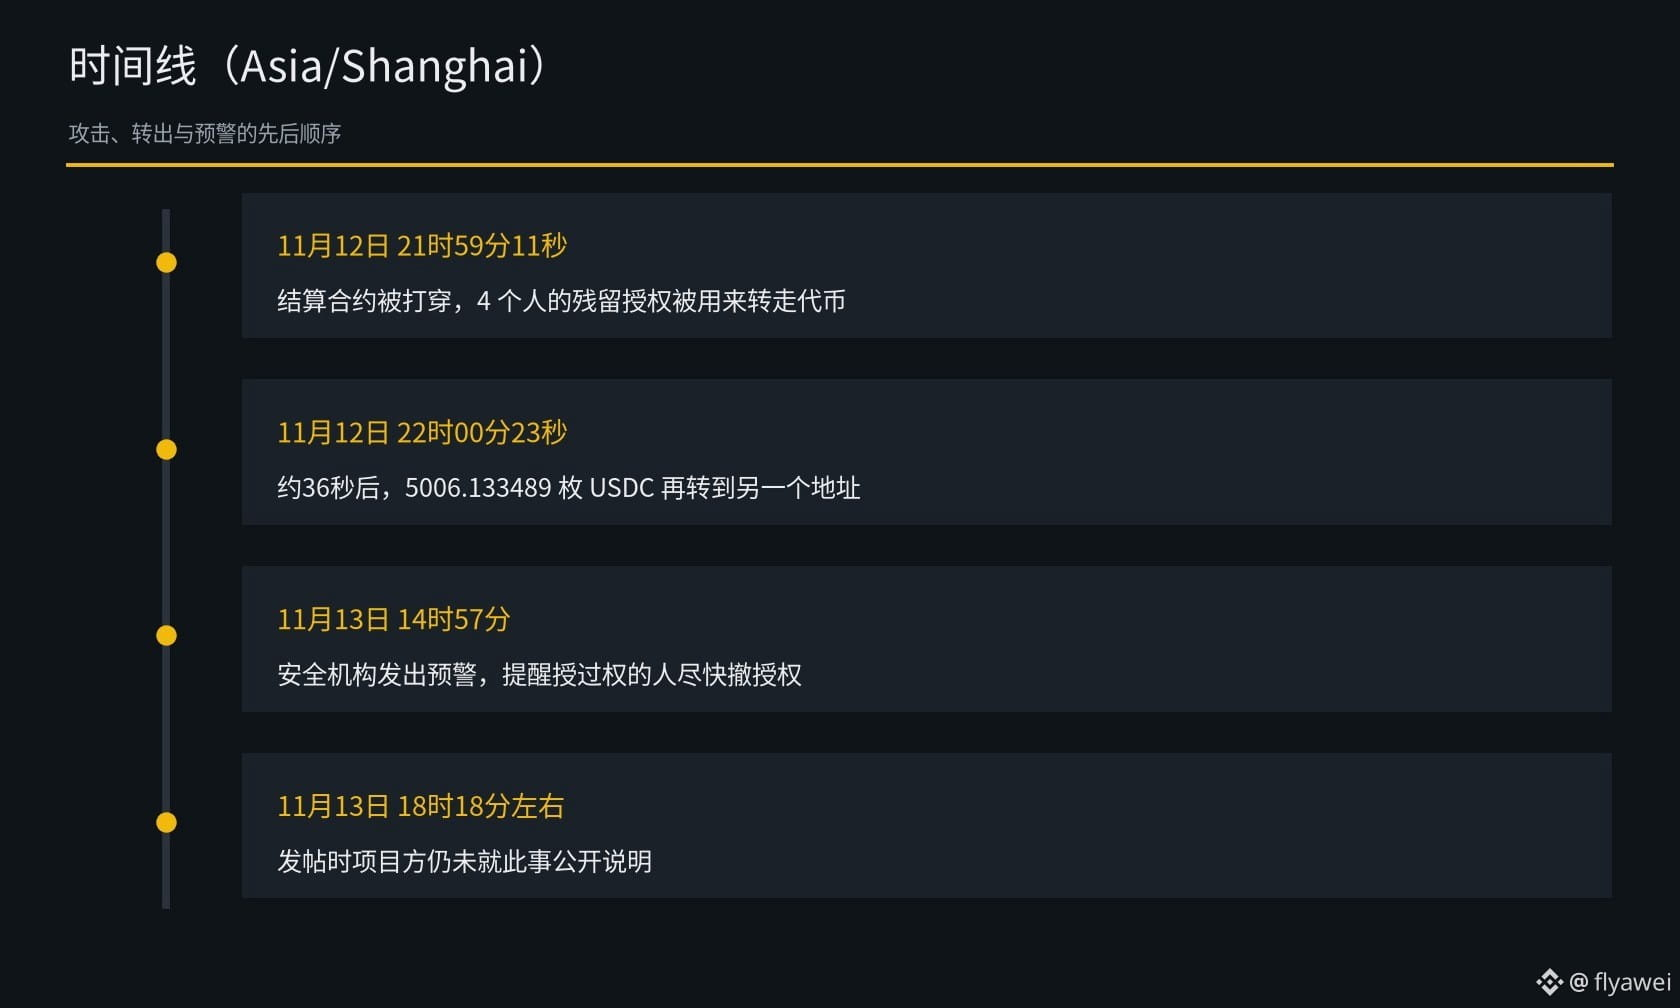
Uma empresa de segurança emitiu um alerta às 14h57 de 13 de novembro, horário de Pequim, recomendando que todos os que haviam concedido autorização a esse contrato de liquidação a revogassem o quanto antes. O endereço do contrato é 0x3aad…795e. Até a publicação desta postagem, a equipe do projeto ainda não havia se pronunciado publicamente sobre o ocorrido.
Na minha opinião, é mais prudente revogar os limites que foram autorizados, mas já não são mais necessários. O valor transferido desta vez não foi muito alto, mas o risco ainda não passou para quem não revogou as autorizações.
Para quem está começando, recomendo observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC
O contrato de liquidação do projeto Pennysia, implantado na Ethereum, foi explorado às 21h59min11s de 12 de novembro, horário de Pequim. Usando limites de tokens que os usuários haviam autorizado anteriormente e nunca revogado, o invasor transferiu ativos das carteiras de 4 pessoas. Uma empresa de segurança estima que o valor total tenha sido de cerca de US$ 5.131.
A transação na blockchain deixa isso bem claro. Foram transferidos 5.000 USDC, 6,133489 USDC, 0,05 wstETH e 101.000 YUNO das carteiras das 4 pessoas, respectivamente. Cerca de 36 segundos depois, esses 5.006,133489 USDC foram transferidos para outro endereço.
O ataque explorou uma vulnerabilidade que permitia chamadas externas arbitrárias no contrato de liquidação. O invasor também implantou tokens falsos para contornar as verificações de gastos e, em seguida, aproveitou as autorizações que os usuários haviam deixado no contrato para transferir os tokens.
Uma empresa de segurança emitiu um alerta às 14h57 de 13 de novembro, horário de Pequim, recomendando que todos os que haviam concedido autorização a esse contrato de liquidação a revogassem o quanto antes. O endereço do contrato é 0x3aad…795e. Até a publicação desta postagem, a equipe do projeto ainda não havia se pronunciado publicamente sobre o ocorrido.
Na minha opinião, é mais prudente revogar os limites que foram autorizados, mas já não são mais necessários. O valor transferido desta vez não foi muito alto, mas o risco ainda não passou para quem não revogou as autorizações.
Para quem está começando, recomendo observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC