


O Departamento de Justiça dos EUA afirmou na quinta-feira que obteve autorização judicial para apreender ou bloquear mais de US$ 1,2 bilhão dos US$ 6,3 bilhões em criptomoedas roubados da Binance.
A autorização abrange parte dos mais de US$ 2,7 bilhões em ativos roubados que as autoridades dos EUA e parceiros do setor privado congelaram desde o ataque cibernético de 29 de outubro. Os investigadores ainda estão trabalhando para recuperar fundos adicionais, informou o departamento em seu comunicado.
O FBI atribuiu o ataque cibernético à Binance ao grupo TraderTraitor, da Coreia do Norte, em um alerta sobre ameaças cibernéticas. Kim Yo Jong, irmã do líder norte-coreano Kim Jong Un, negou o envolvimento da Coreia do Norte.
A Binance afirmou que cobriu os ativos afetados com fundos próprios e que uma nova fotografia das reservas comprovou que havia pelo menos um para um em ativos de respaldo para os clientes, segundo uma publicação feita na quinta-feira no X.
Em novembro de 2025, o DOJ anunciou uma ação de fiscalização separada, visando cerca de US$ 15 milhões em criptomoedas ligados a hackers norte-coreanos conhecidos como APT38.
FBI alerta para videochamadas com deepfakes do FaceStealer
Em um caso separado, as autoridades dos EUA apreenderam a infraestrutura de nuvem usada pelo FaceStealer, uma campanha norte-coreana de engenharia social que roubou mais de US$ 400 milhões em criptomoedas nos últimos 18 meses, afirmou o DOJ.
Os hackers usaram gravações secretas de vítimas anteriores e deepfakes gerados por IA de figuras proeminentes do setor cripto para conquistar a confiança dos alvos durante videochamadas. Eles recorreram a falsas soluções técnicas para enganar os alvos e fazê-los instalar malware, afirmou o DOJ.
A campanha tinha como alvo pessoas que trabalhavam com criptomoedas e Web3. Os hackers também passaram a mirar cada vez mais desenvolvedores e mantenedores de software de código aberto, na tentativa de obter acesso a seus dispositivos e contas em repositórios de software.
O FBI apreendeu, com um mandado federal, mais de 900 vídeos de webcam de vítimas do FaceStealer. A agência também publicou orientações sobre como se proteger contra o esquema e o que fazer após uma invasão, em um alerta público.
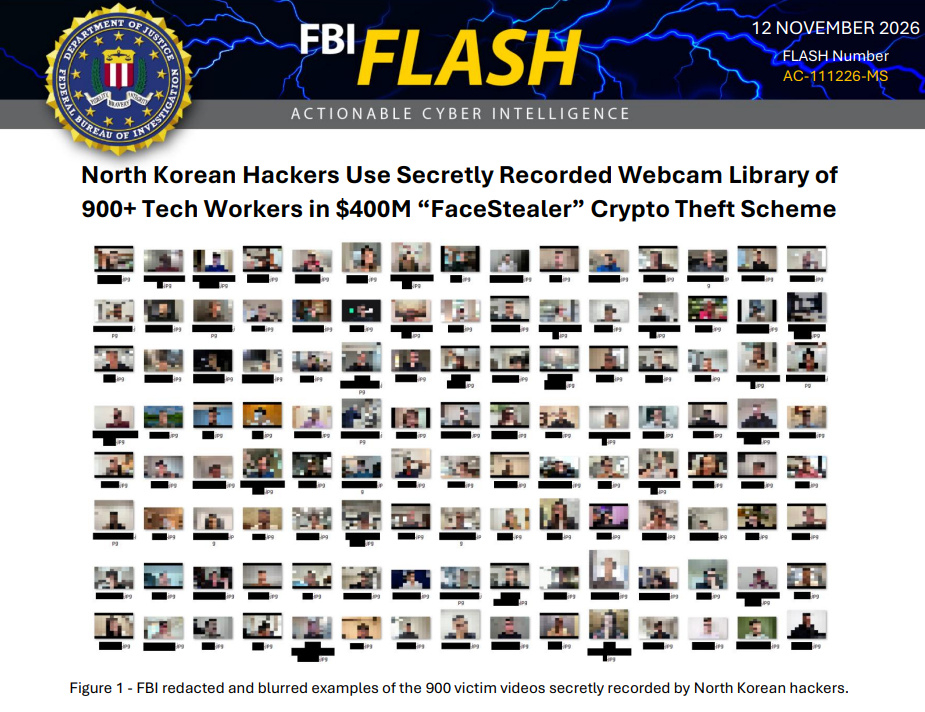
Imagens censuradas de vídeos de webcam gravados por hackers do FaceStealer. Fonte: FBI
O DOJ afirmou que os hackers por trás do FaceStealer são conhecidos publicamente por vários nomes, incluindo Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff e Stardust Chollima.
Revista: fundador da THORChain rejeita pedido de congelamento; CZ agradece ao Serviço Secreto: Hodler’s Digest