Incrível: hackers roubaram 900 vídeos de rostos e aplicaram um golpe de mais de 400 milhões em 18 meses!
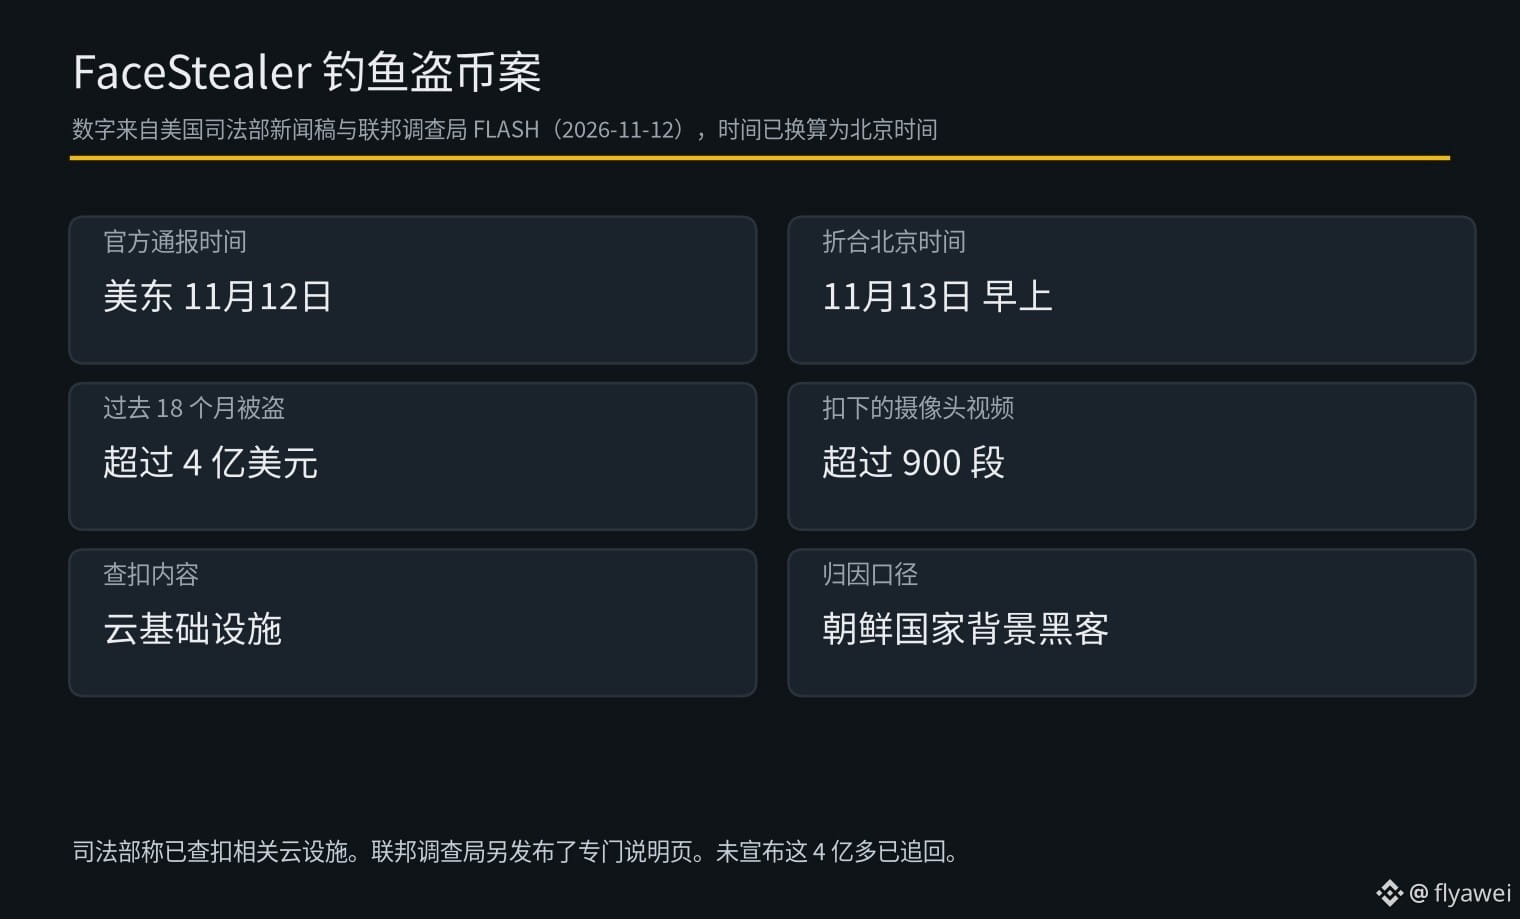
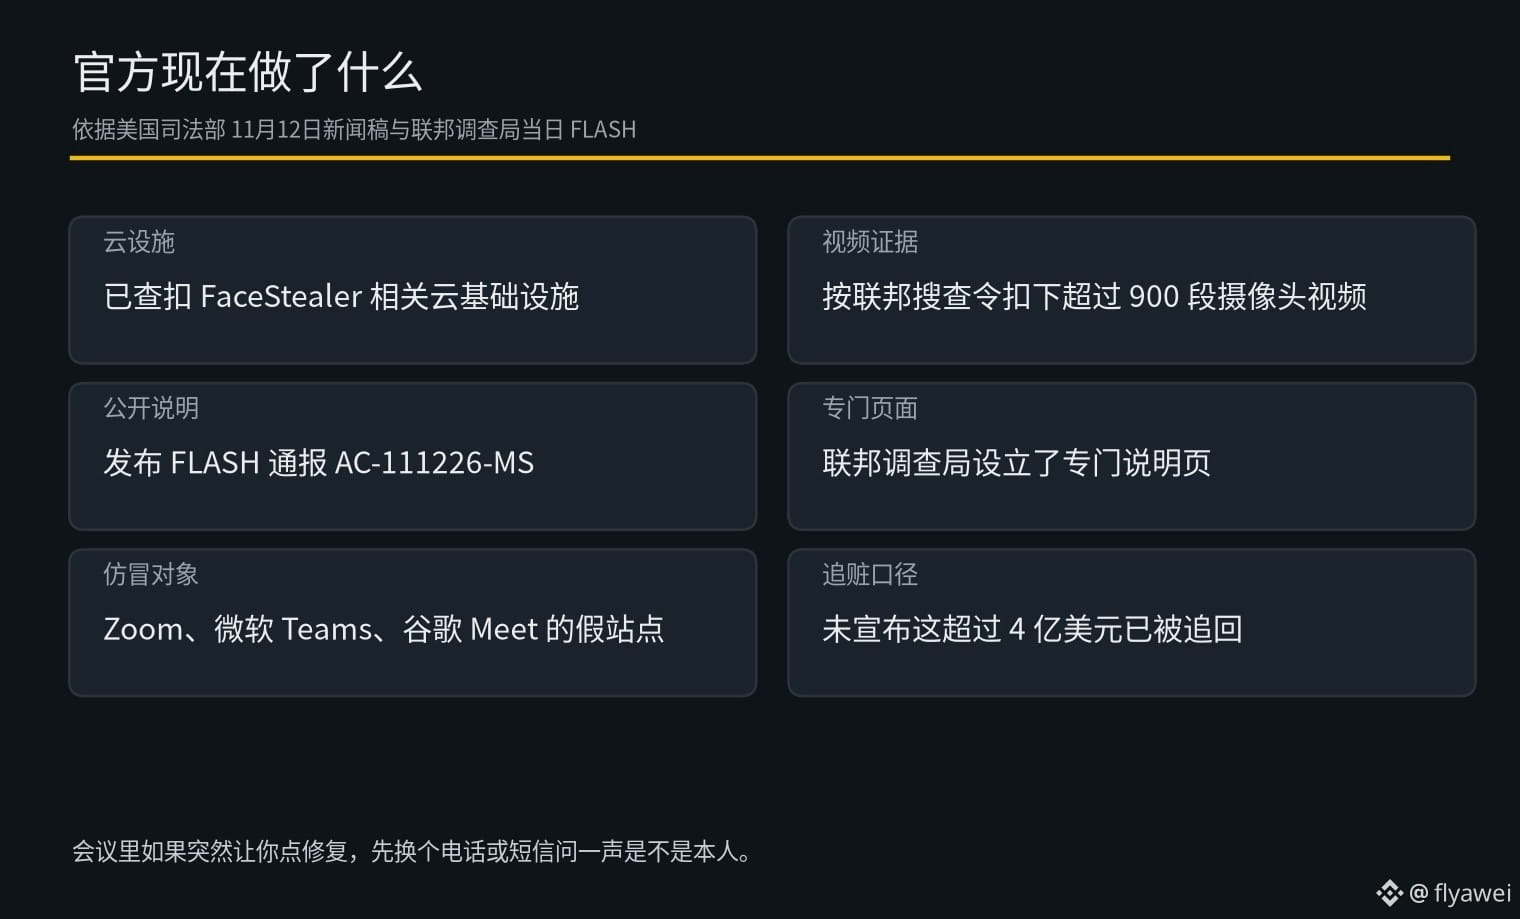
Em 12 de novembro, horário da Costa Leste dos EUA, o Departamento de Justiça informou que apreendeu uma infraestrutura de nuvem chamada FaceStealer pelo FBI. Segundo o FBI, nos últimos 18 meses, esse esquema roubou mais de 400 milhões de dólares em criptoativos de pessoas ligadas a criptomoedas e à Web3. Com um mandado de busca federal, também foram apreendidos mais de 900 vídeos de webcam das vítimas.
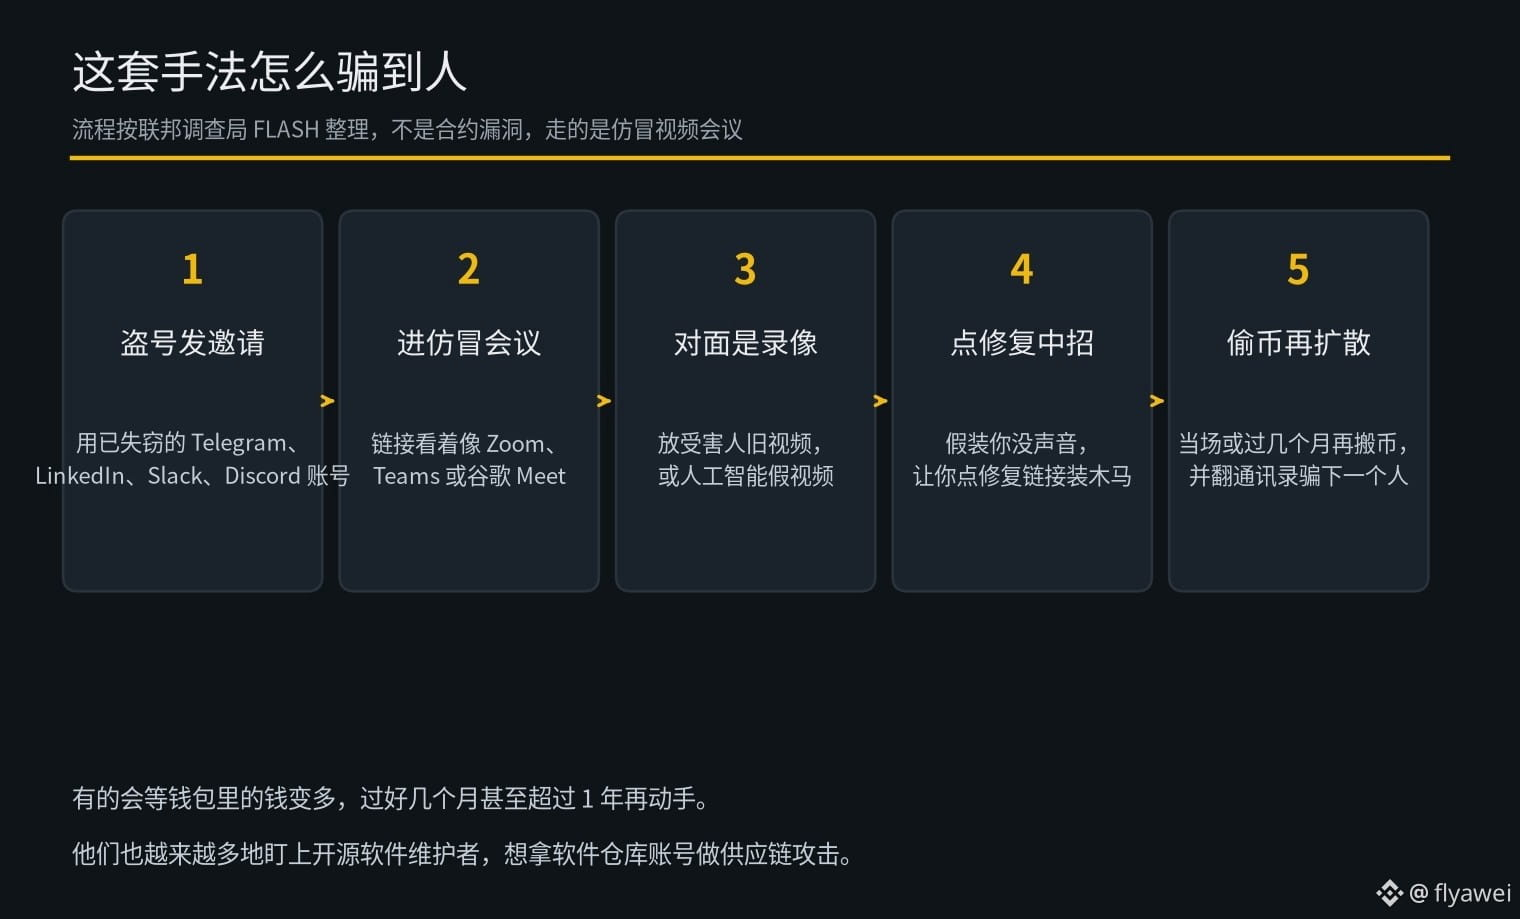
O esquema funciona assim: primeiro, os criminosos usam contas de redes sociais ou de trabalho roubadas para enviar convites para videoconferências. Os serviços mais comuns são Telegram, LinkedIn, Slack e Discord. Os links parecem ser do Zoom, Microsoft Teams ou Google Meet, mas levam a sites falsos. Quando a vítima entra, vê uma gravação de uma vítima anterior. Em alguns casos, os criminosos também usam vídeos falsos de profissionais conhecidos, criados com inteligência artificial. No meio da reunião, fingem que não conseguem ouvir a vítima e pedem que ela clique em um link para corrigir o problema. Assim, o malware é instalado.
Depois de invadir o computador, às vezes os criminosos transferem as criptomoedas imediatamente; outras vezes, esperam vários meses ou até mais de um ano, até que haja mais dinheiro na carteira, e só então agem. Eles também vasculham a lista de contatos para enganar a próxima vítima. O FBI mencionou ainda que esses criminosos estão mirando cada vez mais os mantenedores de software de código aberto, com o objetivo de usar contas de repositórios de software para realizar ataques à cadeia de suprimentos.
Esse tipo de golpe explora a confiança entre as pessoas. Se alguém pedir de repente que você clique em um link para corrigir algo durante uma videoconferência, o melhor é confirmar por telefone ou mensagem de texto se é mesmo a pessoa do outro lado.
Para quem está começando, a recomendação é pesquisar bastante e agir com cautela. Se for comprar criptomoedas, compre apenas $BTC
Em 12 de novembro, horário da Costa Leste dos EUA, o Departamento de Justiça informou que apreendeu uma infraestrutura de nuvem chamada FaceStealer pelo FBI. Segundo o FBI, nos últimos 18 meses, esse esquema roubou mais de 400 milhões de dólares em criptoativos de pessoas ligadas a criptomoedas e à Web3. Com um mandado de busca federal, também foram apreendidos mais de 900 vídeos de webcam das vítimas.
O esquema funciona assim: primeiro, os criminosos usam contas de redes sociais ou de trabalho roubadas para enviar convites para videoconferências. Os serviços mais comuns são Telegram, LinkedIn, Slack e Discord. Os links parecem ser do Zoom, Microsoft Teams ou Google Meet, mas levam a sites falsos. Quando a vítima entra, vê uma gravação de uma vítima anterior. Em alguns casos, os criminosos também usam vídeos falsos de profissionais conhecidos, criados com inteligência artificial. No meio da reunião, fingem que não conseguem ouvir a vítima e pedem que ela clique em um link para corrigir o problema. Assim, o malware é instalado.
Depois de invadir o computador, às vezes os criminosos transferem as criptomoedas imediatamente; outras vezes, esperam vários meses ou até mais de um ano, até que haja mais dinheiro na carteira, e só então agem. Eles também vasculham a lista de contatos para enganar a próxima vítima. O FBI mencionou ainda que esses criminosos estão mirando cada vez mais os mantenedores de software de código aberto, com o objetivo de usar contas de repositórios de software para realizar ataques à cadeia de suprimentos.
Esse tipo de golpe explora a confiança entre as pessoas. Se alguém pedir de repente que você clique em um link para corrigir algo durante uma videoconferência, o melhor é confirmar por telefone ou mensagem de texto se é mesmo a pessoa do outro lado.
Para quem está começando, a recomendação é pesquisar bastante e agir com cautela. Se for comprar criptomoedas, compre apenas $BTC