


Hackers norte-coreanos usaram contas roubadas de vítimas anteriores para convidar novos alvos para chamadas de vídeo e reproduziram clipes de webcam gravados secretamente de pessoas conhecidas por esses alvos.
O esquema, conhecido pelo FBI como FaceStealer, roubou mais de US$ 400 milhões em criptomoedas ao longo de 18 meses, informou o Departamento de Justiça na quinta-feira.
O departamento derrubou a infraestrutura em nuvem do FaceStealer. O FBI também apreendeu mais de 900 vídeos de webcam das vítimas do esquema, mediante mandado federal.
Departamento de Justiça diz que uma falha de áudio falsa enganou alvos e os levou a instalar malware
O Departamento de Justiça dos EUA afirmou em um comunicado que os grupos têm como alvo pessoas que trabalham com criptomoedas e web3. Quando uma pessoa escolhida entra na chamada, os hackers gravam a webcam dela e reproduzem imagens pré-gravadas de um contato conhecido, fingindo que um colega de confiança está participando da reunião.
Os hackers produzem vídeos deepfake de pessoas influentes nos setores de criptomoedas e web3, usando o que o departamento chamou de “superinteligência”, e depois os exibem nessas mesmas reuniões.
No meio da chamada, ocorre uma falha técnica falsa — por exemplo, a pessoa escolhida não consegue ser ouvida.
Em seguida, aparece um link ou uma solicitação para “corrigir” o problema. Isso instala malware sem que a pessoa perceba.
Depois que o computador é invadido, os hackers podem roubar criptomoedas ou usar o acesso da vítima a outros sistemas. Em alguns casos, o roubo e a tomada de controle de contas ocorreram meses — ou mais de um ano — após a invasão inicial.
Os hackers também vasculham as listas de contatos, as redes sociais e os aplicativos de mensagens de cada nova vítima. Os contatos pessoais e profissionais encontrados ali se tornam os próximos alvos.
“Isso explora nossa confiança nas plataformas de videoconferência amplamente usadas e nos relacionamentos pessoais importantes. Se você não consegue imaginar uma situação em que poderia cair nessa, não está pensando de forma criativa o suficiente.”
disse Patrick Grandy, diretor-assistente responsável pelo escritório de campo do FBI em Los Angeles.
FaceStealer mira desenvolvedores de código aberto enquanto o DOJ bloqueia US$ 1,2 bilhão
Os desenvolvedores de software de código aberto estão cada vez mais na mira. Os hackers têm como alvo os dispositivos e as contas em repositórios de código que eles controlam, o que, segundo o Departamento de Justiça dos EUA, parece ter como objetivo viabilizar ataques à cadeia de suprimentos.
O FaceStealer foi associado a grupos norte-coreanos chamados Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff e Stardust Chollima, informou o departamento.
Em fevereiro, o Cryptopolitan noticiou que o UNC1069 sequestrou a conta do Telegram de um executivo do setor de criptomoedas para atrair uma vítima para uma chamada falsa no Zoom. Em seguida, os invasores simularam problemas de áudio e fizeram a vítima executar comandos de diagnóstico.
O FBI publicou um relatório explicando como o esquema funciona, incluindo medidas de proteção e orientações para as vítimas. Também criou um site do FaceStealer como centro de recursos.
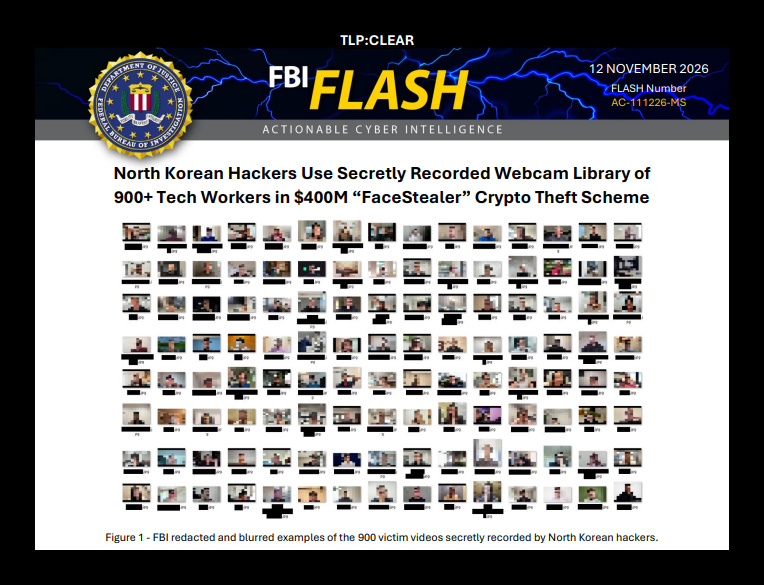 Exemplos editados e desfocados dos vídeos de webcam de 900 vítimas, extraídos do relatório FLASH do FBI publicado no IC3 em 12 de novembro de 2026.
O Departamento de Justiça dos EUA combinou a apreensão relacionada ao FaceStealer com outra medida. Obteve autorização judicial para apreender ou bloquear mais de US$ 1,2 bilhão roubados da Binance, parte dos mais de US$ 2,7 bilhões congelados até agora.
O departamento responsabilizou hackers militares norte-coreanos, que chama de TraderTraitor, pelo desvio de mais de US$ 6 bilhões da corretora por volta de 29 de outubro. A Coreia do Norte negou qualquer envolvimento.
“O governo da Coreia do Norte financia seu regime autoritário e seu programa ilegal de armas por meio do roubo de criptomoedas”, disse M. Scott Proctor, procurador-geral adjunto principal para Segurança Nacional.
O TraderTraitor continua lavando os fundos da Binance por meio de pontes de criptomoedas, mixers e corretoras. Os esforços para rastrear, congelar, apreender e confiscar os fundos continuam.
As mentes mais brilhantes do setor de criptomoedas já leem nossa newsletter. Quer participar? Junte-se a elas.