


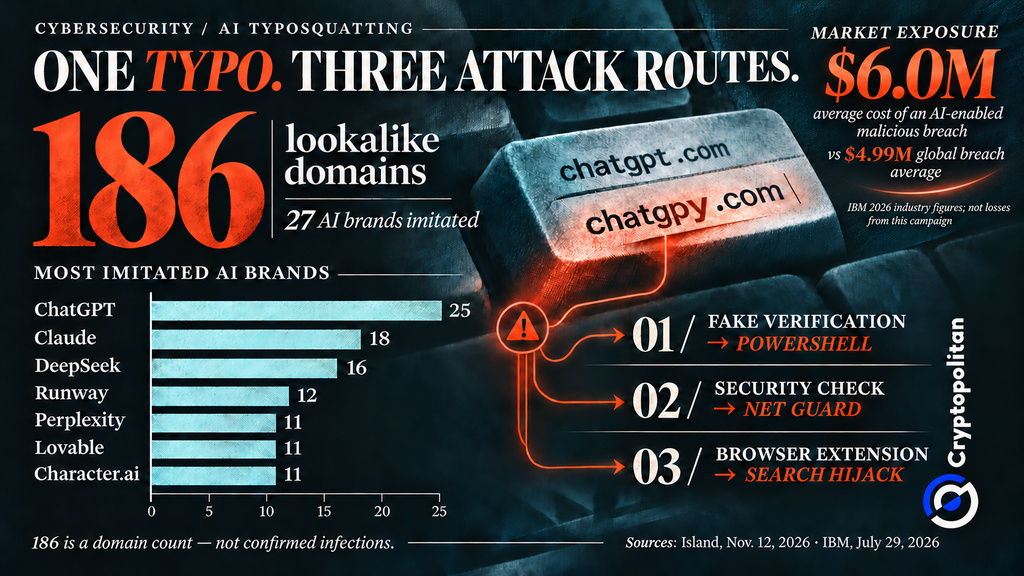
Um erro de digitação no domínio de uma ferramenta de IA pode significar mais do que simplesmente ver uma página de erro. Em um relatório divulgado em 12 de novembro, a Island, empresa de segurança para navegadores corporativos, identificou 186 domínios semelhantes aos domínios de 27 marcas conhecidas de IA. Esse número corresponde a endereços da web, e não a casos de infecção efetivamente confirmados. Alguns endereços redirecionam os usuários para páginas de publicidade, enquanto outros os levam a sites maliciosos.
Um erro de digitação que leva a outro lugar
A Island chama esse método de “TypoPrompting”. O ChatGPT é a marca de IA mais imitada, com 25 domínios semelhantes. Em seguida vêm Claude, com 18; DeepSeek, com 16; e Runway, com 12. Perplexity, Lovable e Character.ai têm 11 cada.
Nem todo endereço parecido leva ao mesmo destino. Alguns geram receita com publicidade. Outros enviam visitantes a intermediários de tráfego, que decidem para onde redirecioná-los com base na localização, no navegador ou no dispositivo.
Três caminhos de um nome digitado incorretamente até o malware
A Island descobriu que havia três caminhos comprometidos associados aos endereços semelhantes. O primeiro começava em cloude[.]ai, um nome de domínio escrito incorretamente associado ao Claude. Os visitantes eram redirecionados para uma página fraudulenta de verificação da Cloudflare, que pedia aos usuários do Windows que executassem um comando do PowerShell. Essa página criou uma rede que envolvia 211 domínios, incluindo domínios que se passavam por empresas sem relação com o setor de IA.
O segundo caminho levava a uma falsa “Verificação de segurança” que promovia o Net Guard. Embora estivesse disponível na Microsoft Store, a Island descobriu que o aplicativo podia sequestrar navegadores e executar scripts fornecidos remotamente.
O terceiro caminho incluía 30 extensões de navegador que sequestravam pesquisas. Dessas, 13 foram removidas, deixando 17 ainda em uso, que somavam 972.000 usuários. Esse número foi obtido a partir das listagens nas lojas de extensões, não de casos confirmados de infecção.
Por que o ClickFix consegue escapar das defesas automatizadas
A falsa verificação da Cloudflare usa o ClickFix. Como explica a Microsoft, o truque consiste em fazer com que as pessoas executem elas mesmas comandos maliciosos em ferramentas conhecidas do Windows. Isso pode ajudar os ataques a contornar as defesas automatizadas.
A empresa de segurança de navegadores Push Security citou o índice de conversão de 96,3% do ClickFix para distribuição de malware, divulgado pela Microsoft. O ClickFix também é responsável por mais da metade das detecções mensais de ataques da Push. Nenhuma dessas estatísticas mede a campanha da Island.
Quem lucra quando uma visita dá errado
Até mesmo uma visita que não chega a resultar em infecção pode gerar dinheiro. A Island associou alguns redirecionamentos a pagamentos por publicidade e afiliação, por meio de IDs de rastreamento compartilhados.
A empresa de segurança de DNS Infoblox descobriu que mais de 90% das visitas em seus testes com domínios estacionados chegavam a golpes, softwares indesejados ou malware.
Separadamente, a empresa de segurança da cadeia de suprimentos de software Socket identificou 319 extensões que sequestravam pesquisas, com cerca de 13,4 milhões de usuários. Essas foram investigações independentes, não vítimas adicionais do TypoPrompting.
 186 domínios falsos de IA visam usuários do ChatGPT e Claude com armadilhas de malware
Quanto um navegador sequestrado pode custar a uma empresa
Para as empresas, um navegador sequestrado pode representar uma ameaça muito maior do que um redirecionamento indesejado. Os invasores poderiam obter acesso a contas corporativas ou sistemas internos. No entanto, a Island não identificou perdas financeiras decorrentes dessa campanha.
Descobertas mais amplas sobre cibersegurança indicam o que está em jogo. O relatório de 2026 da Verizon aponta a invasão de sistemas como o principal padrão de violação, com 61%. A pesquisa de 2026 da IBM revela que violações maliciosas com uso de IA custam, em média, US$ 6 milhões, acima da média geral de US$ 4,99 milhões por violação.
Ambos os valores excluem perdas causadas pelos domínios falsos de IA da Island. À medida que mais empresas aderem à onda das ferramentas de IA, as perspectivas da OCDE para 2026 alertam para a crescente preocupação com a segurança digital.
O que os leitores podem fazer agora?
Há também outros riscos que vão além de simplesmente digitar endereços da web incorretamente. Em outra campanha, a Cryptopolitan já havia noticiado que mais de 260.000 usuários do Chrome instalaram pelo menos 30 extensões maliciosas que se passavam por assistentes de IA. Em ambos os casos, os ataques demonstram como os invasores se aproveitam da confiança das pessoas em marcas conhecidas de IA. As mesmas precauções podem ajudar os usuários a evitar essas armadilhas. Adicione aos favoritos os sites oficiais de IA, nunca execute comandos no terminal solicitados por uma página da web e verifique regularmente as extensões instaladas no navegador. Ative a autenticação de dois fatores para ter mais proteção. As empresas também devem restringir complementos não autorizados.
Não se limite a ler notícias sobre criptomoedas. Entenda-as. Assine nossa newsletter. É grátis.