
 No mundo acelerado da Web3 e dos ativos digitais, assumir o controle do seu futuro financeiro também significa assumir total responsabilidade pela segurança da sua conta. Muitos recém-chegados tratam a segurança como uma lista de verificação que cumprem uma única vez, no dia do cadastro, e nunca mais consultam.
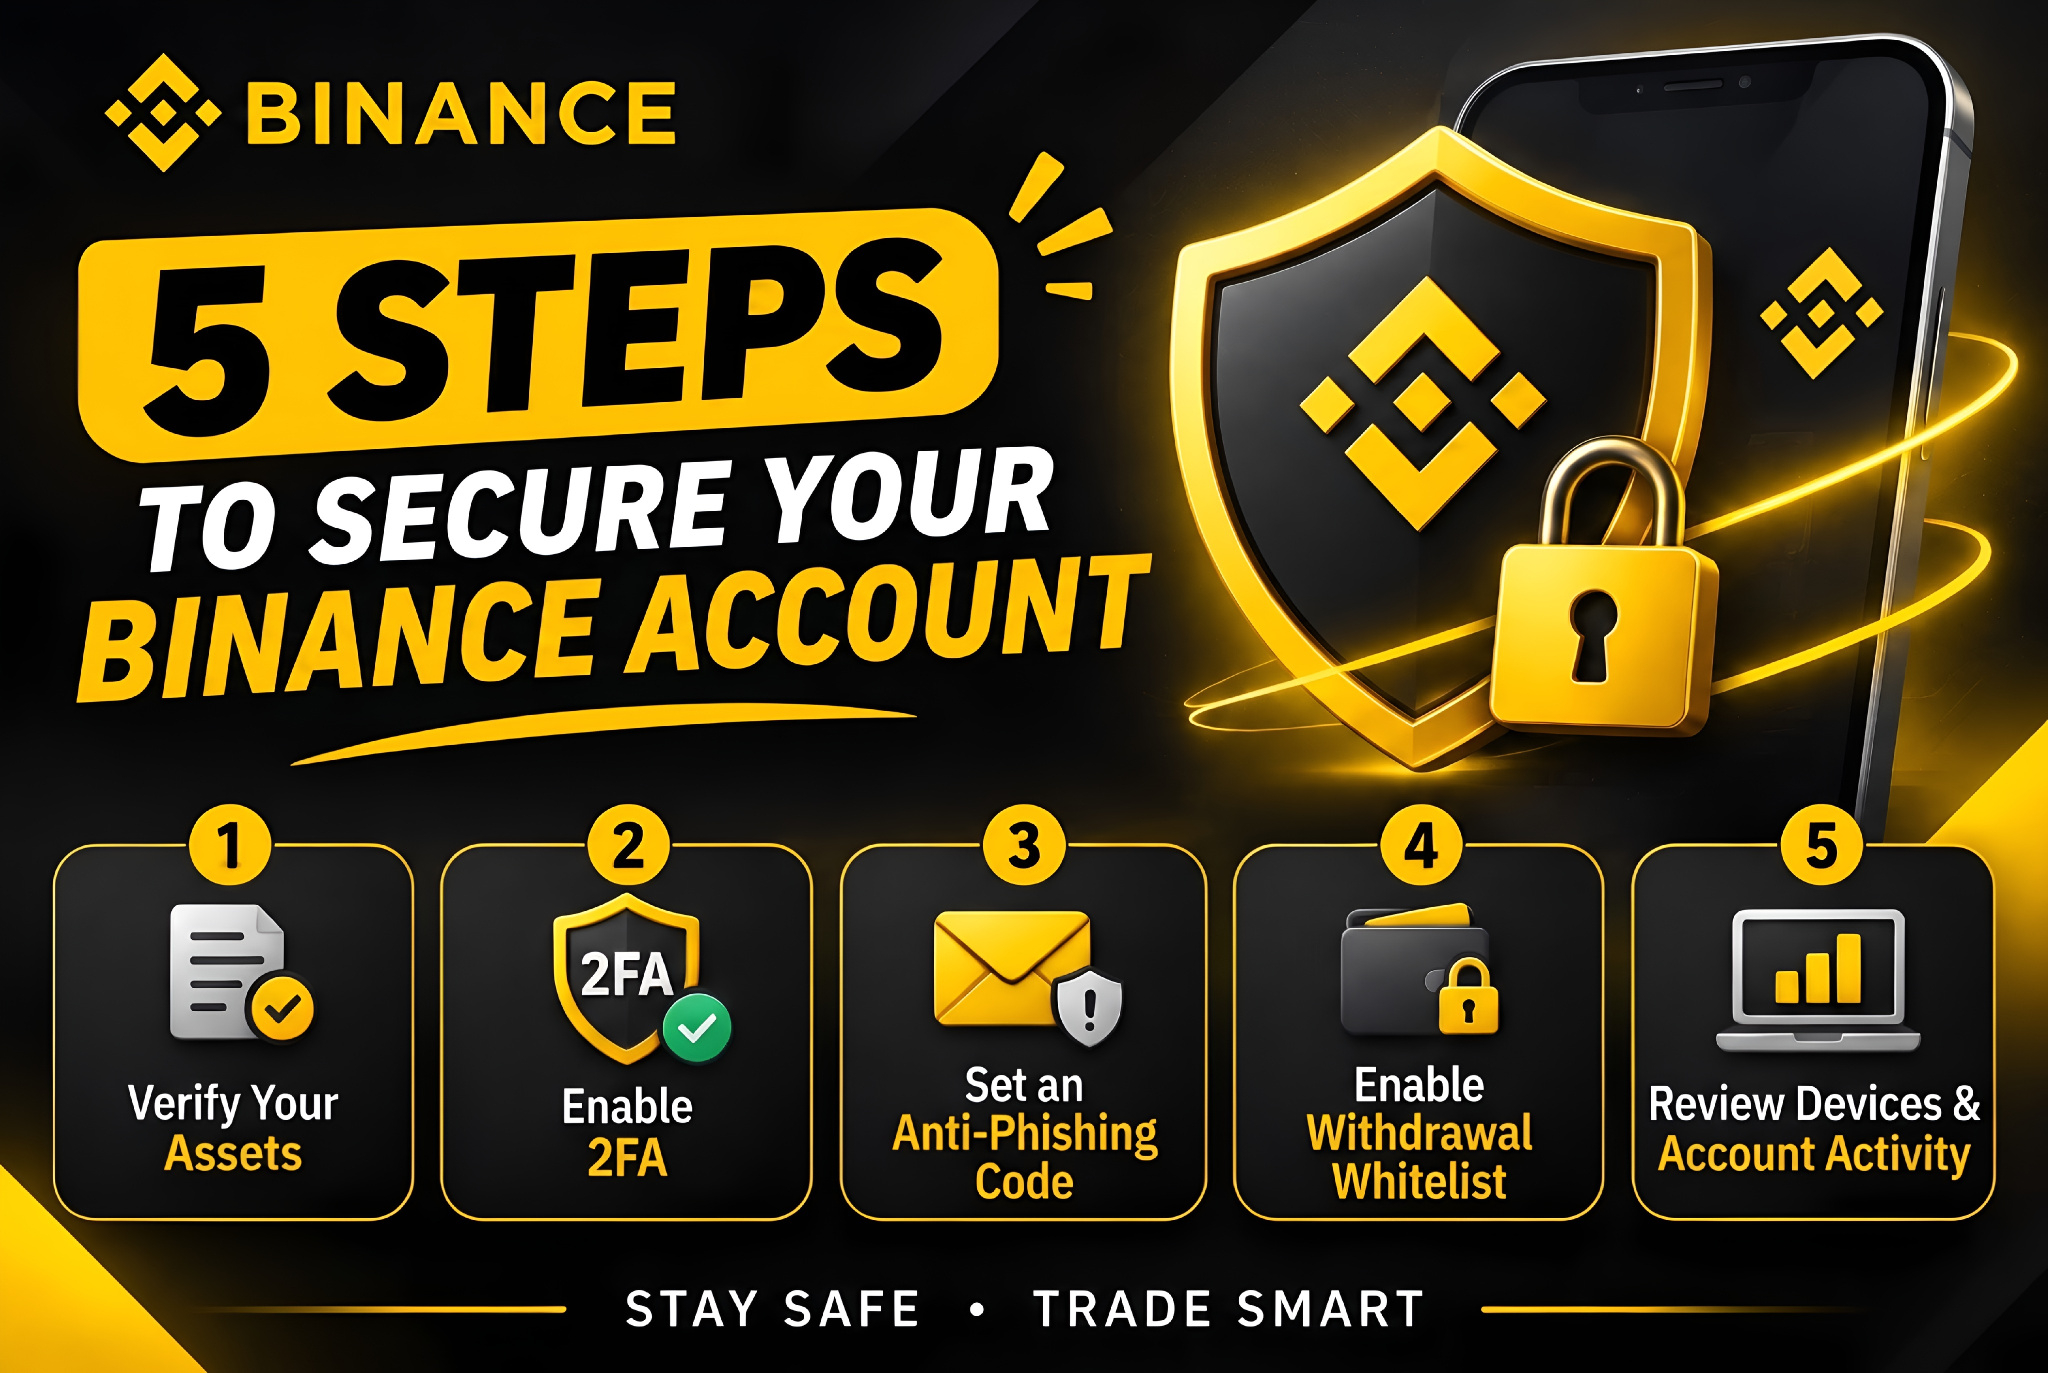
Na realidade, uma segurança robusta é um hábito contínuo, construído com camadas simples e práticas. Ao longo dos últimos anos, ajudando usuários a navegar pelo universo cripto, aperfeiçoei uma rotina de segurança simples, em 5 etapas, que sigo todos os dias para manter minha conta Binance segura.
Este é meu sistema pessoal de segurança, como cada etapa funciona e por que ela é importante para ter tranquilidade no dia a dia:
1. Verifique seus ativos com a Prova de Reservas 🔍
A verdadeira confiança em cripto vem da matemática criptográfica, não da confiança cega. Um dos hábitos mais negligenciados, mas que mais fortalecem sua segurança, é verificar regularmente seus ativos usando a Prova de Reservas da Binance ( #PoR )
Usando a ferramenta de verificação da Árvore de Merkle, confiro minha Folha de Merkle pessoal e meu ID de Registro para confirmar que o saldo exato da minha conta está incluído na auditoria pública.
Por que isso é importante: ela comprova criptograficamente que meus ativos têm respaldo de 1:1 on-chain, sem expor meus dados pessoais, a identidade da minha conta ou os saldos da minha carteira ao público. Saber que seus fundos estão contabilizados de forma verificável traz uma tranquilidade incomparável.
Como verificar: acesse o portal oficial em
https://binance.com/en/proof-of-reserves e gere seu registro de verificação pessoal a qualquer momento.
2. Ative a autenticação de dois fatores (2FA) 🔐
Nunca confie apenas em uma senha — por mais forte ou exclusiva que ela seja. Ativar a 2FA adiciona uma segunda barreira obrigatória à sua conta. Sempre que possível, prefira chaves de acesso vinculadas a hardware (biometria) ou um aplicativo autenticador em vez de códigos SMS convencionais.
Por que isso é importante: mesmo que um invasor consiga obter seu e-mail e sua senha por meio de uma violação de dados em outro lugar, ele ainda não poderá acessar sua conta sem passar pela barreira de autenticação física. Uma etapa extra pode impedir uma invasão de imediato.
3. Configure um código antiphishing pessoal 📩
E-mails de phishing, mensagens falsas de suporte e links falsificados estão cada vez mais convincentes. Em vez de confiar apenas na sua capacidade de perceber pequenos defeitos de design em um e-mail, deixe que o código antiphishing da Binance faça a verificação por você.
Depois de ativado nas configurações de segurança, todo e-mail legítimo enviado pela Binance exibirá no topo o código exclusivo que você escolheu.
Por que isso é importante: os golpistas podem copiar logotipos e modelos de e-mail facilmente, mas não sabem seu código secreto. Se você receber um e-mail que diz ser da Binance e seu código não estiver lá, saberá imediatamente que é falso. E lembre-se: nunca compartilhe suas senhas ou códigos 2FA com ninguém.
4. Ative a lista de permissões de endereços de saque 🔒
Pense na lista de permissões de endereços de saque como o firewall definitivo da sua conta. Quando esse recurso está ativado, sua conta só pode enviar fundos para endereços de carteira pré-aprovados, que você verificou pessoalmente e salvou na sua lista de endereços.
Por que isso é importante: prevenir é sempre melhor do que remediar. Mesmo no pior cenário, em que as credenciais de acesso de uma conta sejam comprometidas, um invasor não poderá transferir seus fundos para um endereço desconhecido de uma carteira externa.
5. Revise regularmente os dispositivos e a atividade da conta 📱
A segurança exige verificações periódicas. Crie o hábito de acessar a central de Segurança da Conta e conferir a lista de Gerenciamento de Dispositivos, o histórico de acesso e as permissões de API ativas. Se notar algum dispositivo desconhecido, um celular antigo que não usa mais ou uma atividade de acesso suspeita, revogue o acesso imediatamente.
Por que isso é importante: dispositivos antigos podem ser perdidos, vendidos ou comprometidos com o tempo. Manter limpa a lista de dispositivos autorizados fecha possíveis brechas antes que elas se tornem vulnerabilidades.
Considerações finais
Você não precisa ser especialista em cibersegurança para se manter seguro no universo cripto; basta adotar hábitos práticos e consistentes. Comece verificando seus ativos na Prova de Reservas, reforce suas configurações de 2FA e da lista de permissões e mantenha-se alerta
Quais dessas 5 etapas já fazem parte da sua rotina diária e qual delas você vai configurar hoje? Compartilhe suas ideias nos comentários abaixo! 👇
Mantenha-se #SAFU🙏 e #KeepBuilding ! 💛