Você abre o «site oficial» que costuma usar, e a página de repente pede autorização — para continuar, você precisa assinar. Você assina ou sai primeiro?
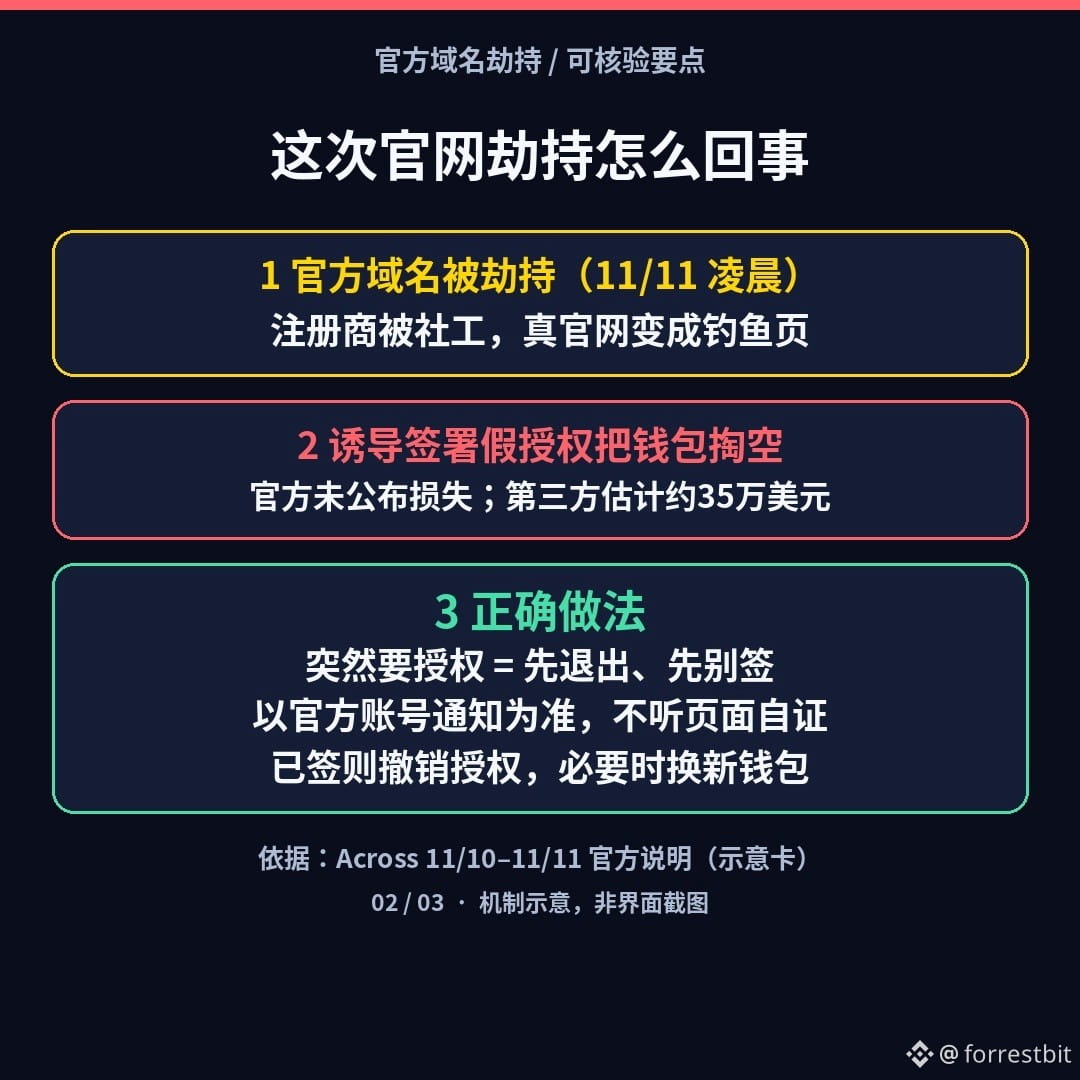
Não foi apenas um caso de site falso. Na madrugada de 11 de novembro, horário de Pequim, o domínio oficial across.to do protocolo cross-chain Across foi sequestrado: por meio de engenharia social contra a registradora de domínios Namecheap, os atacantes obtiveram controle do domínio verdadeiro, alteraram o site oficial para uma página de phishing e induziram usuários a assinar autorizações falsas de tokens. A equipe oficial informou que recebeu alertas e começou a tirar o site do ar em cerca de 15 minutos; a organização de resposta a incidentes de segurança SEAL911 sinalizou o phishing nas principais carteiras, e a Cloudflare removeu os registros DNS em seguida. A Across não divulgou o total das perdas nem o número de pessoas afetadas; a plataforma de segurança terceirizada GoPlus estima que os usuários tenham perdido cerca de US$ 350 mil. Na manhã de 11 de novembro, horário de Pequim, a Across anunciou que havia recuperado o domínio e restabelecido o sistema, e afirmou que os usuários afetados serão compensados. A análise completa do incidente será divulgada posteriormente.
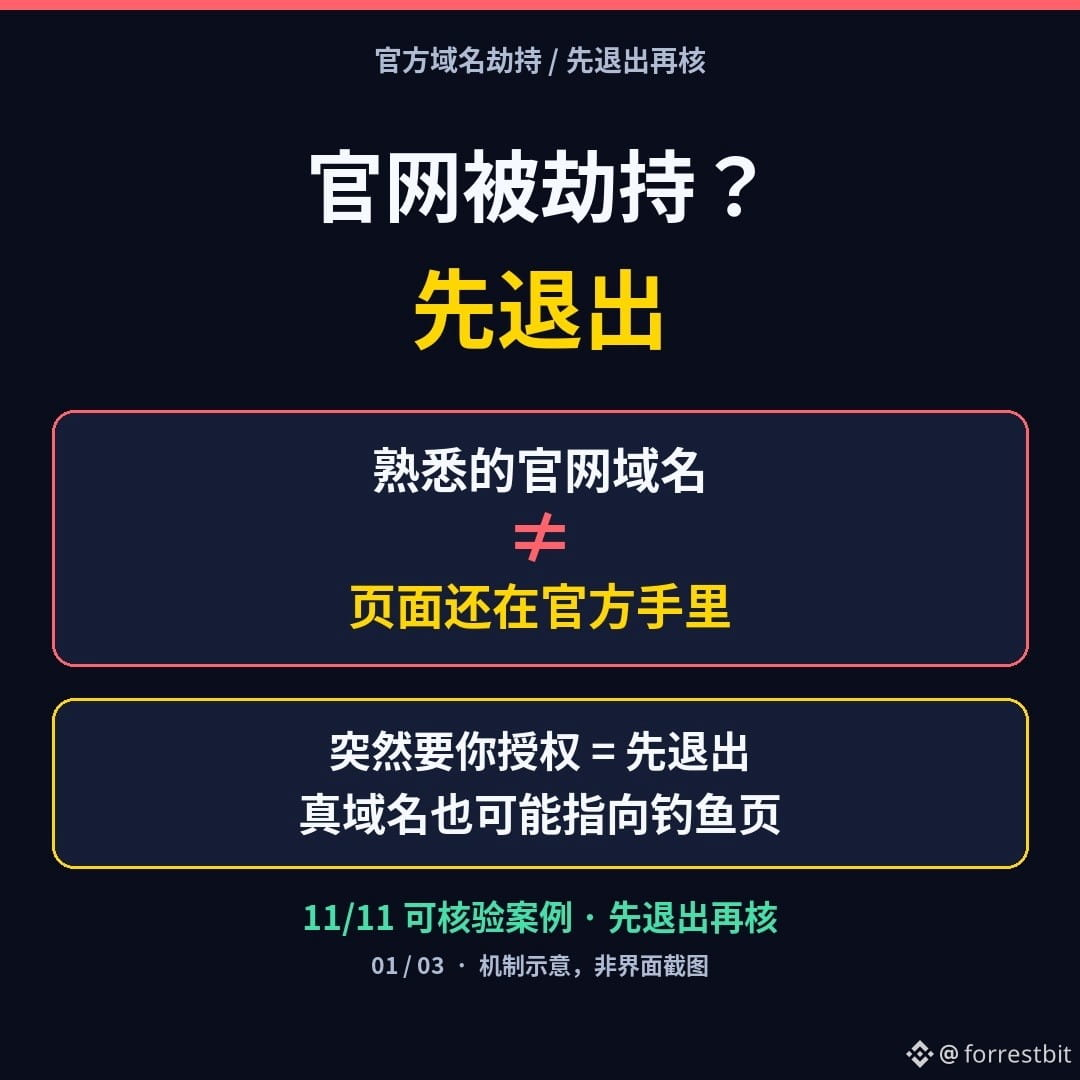
Lembre-se destes sinais de alerta: ① o «site oficial» que você conhece de repente pede autorização ou assinatura ② a carteira ou o navegador exibe um alerta de phishing ③ uma conta oficial pede que você não acesse o site nem assine nada por enquanto. Em uma frase, o mecanismo: mesmo que o domínio seja exatamente igual, isso não significa que a página ainda esteja sob controle oficial — após um ataque de engenharia social à registradora, até o site oficial verdadeiro pode apontar para uma página de phishing.
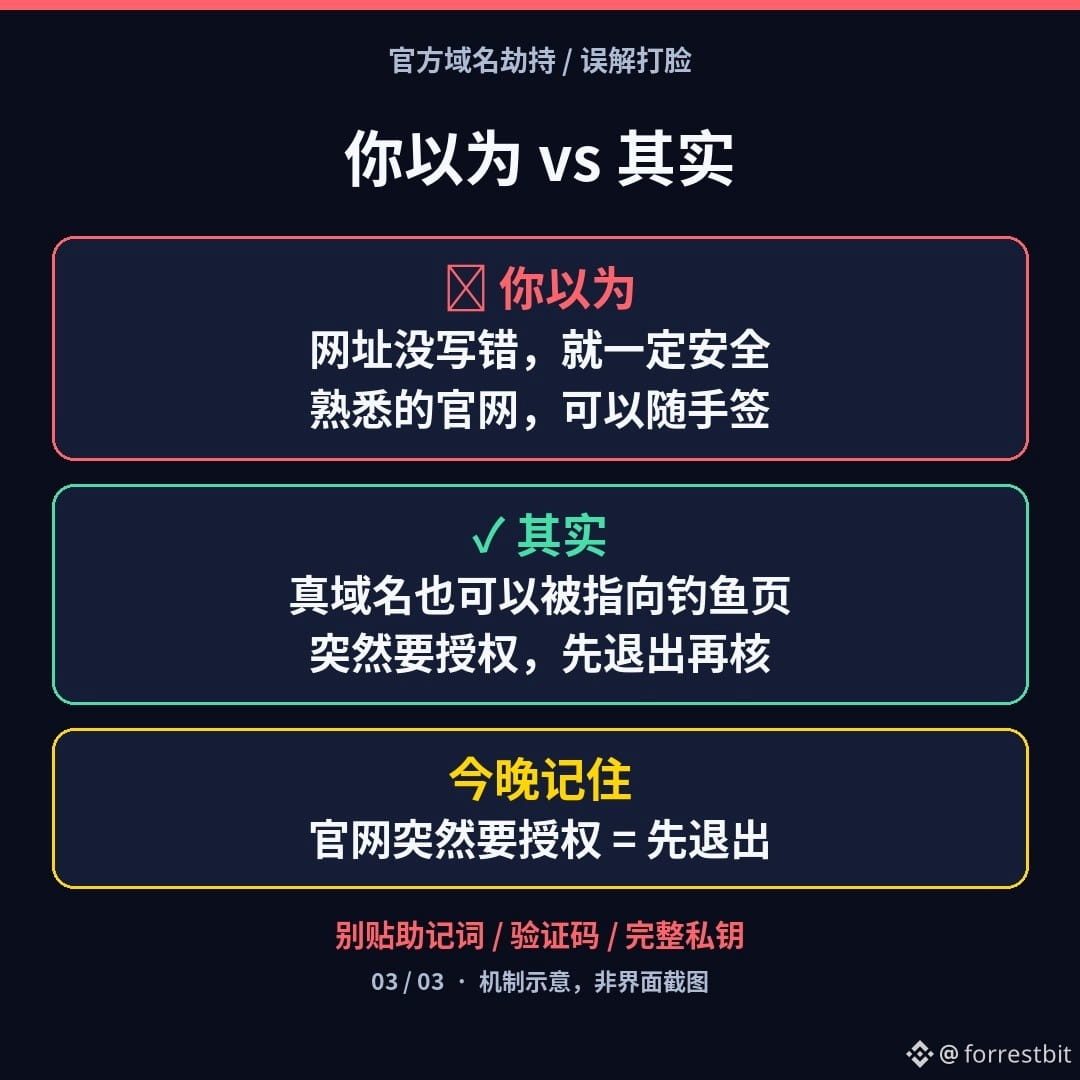
Você acha que «se o endereço estiver correto, é seguro»? Na verdade, desta vez, o que foi alterado foi o próprio domínio oficial. Três coisas para fazer hoje à noite:
1)Se uma página de repente pedir autorização ou assinatura, saia primeiro e não assine
2)Confie nas contas oficiais que você costuma acompanhar e nas notificações dentro do app; não acredite na página só porque ela diz «este é o site oficial»
3)Se você já assinou: revogue autorizações suspeitas na carteira; se algo parecer errado, crie uma carteira nova em um dispositivo limpo e transfira os ativos
Não é mais um caso de invasão à Binance, nem um pedido para você instalar algum «pacote oficial de reparo». O site oficial de qualquer projeto pode enfrentar riscos semelhantes.
Qual situação assusta mais você: A abrir o site oficial de sempre e receber um pedido de autorização, ou B assinar sem pensar porque «o domínio é verdadeiro»? Escolha uma nos comentários (não publique frase de recuperação nem código de verificação).
(Conteúdo educativo; não constitui recomendação de investimento. Não faço operações nem dou dicas de compra ou venda. Informações atribuídas aos comunicados oficiais da Across de 10 a 11/11 e a reportagens públicas de veículos como The Block e Cointelegraph; a estimativa de perdas de cerca de US$ 350 mil é da GoPlus, plataforma terceirizada, e deve ser considerada provisória até a análise oficial posterior. Este conteúdo foi gerado com auxílio de IA e revisado por uma pessoa.)
$BNB $BTC
#加密安全 #防诈骗 #EducaçãoWeb3
Não foi apenas um caso de site falso. Na madrugada de 11 de novembro, horário de Pequim, o domínio oficial across.to do protocolo cross-chain Across foi sequestrado: por meio de engenharia social contra a registradora de domínios Namecheap, os atacantes obtiveram controle do domínio verdadeiro, alteraram o site oficial para uma página de phishing e induziram usuários a assinar autorizações falsas de tokens. A equipe oficial informou que recebeu alertas e começou a tirar o site do ar em cerca de 15 minutos; a organização de resposta a incidentes de segurança SEAL911 sinalizou o phishing nas principais carteiras, e a Cloudflare removeu os registros DNS em seguida. A Across não divulgou o total das perdas nem o número de pessoas afetadas; a plataforma de segurança terceirizada GoPlus estima que os usuários tenham perdido cerca de US$ 350 mil. Na manhã de 11 de novembro, horário de Pequim, a Across anunciou que havia recuperado o domínio e restabelecido o sistema, e afirmou que os usuários afetados serão compensados. A análise completa do incidente será divulgada posteriormente.
Lembre-se destes sinais de alerta: ① o «site oficial» que você conhece de repente pede autorização ou assinatura ② a carteira ou o navegador exibe um alerta de phishing ③ uma conta oficial pede que você não acesse o site nem assine nada por enquanto. Em uma frase, o mecanismo: mesmo que o domínio seja exatamente igual, isso não significa que a página ainda esteja sob controle oficial — após um ataque de engenharia social à registradora, até o site oficial verdadeiro pode apontar para uma página de phishing.
Você acha que «se o endereço estiver correto, é seguro»? Na verdade, desta vez, o que foi alterado foi o próprio domínio oficial. Três coisas para fazer hoje à noite:
1)Se uma página de repente pedir autorização ou assinatura, saia primeiro e não assine
2)Confie nas contas oficiais que você costuma acompanhar e nas notificações dentro do app; não acredite na página só porque ela diz «este é o site oficial»
3)Se você já assinou: revogue autorizações suspeitas na carteira; se algo parecer errado, crie uma carteira nova em um dispositivo limpo e transfira os ativos
Não é mais um caso de invasão à Binance, nem um pedido para você instalar algum «pacote oficial de reparo». O site oficial de qualquer projeto pode enfrentar riscos semelhantes.
Qual situação assusta mais você: A abrir o site oficial de sempre e receber um pedido de autorização, ou B assinar sem pensar porque «o domínio é verdadeiro»? Escolha uma nos comentários (não publique frase de recuperação nem código de verificação).
(Conteúdo educativo; não constitui recomendação de investimento. Não faço operações nem dou dicas de compra ou venda. Informações atribuídas aos comunicados oficiais da Across de 10 a 11/11 e a reportagens públicas de veículos como The Block e Cointelegraph; a estimativa de perdas de cerca de US$ 350 mil é da GoPlus, plataforma terceirizada, e deve ser considerada provisória até a análise oficial posterior. Este conteúdo foi gerado com auxílio de IA e revisado por uma pessoa.)
$BNB $BTC
#加密安全 #防诈骗 #EducaçãoWeb3