A conta de custódia foi congelada, mas mesmo assim houve uma transferência de ETH para fora
Hoje, uma empresa concorrente publicou um longo comunicado, admitindo que seu sistema já havia sido invadido há algum tempo. Também descobriu que houve uma transferência a partir de um endereço de Ethereum em sua carteira de custódia.
O caso começou em 6 de novembro, no horário de Pequim. A empresa disse que naquele dia detectou atividades não autorizadas e, por volta das 19h24 e das 19h29, solicitou o congelamento de suas contas corporativas a duas instituições de custódia. Ambas confirmaram que as contas haviam sido congeladas e, na ocasião, disseram não ter encontrado indícios de que criptoativos tivessem sido transferidos.
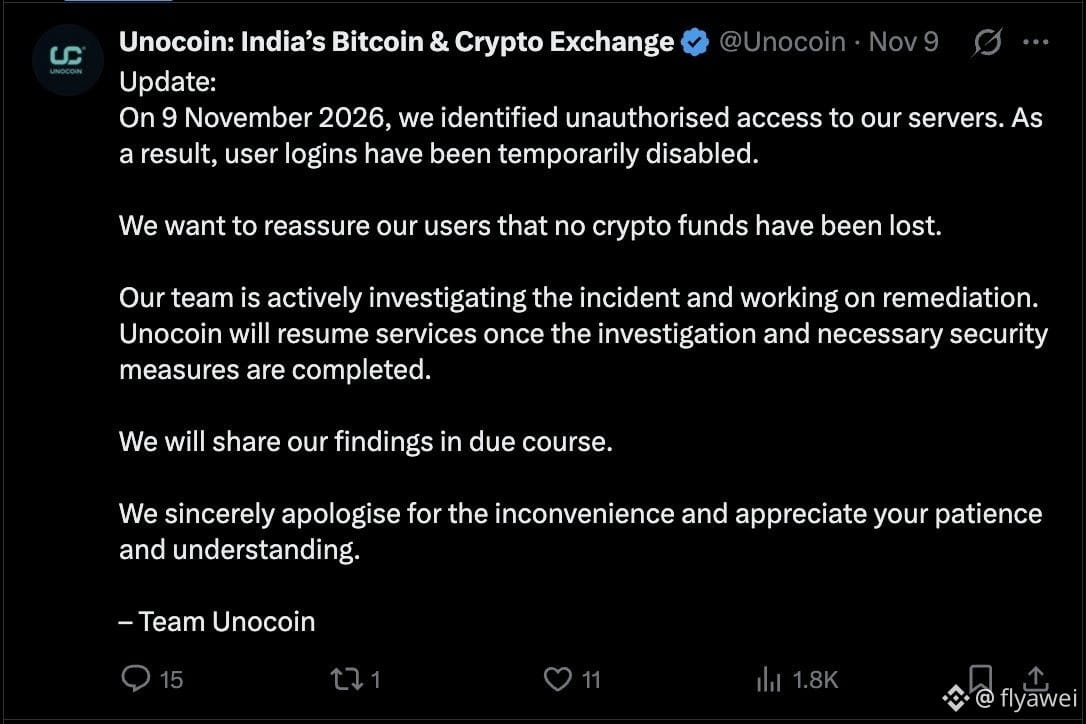
Em 9 de novembro, a empresa detectou novas atividades não autorizadas e suspendeu imediatamente todos os serviços. Mais tarde, confirmou que sua infraestrutura havia sido comprometida. Naquele dia, a empresa também publicou um comunicado oficial dizendo que o login dos usuários seria desativado e que nenhum criptoativo havia sido perdido. Até hoje, o login está desativado há cerca de quatro dias.
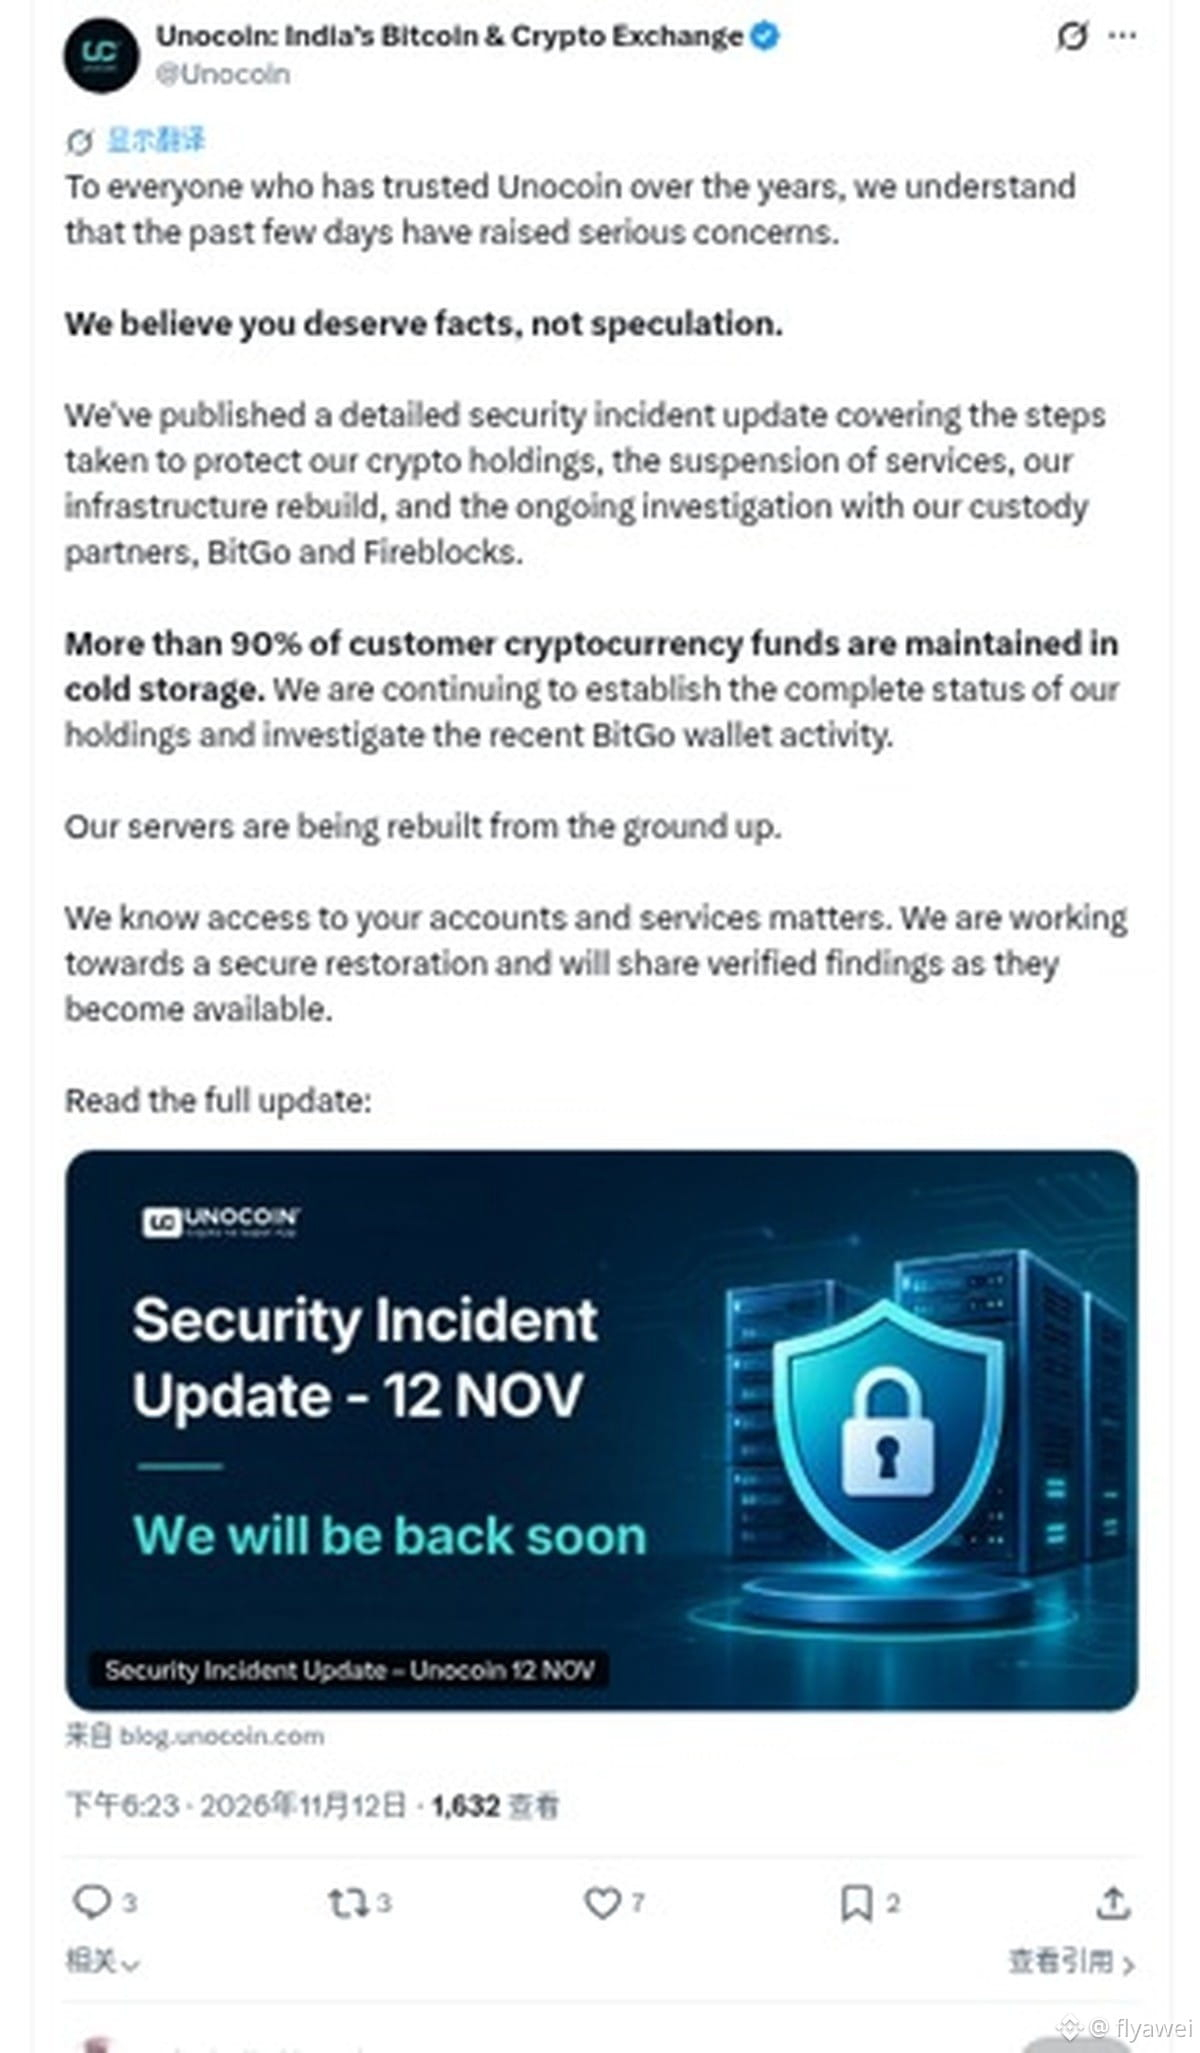
A empresa disse que, em 12 de novembro, descobriu uma transferência a partir de um endereço da carteira de custódia usado para enviar tokens de Ethereum. Já pediu à instituição de custódia que investigue o motivo da transferência. A conta continua congelada, e a empresa não consegue acessá-la no momento. O valor ainda não foi divulgado. Também informou que mais de 90% dos criptoativos dos usuários estão armazenados em carteiras frias e que pretende reconstruir os servidores do zero. O processo deve levar mais quatro a cinco dias úteis.
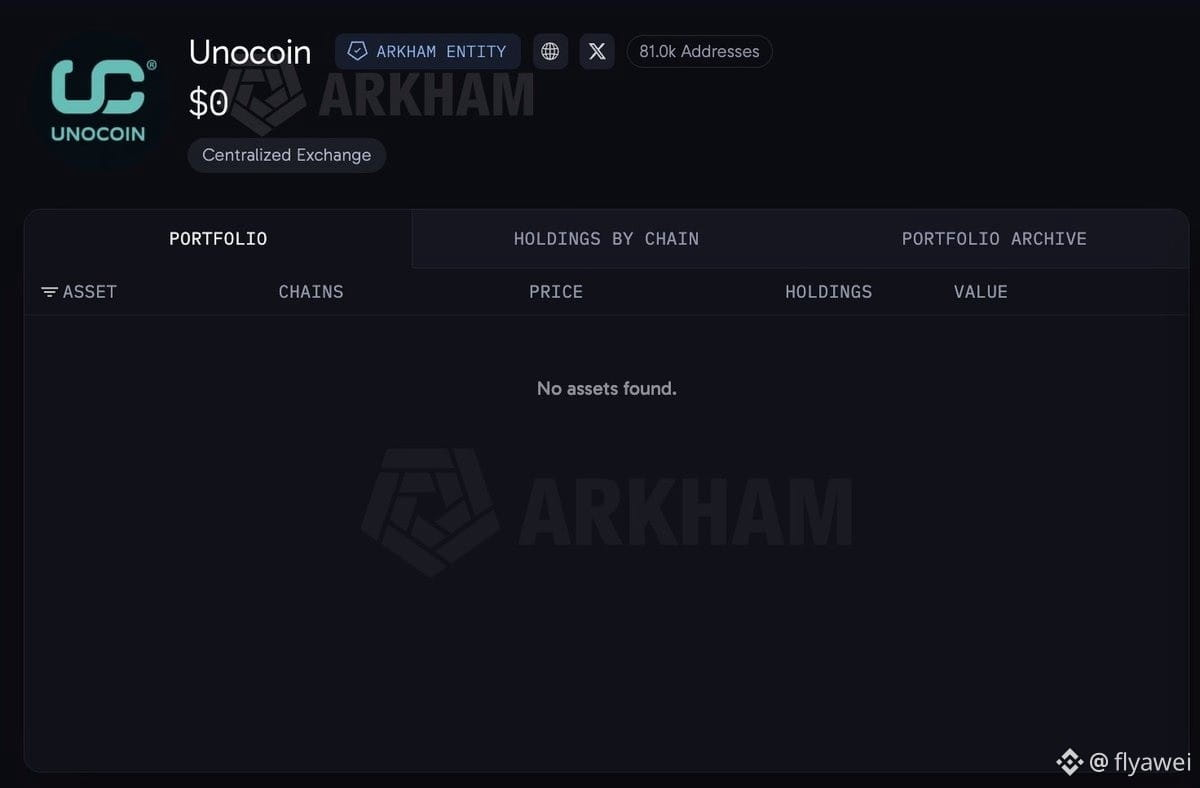
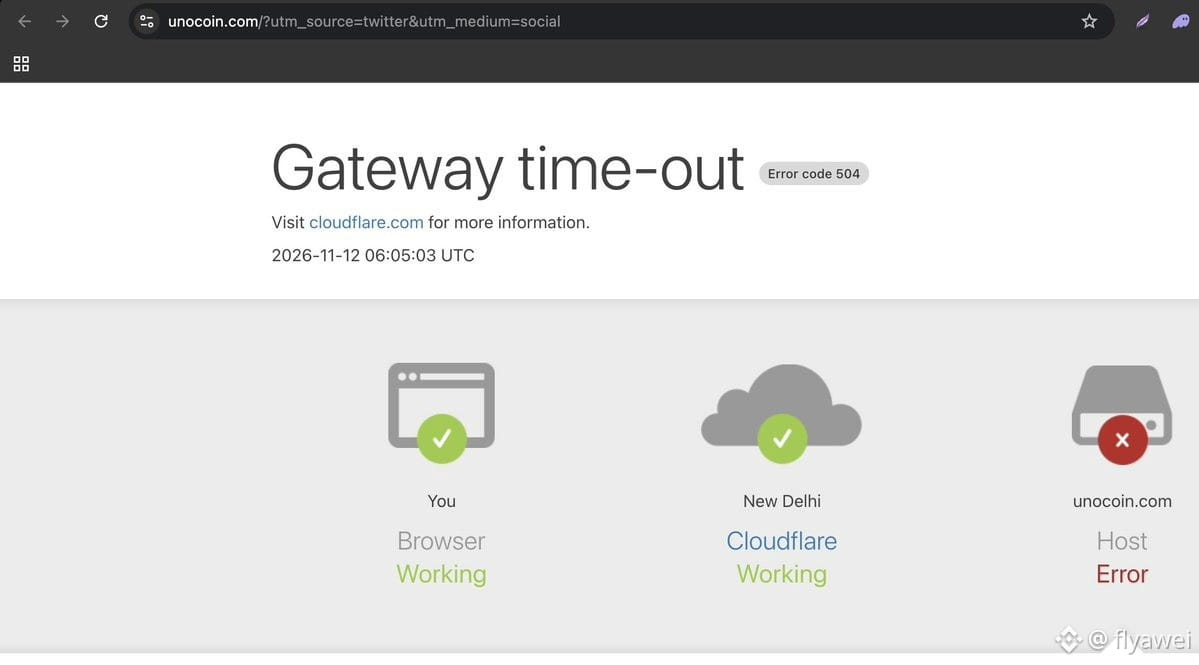
Além disso, por volta das 14h05 de 12 de novembro, no horário de Pequim, alguém acessou o site oficial da empresa e recebeu um erro 504. Uma página de análise on-chain mostrou saldo zero em cerca de 81 mil endereços associados. Isso ainda não pode ser considerado uma confirmação de que os ativos foram roubados: eles também podem ter sido transferidos para novos endereços que ainda não foram identificados.
Na minha opinião, em 9 de novembro ainda diziam que nenhum criptoativo havia sido perdido, mas, alguns dias depois, surgiu uma transferência de uma conta congelada. Melhor esperar que divulguem o valor e o destino antes de tirar conclusões.
Para quem está começando, recomendo observar mais e operar menos. Se for comprar criptoativos, compre apenas $BTC
Hoje, uma empresa concorrente publicou um longo comunicado, admitindo que seu sistema já havia sido invadido há algum tempo. Também descobriu que houve uma transferência a partir de um endereço de Ethereum em sua carteira de custódia.
O caso começou em 6 de novembro, no horário de Pequim. A empresa disse que naquele dia detectou atividades não autorizadas e, por volta das 19h24 e das 19h29, solicitou o congelamento de suas contas corporativas a duas instituições de custódia. Ambas confirmaram que as contas haviam sido congeladas e, na ocasião, disseram não ter encontrado indícios de que criptoativos tivessem sido transferidos.
Em 9 de novembro, a empresa detectou novas atividades não autorizadas e suspendeu imediatamente todos os serviços. Mais tarde, confirmou que sua infraestrutura havia sido comprometida. Naquele dia, a empresa também publicou um comunicado oficial dizendo que o login dos usuários seria desativado e que nenhum criptoativo havia sido perdido. Até hoje, o login está desativado há cerca de quatro dias.
A empresa disse que, em 12 de novembro, descobriu uma transferência a partir de um endereço da carteira de custódia usado para enviar tokens de Ethereum. Já pediu à instituição de custódia que investigue o motivo da transferência. A conta continua congelada, e a empresa não consegue acessá-la no momento. O valor ainda não foi divulgado. Também informou que mais de 90% dos criptoativos dos usuários estão armazenados em carteiras frias e que pretende reconstruir os servidores do zero. O processo deve levar mais quatro a cinco dias úteis.
Além disso, por volta das 14h05 de 12 de novembro, no horário de Pequim, alguém acessou o site oficial da empresa e recebeu um erro 504. Uma página de análise on-chain mostrou saldo zero em cerca de 81 mil endereços associados. Isso ainda não pode ser considerado uma confirmação de que os ativos foram roubados: eles também podem ter sido transferidos para novos endereços que ainda não foram identificados.
Na minha opinião, em 9 de novembro ainda diziam que nenhum criptoativo havia sido perdido, mas, alguns dias depois, surgiu uma transferência de uma conta congelada. Melhor esperar que divulguem o valor e o destino antes de tirar conclusões.
Para quem está começando, recomendo observar mais e operar menos. Se for comprar criptoativos, compre apenas $BTC