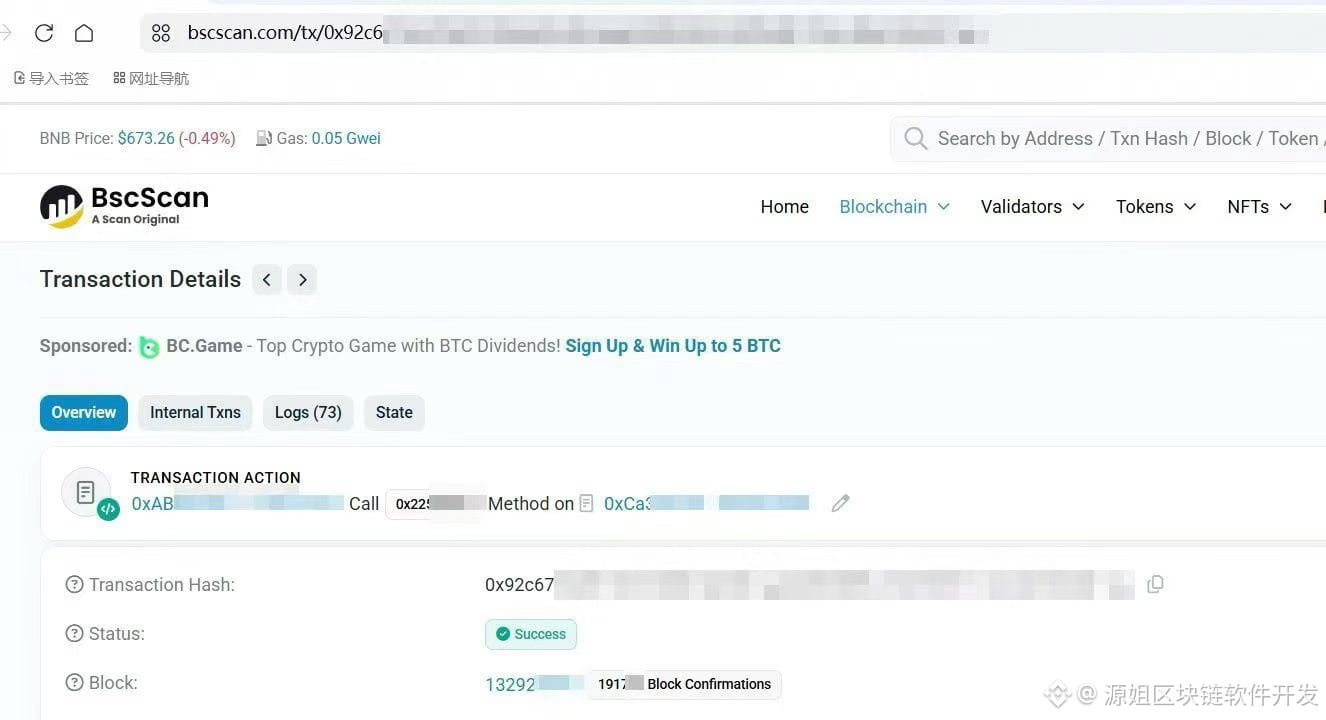
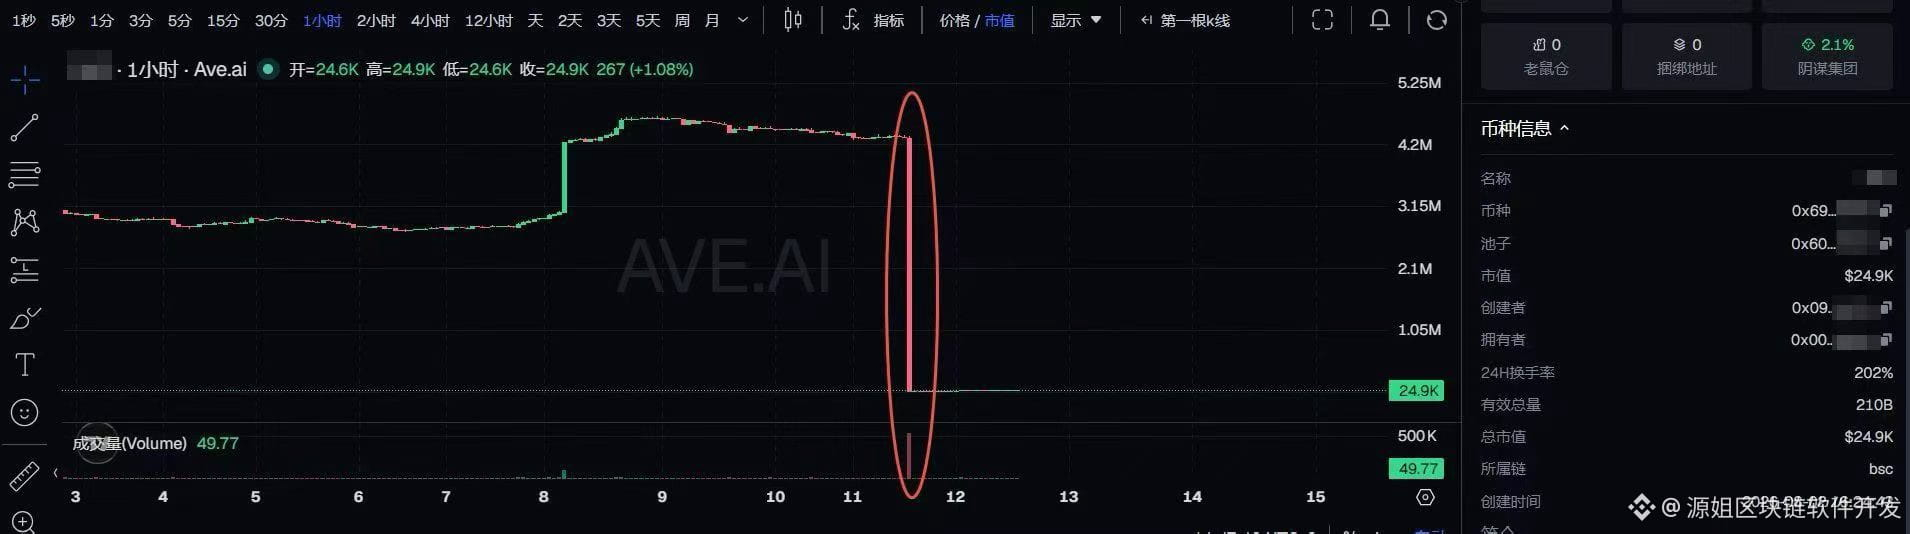
O pool de liquidez do cliente foi drenado num instante. Ele veio chorando pedir que eu descobrisse o verdadeiro culpado. Quando fui analisar os dados on-chain, fiquei de queixo caído: não era nenhum ataque hacker, mas sim…
Uma backdoor maliciosa deixada pelo próprio projeto para explorar os pequenos investidores!
O contrato do token chamava secretamente um código malicioso não verificado chamado feeVault, que explorava uma típica vulnerabilidade de underflow em uint256 para gerar do nada um saldo gigantesco de tokens e, em seguida, despejá-los no pool para sacar o dinheiro.
Todo código que faça chamadas externas à camada subjacente sem ser verificado deve ser tratado como Rug Pull. Esse tipo de golpe cometido por um “traidor interno” nem sequer deixa registros de transferência.
Não aposte na natureza humana usando código duvidoso. Venha a Shenzhen falar com um veterano: nossa equipe de cem pessoas faz uma auditoria profunda do código e blinda completamente os controles de risco da camada subjacente. Operar como a própria casa e ficar com a comissão é que é negócio! Mande uma DM diretamente.
Uma backdoor maliciosa deixada pelo próprio projeto para explorar os pequenos investidores!
O contrato do token chamava secretamente um código malicioso não verificado chamado feeVault, que explorava uma típica vulnerabilidade de underflow em uint256 para gerar do nada um saldo gigantesco de tokens e, em seguida, despejá-los no pool para sacar o dinheiro.
Todo código que faça chamadas externas à camada subjacente sem ser verificado deve ser tratado como Rug Pull. Esse tipo de golpe cometido por um “traidor interno” nem sequer deixa registros de transferência.
Não aposte na natureza humana usando código duvidoso. Venha a Shenzhen falar com um veterano: nossa equipe de cem pessoas faz uma auditoria profunda do código e blinda completamente os controles de risco da camada subjacente. Operar como a própria casa e ficar com a comissão é que é negócio! Mande uma DM diretamente.